SIEM
В описании контента SIEM-системы акцент практически всегда делается на количественные показатели: из коробки доступно cтолько-то правил корреляции, столько-то добавлено за год, они покрывают столько-то техник MITRE ATT&CK. Это, конечно, важные цифры, они действительно помогают оценить эффективность системы, и мы тоже периодически рассказываем о них. Но правило корреляции нельзя считать неким волшебным оберегом: чем их больше, тем SIEM надежнее. На самом деле общее количество доступных правил говорит скорее о разнообразии сценариев применения системы. Аналитика, который работает непосредственно с SIEM-системой, в первую очередь интересует другой вопрос: что из этого будет работать и приносить пользу именно в моей компании? Ответ на него далеко не всегда очевиден, и дело тут даже не в качестве правил.
Как устроены правила корреляции
В правиле в первую очередь описывается логика: что с чем необходимо сопоставить, в каком порядке и в каком временном окне. Кроме того, в нем описаны конкретные типы событий из конкретных источников. Например, правило про создание группы в Active Directory ждет события из журнала безопасности Windows. Правило про подозрительную сетевую активность — DNS-запросы. Правило про манипуляции с процессами — телеметрию с конечных устройств. Иными словами, работоспособность каждого правила зависит от того, получает ли вообще SIEM-система нужную информацию.
Вышеупомянутое правило про Active Directory будет абсолютно бессмысленно, если в компании принципиально не используют Windows. Оно будет корректно загружаться, отображаться в интерфейсе, формально «существовать», но оно никогда не сработает. Просто потому, что событие, на которое оно рассчитано, никогда не поступит в систему.
И это диктует единственно верный порядок действий при настройке SIEM-системы. Нужно идти не от списка правил к инфраструктуре, а наоборот: сначала четко определить, какие источники событий реально подключены и поставляют данные в SIEM, и только потом смотреть, какие правила на этих данных заработают. Обратный порядок приводит либо к неоправданным ожиданиям (правил сотни, а детектов почти нет), либо к необходимости трудоемкого ручного перебора, в ходе которого аналитику приходится открывать описание каждого правила, изучать требования к событиям и определять целесообразность использования каждого правила.
Что означает процент покрытия MITRE ATT&CK
С покрытием матрицы угроз MITRE ATT&CK история примерно такая же: часто этот показатель бездумно используют как оценку эффективности продукта. Вот только это сферические цифры в вакууме. Покрытие имеет смысл только для конкретного набора работающих правил. А набор правил, как мы выяснили чуть выше, зависит от набора источников событий. Поэтому одна и та же SIEM-система в двух компаниях будет иметь разное покрытие матрицы MITRE ATT&CK: там, где подключены и журналы Windows, и телеметрия с конечных устройств, и почтовый шлюз, и сетевое оборудование, покрытие будет заметно шире, чем там, где источников меньше.
Читать этот показатель правильно так: это не оценка контентной базы, а карта того, что видит ваша система мониторинга при текущей телеметрии. Тактика с низким покрытием — сигнал, что для ее детектирования нужны данные, которых у вас пока нет. Именно в таком виде это превращается в понятный аргумент для разговора с руководством: не «нам нужен еще один источник событий», а «вот эта часть матрицы для нас сейчас не видна, и вот что нужно, чтобы ее закрыть».
Что полезно проверить в своей SIEM
Для того чтобы SIEM-система работала максимально эффективно, имеет смысл задавать себе ряд вопросов. Причем не только на этапе внедрения системы, но и вообще регулярно:
- Все ли подключенные источники событий обрабатываются правилами? Инфраструктура постоянно меняется: появляются новые системы, подключаются новые интеграции. Каждое такое изменение — повод перепроверить, не появились ли теперь правила, которые следует включить.
- Точно ли я знаю, какие события необходимы для нужных правил? Иногда для срабатывания правила не хватает не источника событий целиком, а какого-то одного типа событий, сбор которого просто не настроен в политике аудита. Это упущение следует как можно скорее исправить.
- Понимаю ли я покрытие в терминах MITRE ATT&CK? Это нужно не ради красивой отчетности, а чтобы приоритизировать добавление дополнительных источников событий: что даст максимальный прирост видимости?
Но как ответить на эти вопросы, не закапываясь в описание каждого правила и не тратя на это уйму времени? У нас есть решение.
Чем мы можем помочь
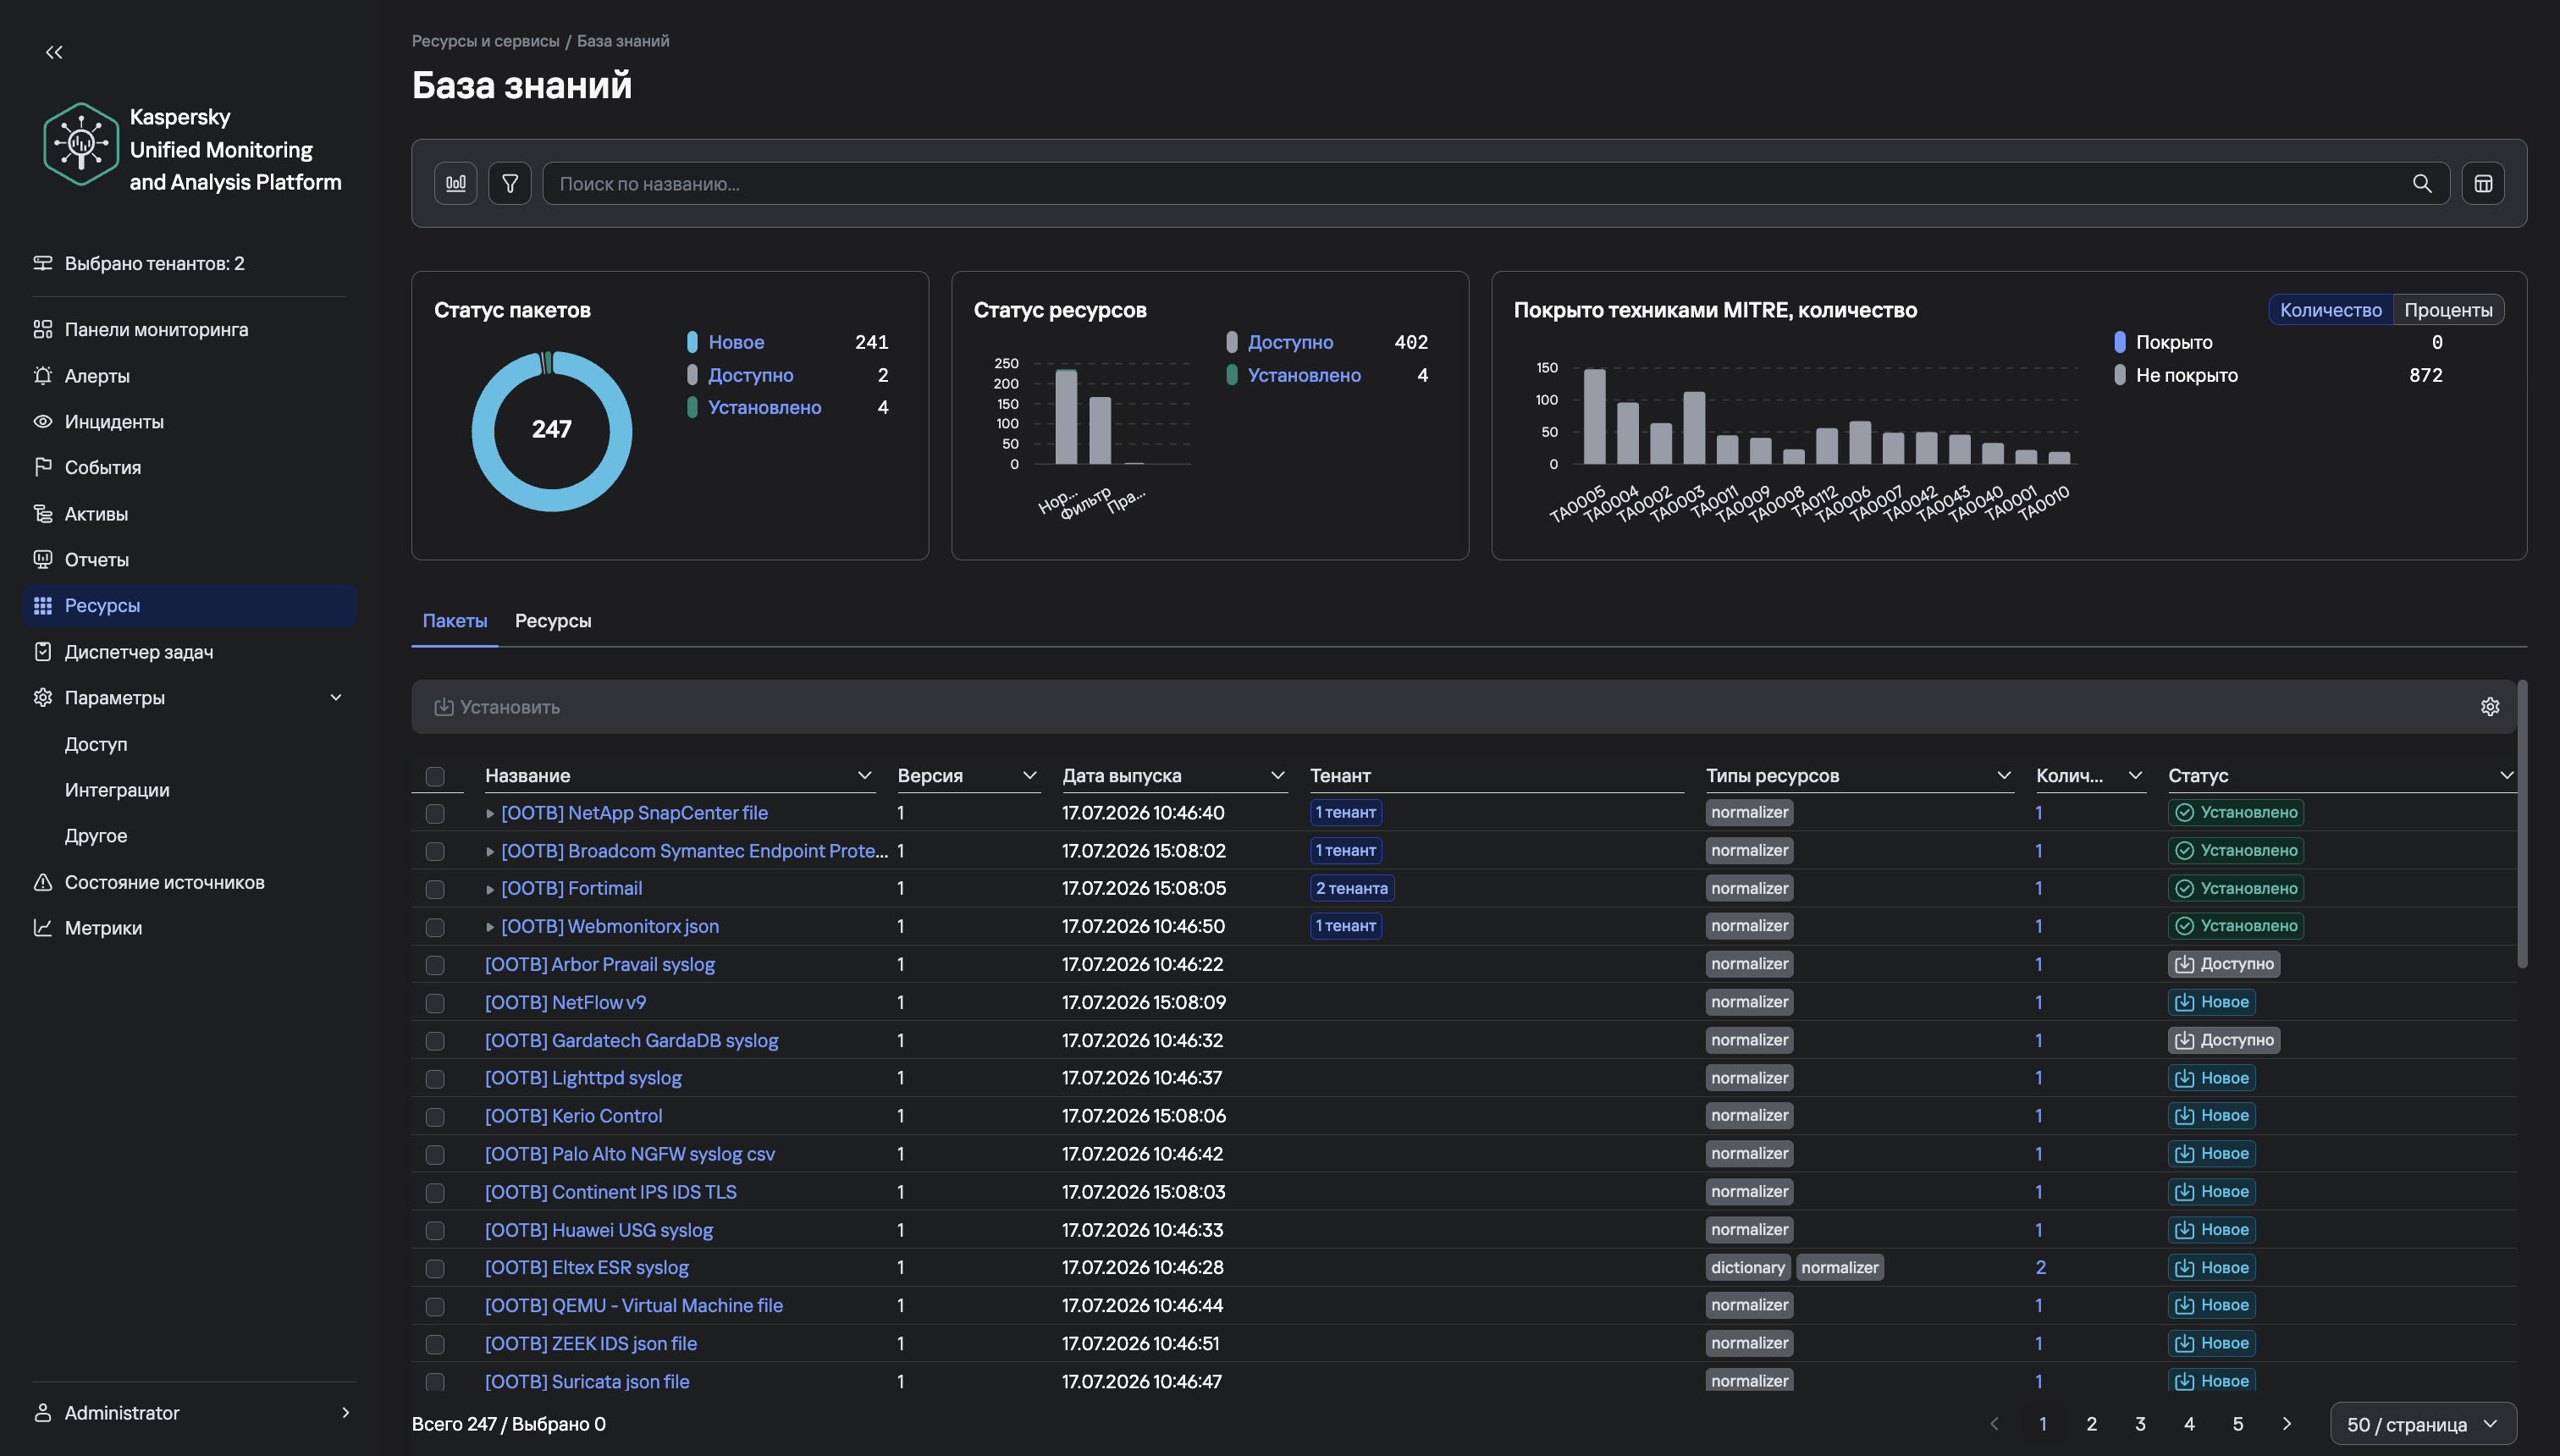
Чтобы аналитику было удобнее ориентироваться в детектирующей логике нашего решения, мы добавили раздел База знаний, содержащий полную подборку правил Kaspersky SIEM (KUMA). По сути это инструмент, в котором содержится набор данных из официальной документации по пакету правил SOC Package и который позволяет удобно работать с этими данными. В нем три раздела:
Библиотека. Это таблица всех правил корреляции с сортировкой и фильтрацией по каждому столбцу: категории, тактике и технике MITRE, источнику и типу событий. Поддерживается сквозной поиск по всем полям, включая описания, а по двойному клику открывается карточка с детальной информацией о каждом правиле.
Конструктор. Инструмент для сборки пакета правил под имеющиеся источники событий. Аналитику достаточно отметить флажками имеющиеся в компании источники, и он получит список подходящих правил, краткую статистику и перечень типов событий, сбор которых потребуется настроить. Отдельно формируется регулярное выражение: можно вставить его в строку поиска веб-интерфейса KUMA и одним действием прилинковать нужные правила к коррелятору, без ручного перебора.
MITRE. Представление матрицы ATT&CK с раскрытием тактик до техник и подтехник. По каждому объекту доступна карточка с описанием с сайта MITRE и информацией о покрытии пакетом SOC Package; покрытые и непокрытые элементы отмечены цветами, имеются графики покрытия по тактикам.
Еще раз хочется акцентировать внимание на том, что контентная база нашей SIEM-системы постоянно обновляется, так что сверяться с ней имеет смысл не только при внедрении, но и после каждого заметного изменения в инфраструктуре. Следить за развитием Kaspersky Unified Monitoring and Analysis Platform можно на официальной странице продукта.