 фишинг

Как вы, вероятно, знаете, 12 ноября у Microsoft произошел глобальный сбой, затронувший в том числе сервисы Microsoft 365. К утру 14 ноября функциональность сервисов была полностью восстановлена, однако злоумышленники до сих пытаются эксплуатировать этот новостной повод в своих фишинговых схемах. Рассылка, о которой я хочу предупредить в этом посте, нацелена на корпоративных пользователей и детектируется нашими защитными решениями даже сегодня, 17-го числа.
Как злоумышленники заманивают жертв на фишинговый сайт
Поскольку сервисы Microsoft отключились внезапно в пятницу и до конца рабочего дня были недоступны, работа компаний, использующих сервисы Microsoft 365 в качестве основных инструментов коммуникации, практически встала. Многие сотрудники до сих пор не уверены, восстановлена ли их работоспособность, а главное не понимают причину инцидента и опасаются повторения. Поэтому злоумышленники рассылают письма с пугающим заголовком Outlook is disconnected after the Microsoft 365 outage, якобы от лица компании Microsoft. В письмах они рассказывают, что Outlook, SharePoint и Exchange Online могут работать некорректно до тех пор, пока получатель не переподключит свою учетную запись Office.
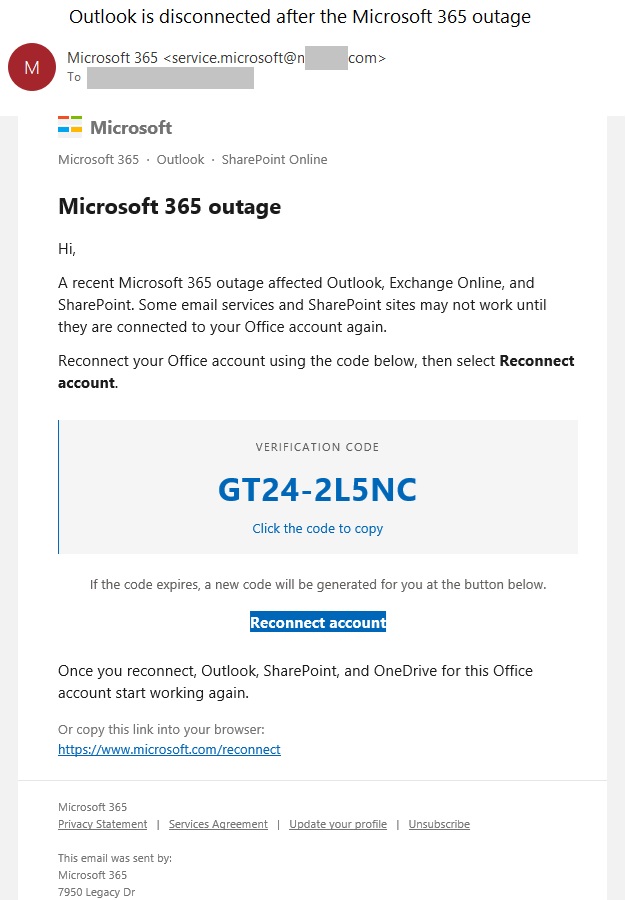
В письме находится код подтверждения и ссылка, по которой следует пройти якобы для переподключения. На самом деле ведет она, разумеется, на фишинговый сайт.
Чего злоумышленники добиваются?
Сайт злоумышленников имитирует окно логина Microsoft. Разумеется, имеющийся в письме код, который никто не запрашивал, вводить некуда. Впрочем, они заранее предупреждают, что код мог устареть и потребуется сгенерировать замену. Злоумышленники просят сначала указать имя учетной записи, а потом предлагают выслать новый код и далее ввести его. Однако на каждом шаге есть ссылка «использовать пароль».
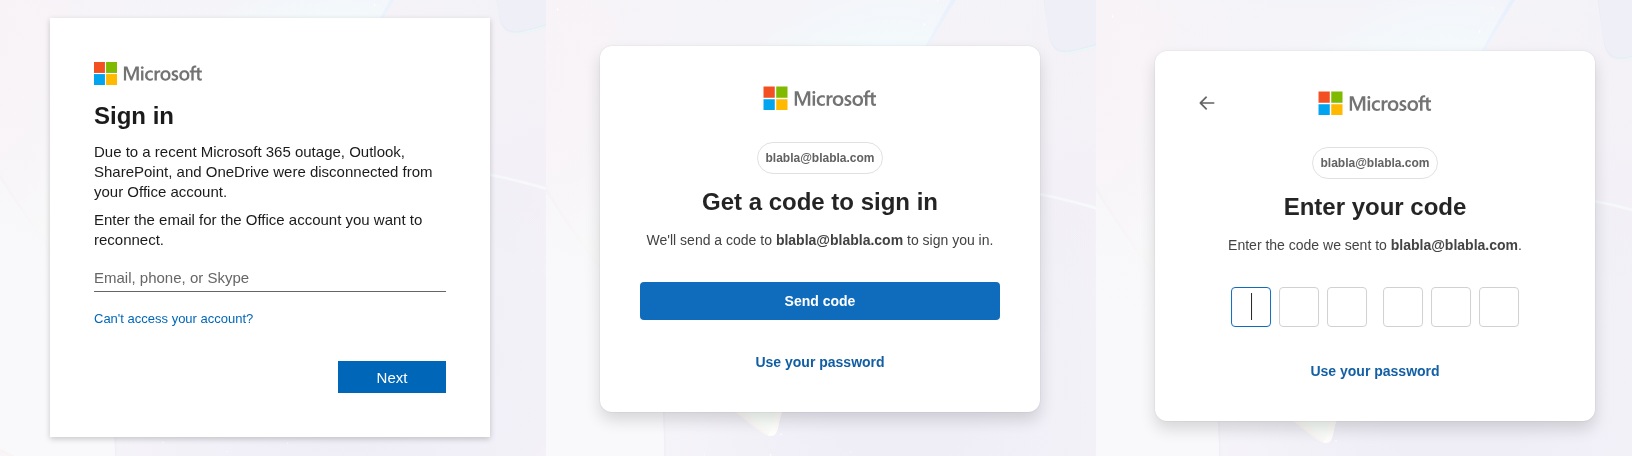
По всей видимости, злоумышленники пытались сделать универсальную схему, пытающуюся либо подключить к аккаунту Microsoft 365 постороннее устройство, либо украсть корпоративные учетные данные. Особенно трогательно выглядит все то же пояснение про сбой, оставленное в окне входа, которое, по идее, должно быть стандартным, а не привязанным к конкретному кейсу использования.
Как работает схема с подключением, также известная как Device Code Phishing мы уже рассказывали в блоге Securelist. Если коротко, как только получатель письма кликает на кнопку Send code, скрипты злоумышленников начинают подключать постороннее устройство к учетной записи жертвы. Microsoft присылает настоящий код, жертва вводит его на сайте атакующих, а те ретранслируют его обратно Microsoft. В результате все данные, доступные учетной записи Microsoft 365, становятся доступны злоумышленникам.
Ну а если жертва не готова заморачиваться с отправкой кода, может просто отдать пароль — ему тоже найдут применение.
Как оставаться в безопасности
Во-первых, мы рекомендуем регулярно повышать осведомленность сотрудников о современных киберугрозах (например, при помощи Kaspersky Automated Security Awareness Platform), в частности рассказывать о том, как именно работают современные фишинговые схемы. Кроме того, имеет смысл объяснить, что, если им пришел какой-либо код авторизации, который они не запрашивали и не ждали, то это повод насторожиться.
Ну а чтобы фишинговые письма меньше тревожили сотрудников, их лучше останавливать на уровне корпоративного почтового шлюза. Для этого у нас есть специализированное решение Kaspersky Secure Mail Gateway.
 Советы