 шифровальщики
Многие воспринимают домашнее сетевое хранилище (NAS) как большой жесткий диск, который подключен к роутеру. На него складывают видео, фотографии, документы и резервные копии, после чего годами почти не вспоминают об устройстве. И зря!
В октябре 2026 года злоумышленники начали заражать NAS Synology шифровальщиком C3RB3R («Цербер»/Cerber). Пользователи массово сообщают о том, что больше не могут открыть свои файлы в сетевых хранилищах, а в их каталогах появляются текстовые файлы с требованием выкупа от злоумышленников. Причем все это происходит не из-за случайно скачанного вредоносного файла — под угрозой оказались все пользователи, которые забыли своевременно обновить свое сетевое хранилище.
В этой статье рассказываем, кто именно в зоне риска и как защитить свои данные.
Кого и как атакует C3RB3R
Мы привыкли думать, что вредонос попадает на устройство после скачивания подозрительного файла или выполнения инструкции злоумышленника. Но подавляющее большинство заражений C3RB3R происходит без какого-либо участия пользователя — злоумышленнику достаточно обратиться к уязвимой службе NAS. Вероятно, в поиске таких NAS помогают специальные сканеры, которые автоматически ищут устройства Synology и проверяют версию DiskStation Manager (DSM).
В октябре владельцы Synology начали массово сообщать об атаках C3RB3R. В Synology официально подтвердили проблему и сообщили, что злоумышленники эксплуатируют уязвимость, которую исправили еще в декабре 2024 года. Судя по описанию, речь идет о CVE-2024-10441 — уязвимости, которая позволяет атакующему выполнять произвольный код в операционной системе NAS без авторизации.
Одновременно с этим специалисты 360.cn сообщили, что в исследованных ими атаках C3RB3R были задействованы еще две критические уязвимости с рейтингом 9,8 каждая: CVE-2026-13639 и CVE-2026-13684. Они позволяют читать или записывать произвольные файлы и проводить DoS-атаки («отказ в обслуживании»). Synology не подтверждает использования этих уязвимостей в данной атаке и закрыла их в сентябрьском обновлении DSM.
Так или иначе, упомянутые уязвимости позволяют атаковать NAS удаленно. Для того чтобы злоумышленники могли получить доступ к вашему хранилищу, загрузить и запустить шифровальщик, должны выполняться всего два условия:
- вы давно не обновляли сетевое хранилище;
- интерфейс Synology DiskStation Manager (DSM) доступен из Интернета (или локальной сети).
Все. Для атаки злоумышленнику не нужны ни пароль, ни какие-либо действия с вашей стороны. В зоне риска оказываются все обладатели NAS от Synology, которые не позаботились вовремя обновить систему.
Если вы в последнее время не обновлялись самостоятельно и не помните, включено ли у вас автообновление, мы рекомендуем первым делом закрыть доступ к вашему NAS из Интернета, а затем как можно быстрее обновить сетевое хранилище вручную — иначе вы запросто можете оказаться в числе жертв.
Учтите, что до установки обновлений устройство остается уязвимым для атак по локальной сети. Поэтому, если ваше сетевое хранилище Synology доступно другим пользователям по локалке — например, расшарено с соседями, подключено к сети института, офиса или общежития, — лучше всего отсоединить Ethernet-кабель и отключить Wi-Fi, если он поддерживается вашей моделью NAS. После этого нужно скачать файлы обновлений на ваш компьютер, отключить и его от проводной сети и Wi-Fi, подключить NAS к компьютеру Ethernet-кабелем напрямую и обновить его операционную систему и приложения в полностью изолированной среде.
Кстати, еще один серьезный повод обновить сетевое хранилище — недавно обнаруженные уязвимости в PHP. Synology уже выпустила срочные обновления для операционной системы и приложений Mail Station и Synology Calendar.
Что происходит с файлами после заражения
После того как шифровальщик C3RB3R попадает в сетевое хранилище, он начинает обходить все доступные ему папки с пользовательскими данными и шифровать лежащие в них файлы: фотографии, документы, архивы, видео, аудиозаписи, добавляя зашифрованным файлам расширение .L0CK3D. Если пользователь попытается открыть такой файл, система предупредит о том, что файл поврежден или имеет неизвестный формат. К сожалению, просто переименовать файл и избавиться от шифрования не получится.
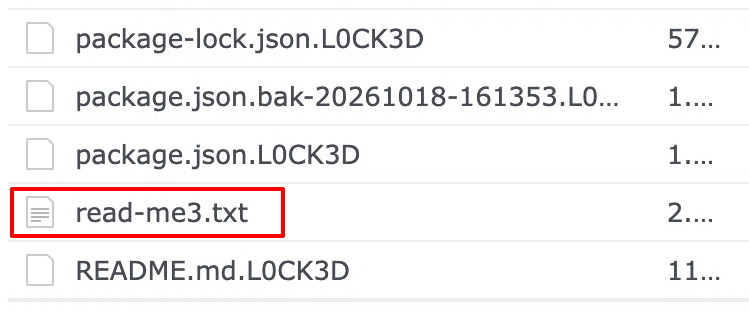
Вот так выглядят файлы после того как их атаковал C3RB3R
Злоумышленники при этом любезно оставляют в папках с зашифрованными файлами текстовый файл read—me3.txt с инструкцией, как расшифровать данные в вашем хранилище. Оказывается, нужно всего лишь… перейти в совершенно неподозрительный браузер Tor и заплатить злоумышленникам за декриптор (расшифровщик), который якобы восстановит все ваши файлы. Надо ли говорить, что гарантии того, что файлы вернутся к вам целыми и невредимыми, нет?
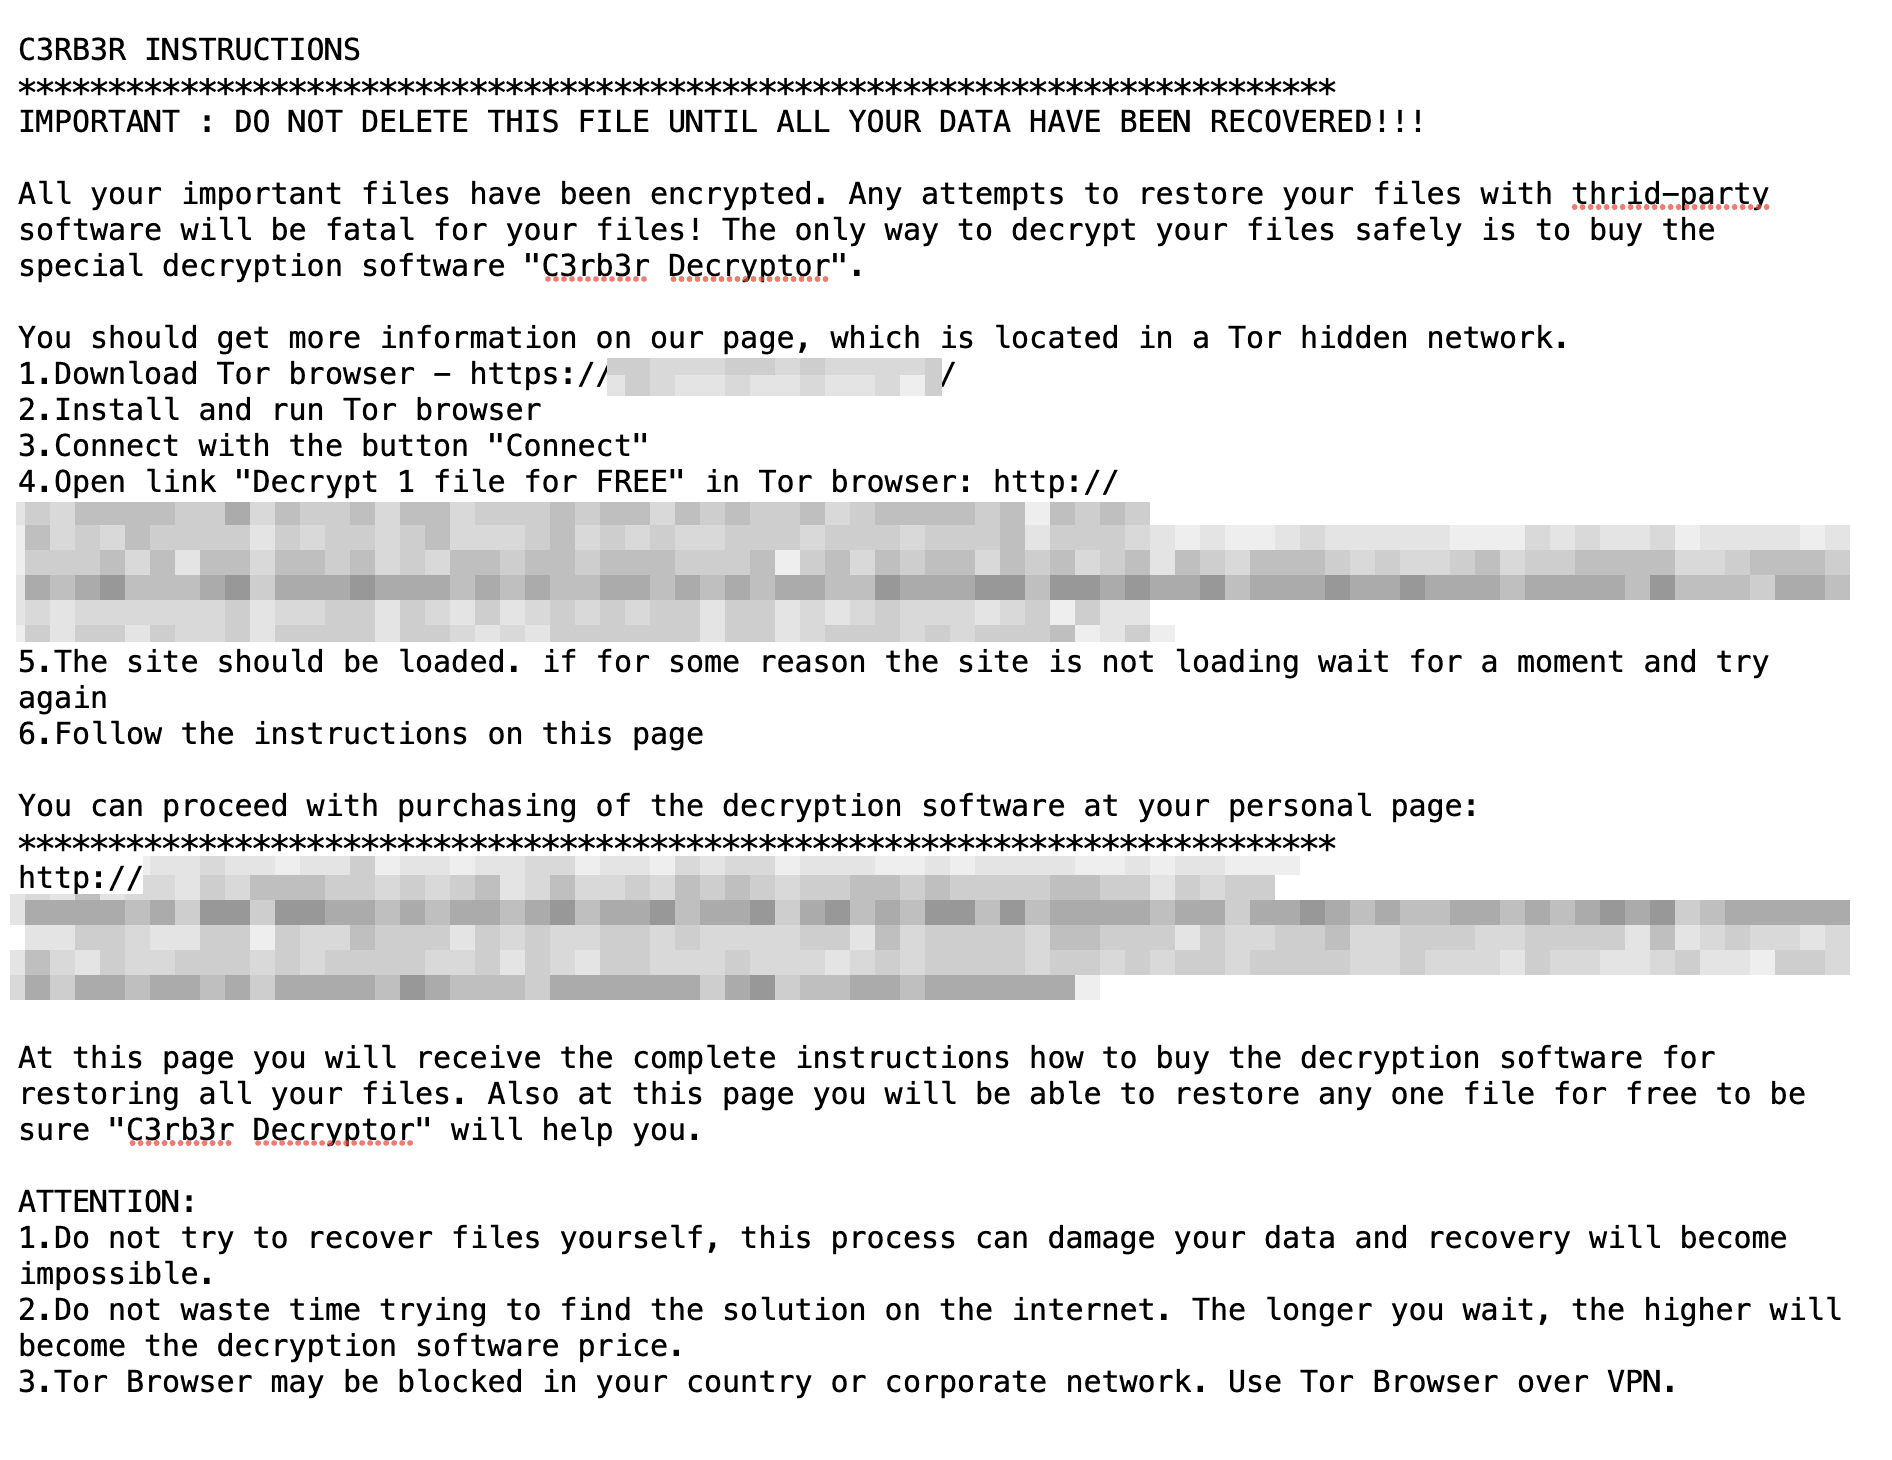
Подобное письмо с требованием выкупа оставляет C3RB3R в каждой папке с зашифрованными файлами. Акция неслыханной щедрости: дешифруй один файл бесплатно, а остальные — за деньги
Помимо утери всех или большинства файлов, не исключены и другие неприятные последствия. Злоумышленники нередко шантажируют своих жертв публикацией украденных данных — доступов к разнообразным аккаунтам, «пикантных» фотографий, рабочих документов и другой конфиденциальной информации. Если человек отказывается платить выкуп, преступники угрожают выложить все эти данные в открытый доступ. «Постучаться» с подобными требованиями к вам могут в почту или в соцсети.
Зачастую подобные угрозы — просто обман, и мы подробно разбирали эти схемы и ваши действия в случае шантажа в посте «Почтовые вымогатели: как шантажируют злоумышленники«. Но если ваш NAS был зашифрован, то исключить кражу ваших данных, увы, нельзя.
Как быть, если шифровальщик уже попал в NAS Synology
Если шифровальщик уже атаковал ваш NAS, то вы можете столкнуться с одной из двух ситуаций.
- Вы застали шифровальщик в процессе работы и с ужасом наблюдаете, как на ваших глазах шифруются и переименовываются все новые и новые файлы.
- Пользовательские папки уже зашифрованы, и ко всем вашим файлам добавилось расширение .L0CK3D.
Что делать?
1. Немедленно отключите сетевые подключения NAS (но не питание)
NAS нужно полностью изолировать от Интернета и остальных устройств домашней сети. Отключите от NAS все кабели, кроме питания. Если ваша модель NAS подключена к локальной сети по Wi-Fi, отключите и беспроводное соединение. Либо отключите его на самом NAS (некоторые модели Synology имеют кнопку Wi-Fi, долгое нажатие на которую отключает беспроводную сеть), либо просто выдерните свой роутер из розетки. Так злоумышленники потеряют удаленный доступ к устройству, а зараженный NAS не сможет обращаться к другим компьютерам и хранилищам.
Если к NAS дополнительно подключены внешние USB-диски для увеличения его объема, отключите и их — есть шанс, что шифровальщик до них еще не добрался.
Приостановите синхронизацию и задания резервного копирования, связанные с NAS, на компьютерах и в облачных сервисах. Это поможет не разнести уже поврежденные файлы по другим копиям и не перезаписать ими уцелевшие версии.
2. Решите, выключать ли питание
Если вы застали «Цербера» за работой, то рука так и тянется выдернуть кабель питания из NAS, но делать этого не стоит — аварийное отключение грозит повреждением незавершенных записей. Лучше использовать штатное выключение сетевого хранилища, но учтите: тем самым вы лишите себя одного из шансов восстановить уже зашифрованные файлы. Дело в том, что из оперативной памяти устройства специалист может — если повезет — извлечь ключ для восстановления файлов. А при отключении питания оперативная память, естественно, обнуляется.
- Если вы обычный пользователь и не знаете никого, кто мог бы помочь с восстановлением, а шифрование еще продолжается — выключайте питание штатным способом, а если устройство не реагирует — выдергивайте кабель питания. Так вы сохраните хотя бы те файлы, которые еще не зашифрованы.
- Если вы продвинутый пользователь — можете попробовать зайти на устройство по SSH, подключив NAS напрямую к компьютеру Ethernet-кабелем, просмотреть запущенные процессы (
sudo ps -ef), найти среди них процесс шифровальщика, определить его PID (Process ID) и приостановить шифрование, не убивая сам процесс (sudo kill -STOP PID), где PID — идентификатор процесса шифровальщика). Затем надо убедиться, что все потоки процесса остановлены (статусT), а после отправиться за дальнейшими инструкциями по сохранению дампа памяти на C3RB3R / .L0CK3D ransomware rescue. Если шифрование остановить не удается — вырубайте питание. - Если сетевое хранилище уже зашифровано и вы отключили его от локальной сети, то питание ему можно уже и не отключать, а опять же попытаться сохранить содержимое памяти и восстановить данные по инструкции на C3RB3R / .L0CK3D ransomware rescue.
3. Сохраните зашифрованные файлы и сообщение от вымогателей
Если шифрование вашего NAS уже было завершено и хранилище отключено от Интернета, попробуйте подключиться к NAS напрямую и сохранить копию зашифрованных файлов и инструкцию от злоумышленников на пустой внешний жесткий диск. В будущем исследователи безопасности могут выпустить бесплатный дешифратор для C3RB3R.
Если же вы выключили NAS в процессе шифрования, то включать его ради проверки процессов или копирования файлов не стоит — процесс шифрования происходит локально и может продолжиться после перезагрузки устройства. В этом случае стоит обратиться к проверенным специалистам по восстановлению данных, которые смогут прочитать данные с дисков NAS в обход зараженной DSM.
Если же вы по инструкции из предыдущих шагов отключили NAS от сети, подключились к нему напрямую в изолированной среде и остановили процессы шифровальщика, можете сохранить незашифрованные файлы, которые нужно спасти. Лучше подключать диск для бэкапов не к USB-порту NAS, а к компьютеру, напрямую подключенному к NAS — так меньше шансов, что шифровальщик снова запустится и зашифрует еще и этот диск.
4. Не восстанавливайте файлы и не подключайте диски с бэкапом, пока не избавитесь от шифровальщика
Не подключайте к зараженному NAS внешний диск с резервной копией и не начинайте восстанавливать файлы из резервной копии на скомпрометированный NAS. Шифровальщик может снова запуститься и повредить подключенный накопитель.
5. После остановки атаки проверьте снимки Snapshot Replication
Если вы заранее настроили Snapshot Replication и снимки не были уничтожены злоумышленниками, из них можно восстановить данные — но восстанавливать их на скомпрометированном NAS бессмысленно. Вам понадобится отдельный накопитель для резервного копирования.
Сначала проверьте, есть ли вообще эти снимки: на работающем NAS после остановки вредоноса откройте приложение Snapshot Replication из главного меню DSM. Выберите общую папку, откройте Snapshot → Snapshot List, найдите снимок, сделанный до заражения, и нажмите Browse, чтобы проверить его содержимое. Отсюда же можно скопировать данные из снимка на внешний носитель, не восстанавливая их поверх зараженного тома. Нюансы работы со Snapshot Replication описаны в инструкции Synology.
6. Очистите скомпрометированный NAS и переустановите DSM
После того как вы сохранили все, что смогли, включая зашифрованные и незашифрованные данные, а также журналы (логи), перед дальнейшим использованием NAS необходимо сбросить его до заводских настроек (Factory Reset → Erase All Data).
Имейте в виду, что это действие полностью сотрет все данные, приложения и настройки сетевого хранилища, поэтому перед сбросом проверьте сделанные бэкапы и убедитесь, что скопированные целые файлы открываются, нужные версии файлов из снимков сохранены, а зашифрованные файлы, письма вымогателей, журналы и полученные дампы памяти хранятся не на NAS, а на другом носителе. Если чего-то не хватает, сохраните исходные диски или их полные образы для специалиста по восстановлению данных. Если вы можете позволить себе некоторое время пожить без NAS — не торопитесь стирать его: возможно, через некоторое время появятся бесплатные утилиты по расшифровке.
Ну а если вы использовали NAS как «файловую помойку» и там нет ничего реально ценного и невосстановимого, то перед дальнейшим использованием обязательно полностью очистите хранилище, как указано выше, и переустановите DSM из официального источника по инструкции для установки DSM без подключения к Интернету.
Не восстанавливайте настройки из резервной копии, сделанной после заражения: в ней могут сохраниться изменения, внесенные злоумышленниками. Лучше всего настроить NAS заново.
7. Проверьте потенциально скомпрометированные аккаунты
Переустановка DSM не аннулирует украденные пароли, сеансы и секреты сервисов, данные для доступа к которым могли храниться на вашем устройстве. Вспомните, какие сервисы использовались на вашем NAS, какие дополнительные пакеты были установлены и к чему они могли иметь доступ. Пройдитесь по всем этим сервисам, завершите подозрительные сеансы, отзовите затронутые ключи и токены, смените пароли, включите двухфакторную аутентификацию. Рекомендуем хранить все учетные данные в защищенном хранилище менеджера паролей. Сделайте это до подключения хранилища обратно к сети.
8. Прежде чем снова подключать NAS к сети, закройте ненужный удаленный доступ
Отключите QuickConnect
Это сервис, который позволяет подключаться к NAS через Интернет. Для отключения в DSM 7 откройте Панель управления → Внешний доступ → QuickConnect, снимите флажок Включить QuickConnect и нажмите Применить. В более ранних версиях раздел QuickConnect находится непосредственно в Панели управления.
Проверьте, не открыт ли NAS наружу через роутер
Роутер может быть настроен так, чтобы отправлять подключения из Интернета прямо на NAS — это называется пробросом или переадресацией портов (Port Forwarding). Сначала узнайте локальный IP-адрес NAS. В DSM его можно посмотреть в разделе Панель управления → Сеть → Сетевой интерфейс.
Затем откройте настройки домашнего роутера. Обычно для этого нужно ввести в браузере его локальный адрес — точный адрес и данные для входа часто указаны на наклейке роутера или в приложении вашего провайдера.
В настройках роутера найдите раздел с названием вроде Port Forwarding, Переадресация или Перенаправление портов. Посмотрите на существующие там правила. Если в поле вроде Internal IP, Local IP, Destination или Device указан IP-адрес вашего NAS, удалите это правило.
Проверьте также раздел DMZ, DMZ Host или Exposed Host. Если там указан IP-адрес NAS, отключите эту функцию.
Отключите автоматическое открытие портов через UPnP
UPnP позволяет программам и устройствам попросить роутер самостоятельно открыть для них порт. Если UPnP вам не нужен, отключите его.
Имейте в виду, что это общая настройка роутера: ее отключение может затронуть другие домашние устройства. Если вы хотите оставить UPnP для них, как минимум проверьте список созданных через UPnP правил и убедитесь, что среди них нет правил, ведущих на IP-адрес NAS. Если есть — удалите их и, если роутер это позволяет, запретите автоматическое открытие портов для хранилища.
Дополнительные проверки
Если у вас используется IPv6, проверьте и его правила: ненужные входящие подключения к NAS должны быть запрещены. Отключите также неиспользуемые туннели, VPN и другие сервисы удаленного доступа, если настраивали их. После изменений проверьте доступность NAS из внешней сети, например через мобильный Интернет.
9. Проверяйте, не появился ли бесплатный дешифратор
Специалисты по кибербезопасности периодически выпускают бесплатные дешифраторы для восстановления файлов. Учтите, что их выхода можно ждать достаточно долго, поэтому не ведитесь на предложения от неизвестных «исследователей» и сайтов, которые предлагают моментально восстановить ваши данные после атаки нового шифровальщика.
Что делать владельцам самодельных NAS
Многие люди пользуются сторонними загрузчиками DiskStation Manager — неофициальными инструментами проекта XPenology, которые позволяют запустить операционную систему Synology на оборудовании, для которого она изначально не предназначена (к примеру, на ПК или самосборном сервере). К таким загрузчикам относятся, например, Arc, RR (RedPill Recovery) и M-Shell.
Если вы используете DSM таким способом, C3RB3R может атаковать и вашу систему. Но не спешите обновлять DSM: сначала убедитесь, что новая версия совместима с вашим загрузчиком и оборудованием. В противном случае файлы могут быть повреждены.
Если свежую версию системы пока поставить нельзя, ограничьте доступ к сетевому хранилищу, закрыв внешний доступ и разрешив подключение из локальной сети только тем устройствам, которым это необходимо. По возможности выделите для NAS отдельный сегмент сети. Дополнительно защитить домашнюю сеть поможет компонент «Мониторинг умного дома» в Kaspersky Plus и Kaspersky Premium — он покажет все устройства в вашей локальной сети и обнаружит подключение новых неизвестных устройств.
Как защитить NAS и личные данные
- Не откладывайте обновление ПО сетевых хранилищ и проверьте, включены ли у вас автоматические обновления.
- Не пробрасывайте в Интернет порты 139 и 445: они часто становятся целью автоматических атак. Через эти порты работает протокол, который позволяет компьютерам открывать общие папки на NAS. В домашней сети он вполне нужен, а вот делать его доступным всему Интернету не стоит. Проверить, открыты ли эти порты, можно в настройках роутера.
- Если вам необходим доступ к NAS извне (из поездки или с работы), лучше заранее настроить удаленное подключение к домашней сети, а уже потом из нее заходить в хранилище, чем открывать доступ к NAS через Интернет.
- Не храните единственную копию важных файлов на NAS. Настройте регулярные снимки Snapshot Replication и регулярно делайте резервные копии. Помните о правиле 3-2-1: три копии данных, два разных носителя и одна копия вне основного хранилища, на отключенном жестком диске.
- Кстати, все важные документы можно «сдать на хранение» менеджеру паролей — в Kaspersky Password Manager можно держать данные для аккаунтов, текстовые заметки, сканы личных документов, фотографии, адреса и номера карт, PDF-документы. Зашифрованное хранилище защищено главным паролем, который знаете только вы, и синхронизируется между всеми вашими устройствами, поэтому ваши данные будут надежно защищены и доступны как с компьютеров, так и со смартфонов.
- Используйте надежную защиту, которая предотвратит загрузку шифровальщиков и других вредоносов на ваш компьютер.
- Защитите учетную запись администратора. Включите двухфакторную аутентификацию, используйте уникальный пароль и настройте автоматическую блокировку после нескольких неудачных попыток входа либо же используйте ключи доступа (passkeys). Пароли, ключи доступа и токены 2FA храните в зашифрованном менеджере паролей. От нынешней атаки C3RB3R эти правила не спасут («Цербер» использует уязвимости, не требующие входа в систему), но помогут, если злоумышленник захочет взломать вашу учетную запись или найдет ваш пароль в утечках.
Как хранить и защищать свои данные? Читайте в наших статьях:
 Советы