Kaspersky Threat Intelligence с поддержкой ИИ – ваш следующий шаг к безопасности
*Согласно отчету Kaspersky ROI Calculation Analysis за 2026 год
Три составных части эффективности
- Превращайте огромный поток данных в готовую к использованию аналитику
- Расширяйте стратегическое видение за пределы своей инфраструктуры и формируйте стратегию
- Расследуйте многоуровневые угрозы, проверяйте результаты и получайте доступ к экспертным оценкам
Ваш ИИ-ассистент по аналитике угроз
KIRA (Kaspersky’s Investigation and Response Assistant) поможет вашей ИБ-команде работать быстрее и эффективнее, интегрируя возможности ИИ непосредственно в ежедневные рабочие процессы. А для специфических сценариев использования можно подключать сторонние ИИ-модели по вашему выбору.
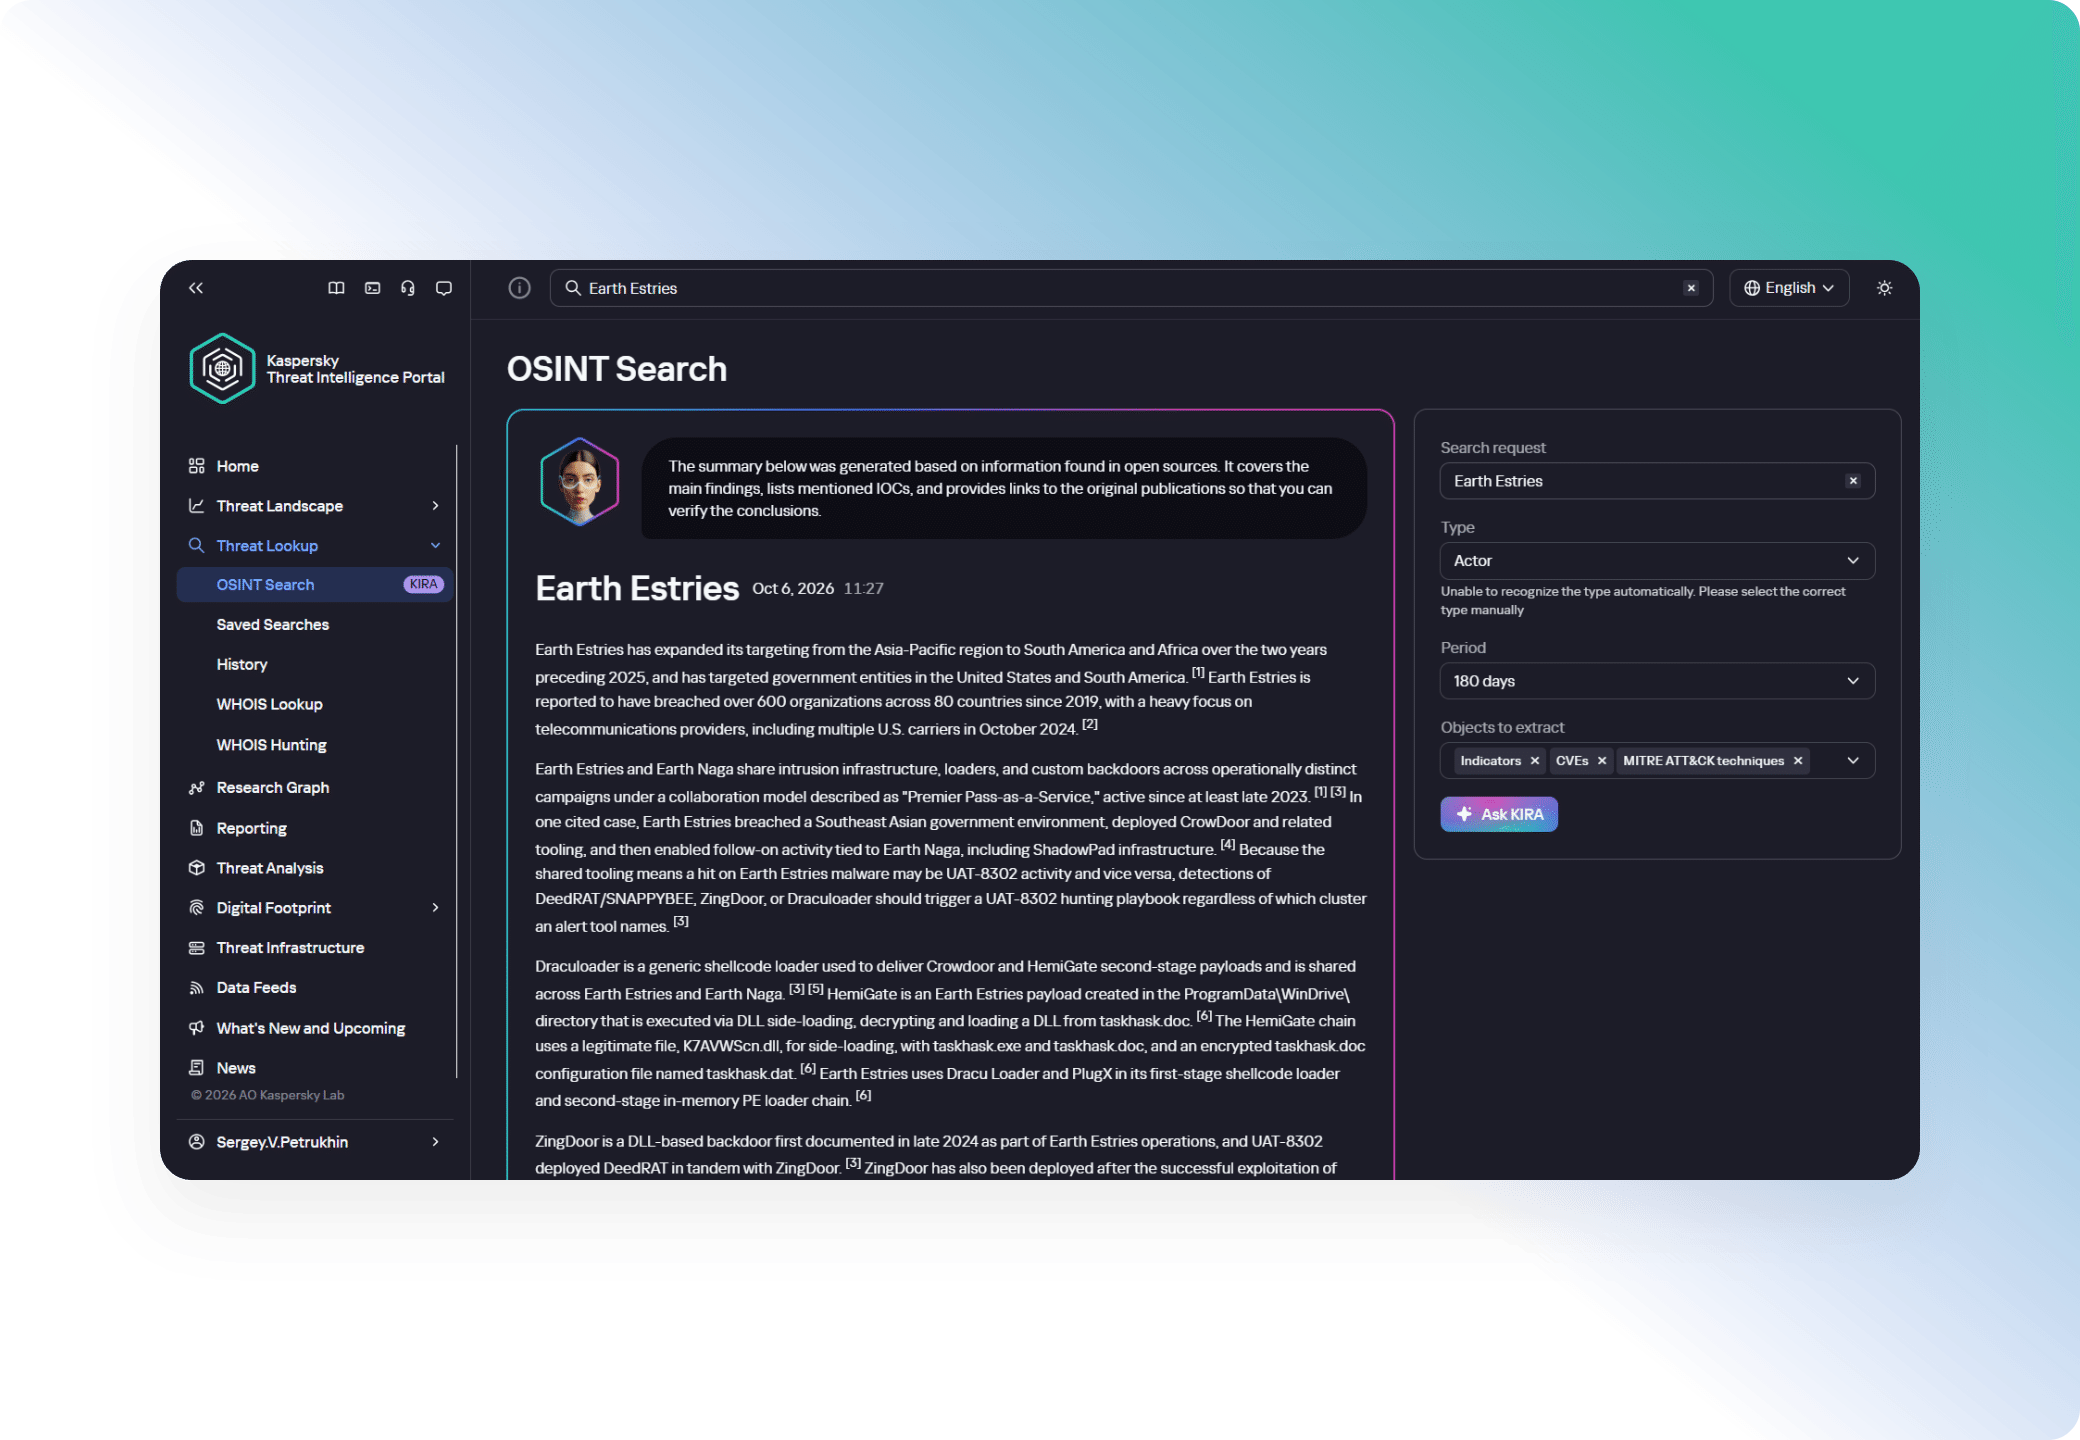
Обобщение данных с помощью ИИ позволяет вычленять суть из сложного ИБ-контекста, благодаря чему вы тратите значительно меньше времени на чтение и понимание материала и больше – на принятие обоснованных решений.
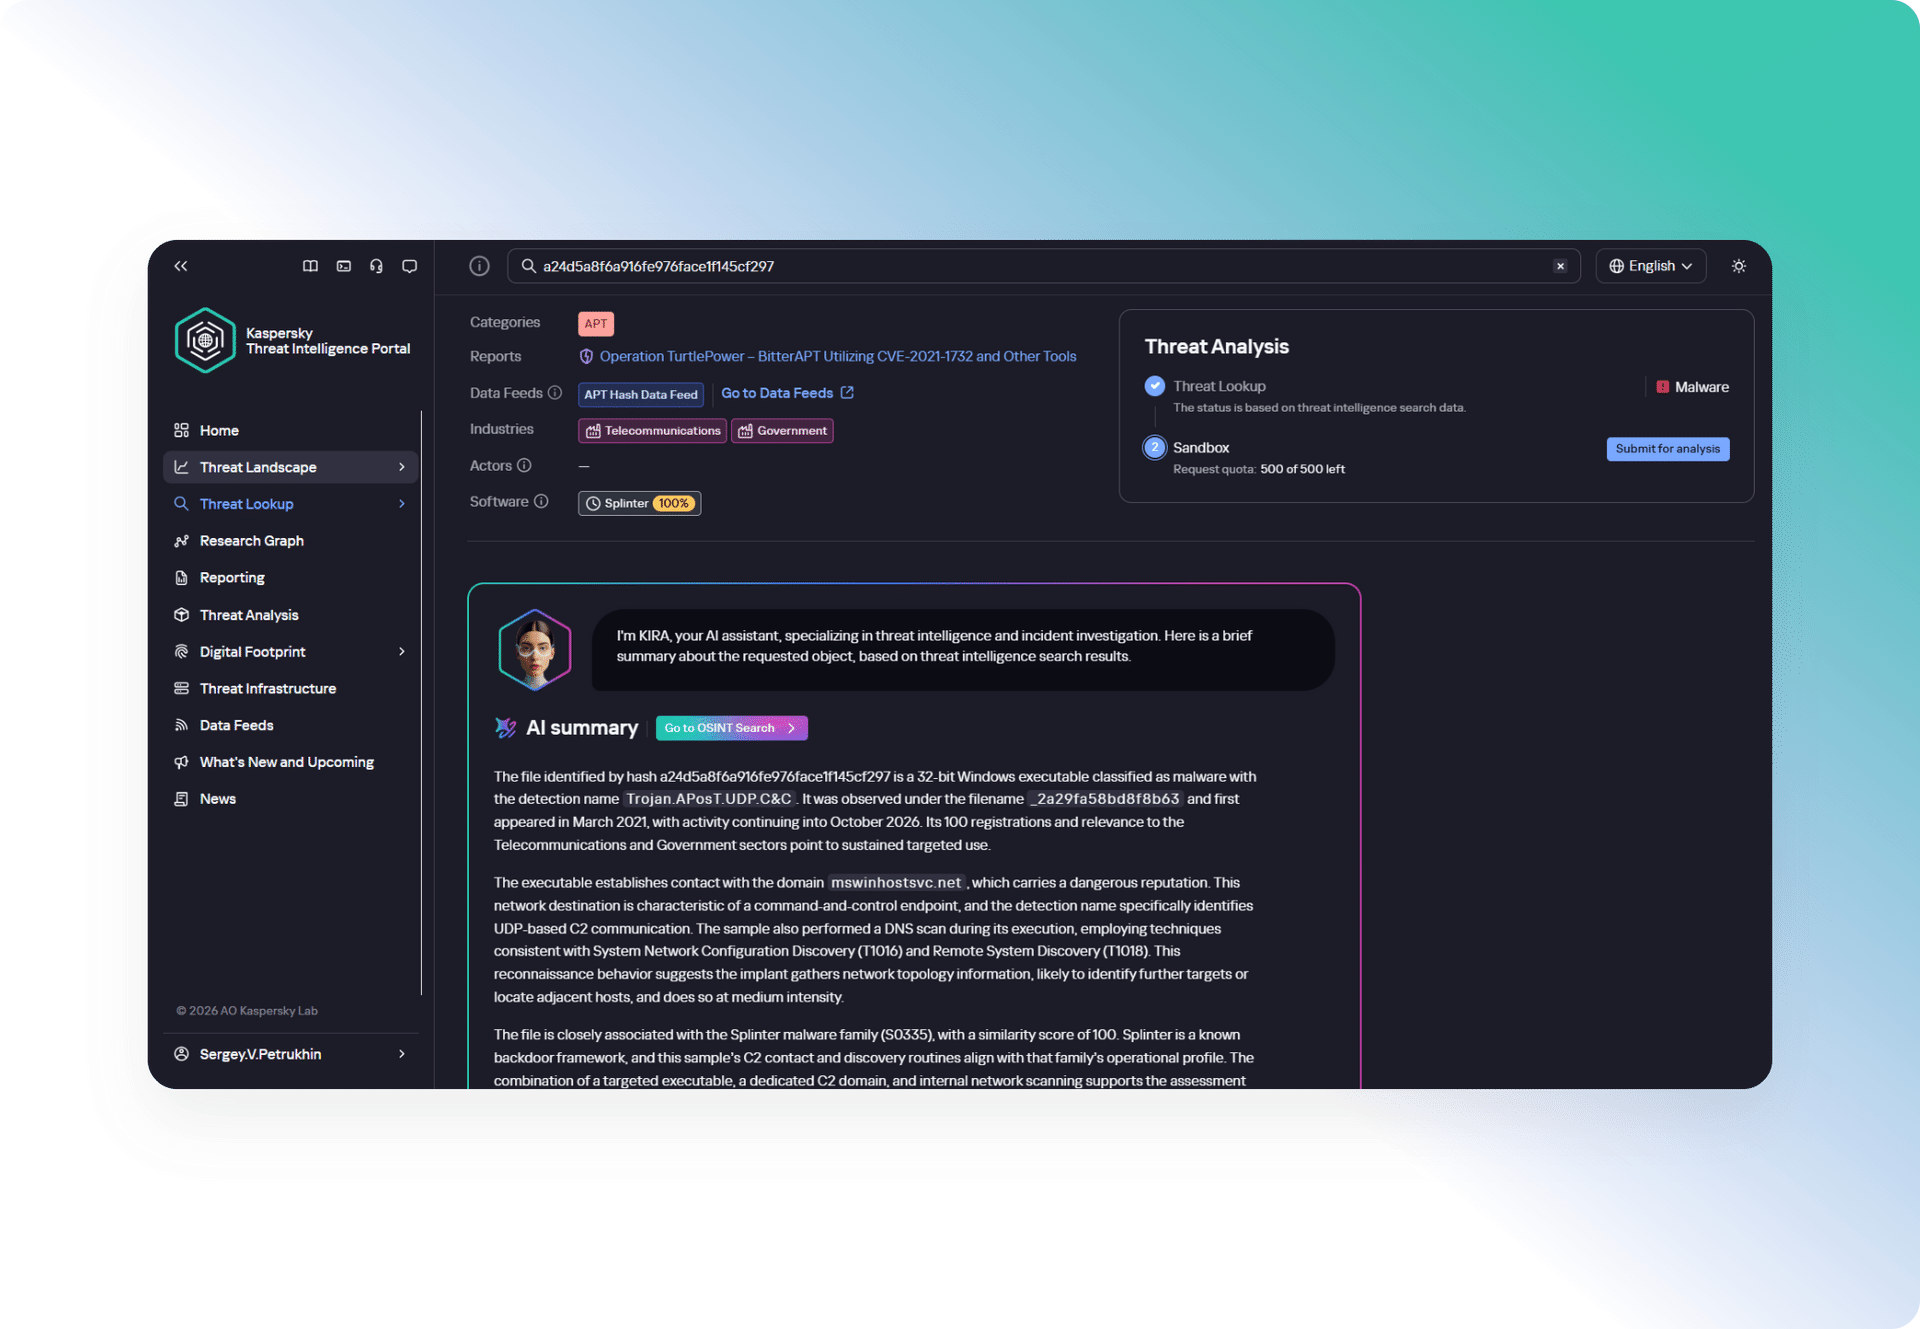
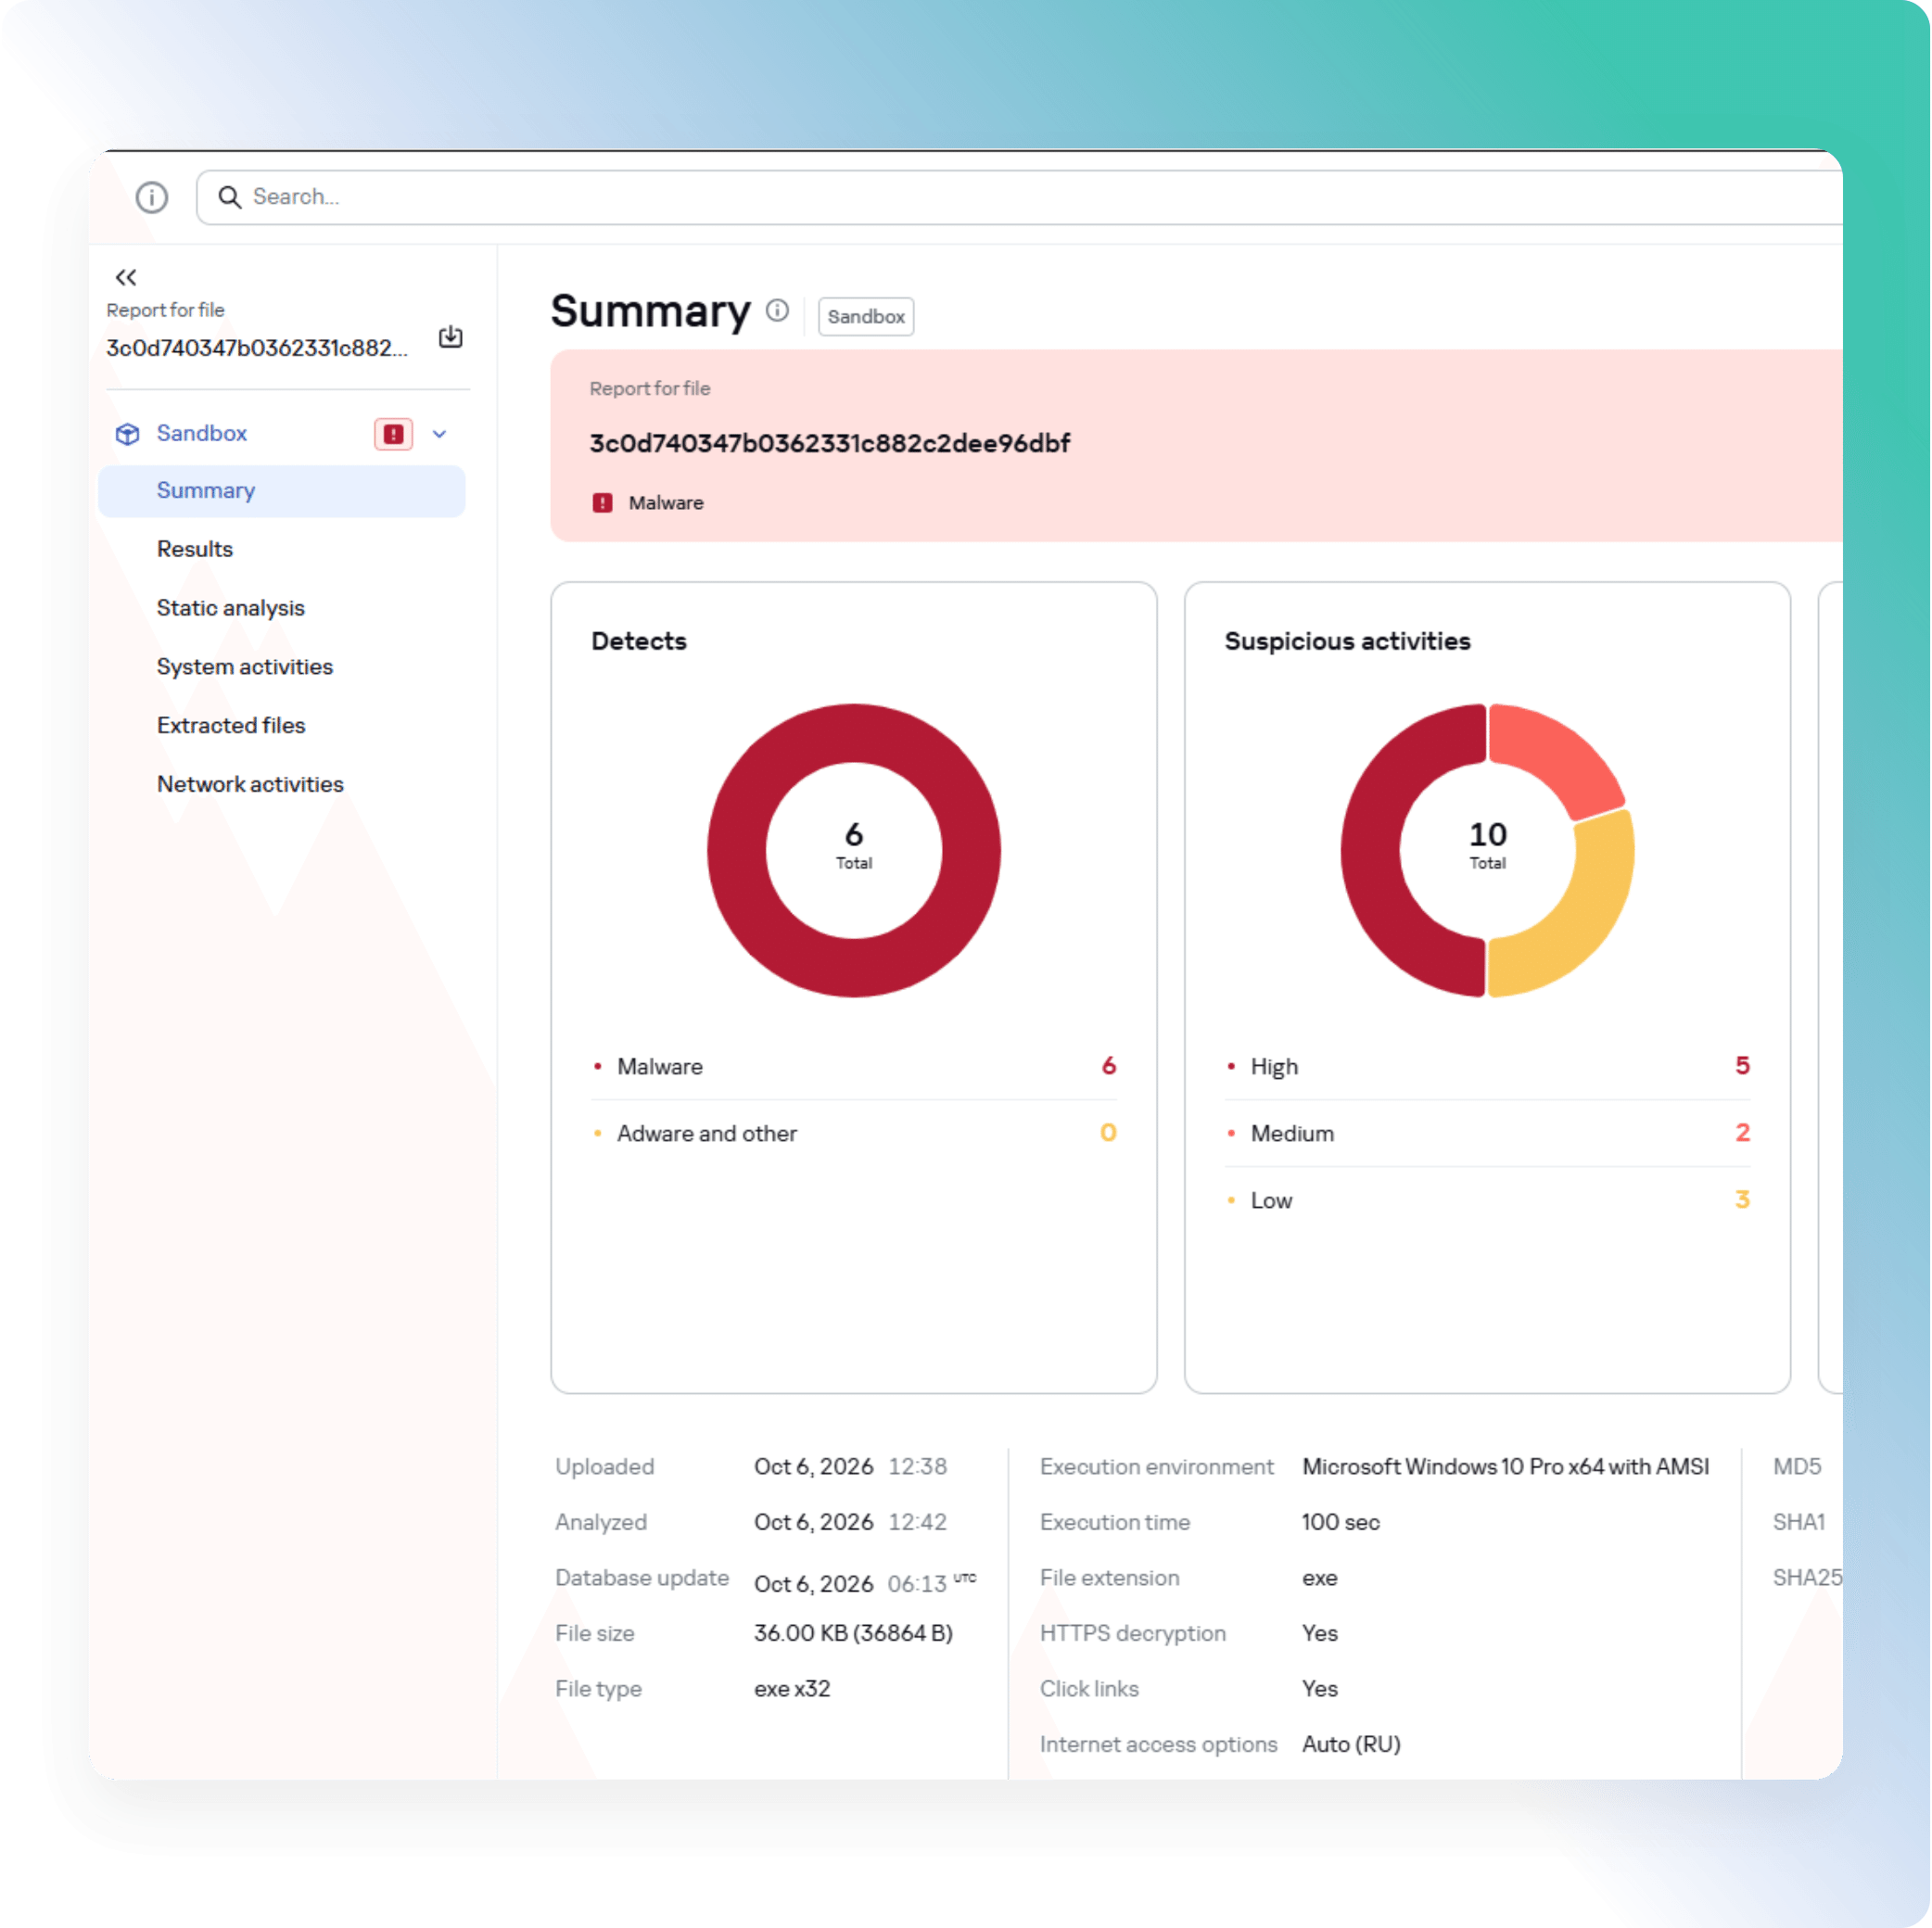
При поиске любого объекта ИИ автоматически отслеживает его взаимосвязи на разных уровнях, собирает результаты и формирует простой человекочитаемый ответ с объяснением того, что именно было обнаружено и почему объект был классифицирован именно таким образом.
То, что раньше требовало длительного поиска в ручном режиме, теперь выполняется всего за один запрос.
При поиске любого объекта ИИ автоматически отслеживает его взаимосвязи на разных уровнях, собирает результаты и формирует простой человекочитаемый ответ с объяснением того, что именно было обнаружено и почему объект был классифицирован именно таким образом.
То, что раньше требовало длительного поиска в ручном режиме, теперь выполняется всего за один запрос.
Попробуйте Kaspersky Threat Intelligence Portal
Узнайте, как Kaspersky Threat Intelligence Portal поможет оптимизировать работу вашего SOC, ускорить реагирование на инциденты и улучшить поиск угроз. Сочетание передовых ИИ-технологий, продвинутых инструментов и независимой экспертизы мирового уровня позволит повысить эффективность ваших расследований.
ПРОДВИНУТЫЕ ИНСТРУМЕНТЫ
Начните охоту за угрозами
Быстро устаревающая информация для поддержки операций по обеспечению безопасности и реагированию на инциденты
Kaspersky Threat Lookup
Получайте доступ ко всем накопленным «Лабораторией Касперского» знаниям о киберугрозах и их взаимосвязях.
Kaspersky Threat Intelligence Reporting
Предотвращайте самые актуальные и опасные угрозы благодаря эксклюзивному доступу к исследованиям и аналитике от экспертов «Лаборатории Касперского».
ПРОДВИНУТЫЕ ИНСТРУМЕНТЫ
Начните охоту за угрозами
Быстро устаревающая информация для поддержки операций по обеспечению безопасности и реагированию на инциденты
Kaspersky Threat Lookup
Получайте доступ ко всем накопленным «Лабораторией Касперского» знаниям о киберугрозах и их взаимосвязях.

Kaspersky Threat Analysis
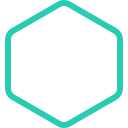
Откажитесь от поверхностного анализа в пользу гибкой многоуровневой проверки, которая позволит обнаруживать ранее неизвестные угрозы в подозрительных файлах.
Kaspersky Threat Intelligence Reporting
Предотвращайте самые актуальные и опасные угрозы благодаря эксклюзивному доступу к исследованиям и аналитике от экспертов «Лаборатории Касперского».

Kaspersky Digital Footprint Intelligence
Комплексный мониторинг корпоративных цифровых ресурсов с целью выявления угроз для вашей организации в интернете и даркнете.

Kaspersky Brand Monitoring
Выявляйте и предотвращайте случаи неправомерного использования вашего бренда, создания поддельных аккаунтов и другие онлайн-угрозы при помощи расширенного бренд-мониторинга и уникального опыта экспертов.
ПРОДВИНУТЫЕ ИНСТРУМЕНТЫ
Начните охоту за угрозами
Быстро устаревающая информация для поддержки операций по обеспечению безопасности и реагированию на инциденты
Kaspersky Threat Intelligence Reporting
Предотвращайте самые актуальные и опасные угрозы благодаря эксклюзивному доступу к исследованиям и аналитике от экспертов «Лаборатории Касперского».
Kaspersky Digital Footprint Intelligence
Комплексный мониторинг корпоративных цифровых ресурсов с целью выявления угроз для вашей организации в интернете и даркнете.
Kaspersky Brand Monitoring
Выявляйте и предотвращайте случаи неправомерного использования вашего бренда, создания поддельных аккаунтов и другие онлайн-угрозы при помощи расширенного бренд-мониторинга и уникального опыта экспертов.
ПРОДВИНУТЫЕ ИНСТРУМЕНТЫ
Начните охоту за угрозами
Быстро устаревающая информация для поддержки операций по обеспечению безопасности и реагированию на инциденты

Kaspersky Threat Landscape
Персонализированный ландшафт угроз, отражающий риски, тенденции и угрозы, актуальные именно для вашей отрасли и региона.
ВОЗМОЖНЫЕ СЦЕНАРИИ ИСПОЛЬЗОВАНИЯ
Единый рабочий процесс анализа угроз
Реагирование на инциденты
Расследуйте инциденты безопасности быстрее и получайте весь необходимый контекст для эффективного реагирования.
- Исследуйте IOC – дополняйте контекстом IP-адреса, домены, веб-адреса и хэши файлов и выявляйте взаимосвязи
- Анализируйте подозрительные файлы – выявляйте вредоносное поведение и собирайте релевантные улики
- Реконструируйте ход инцидента – связывайте индикаторы, файлы и соответствующие угрозы воедино, чтобы воссоздать полную картину атаки
- Приоритизируйте реагирование – оценивайте релевантность и потенциальный ущерб от угрозы
- Получайте экспертный контекст – информацию о схожих особо сложных кампаниях и действиях злоумышленников
Поиск угроз
Активно ищите скрытые угрозы и вредоносную активность, которая могла обмануть имеющиеся средства защиты.
- Ищите скрытые взаимосвязи – изучайте связи между индикаторами, инфраструктурой и артефактами угроз
- Проверяйте гипотезы – исследуйте подозрительные файлы и связанные с ними вредоносные сэмплы
- Ищите новейшие угрозы – выявляйте новые угрозы и паттерны активности, актуальные для вашей отрасли и организации
- Расширяйте параметры поиска вовне – расследуйте утечки цифровых активов и компрометацию учетных записей
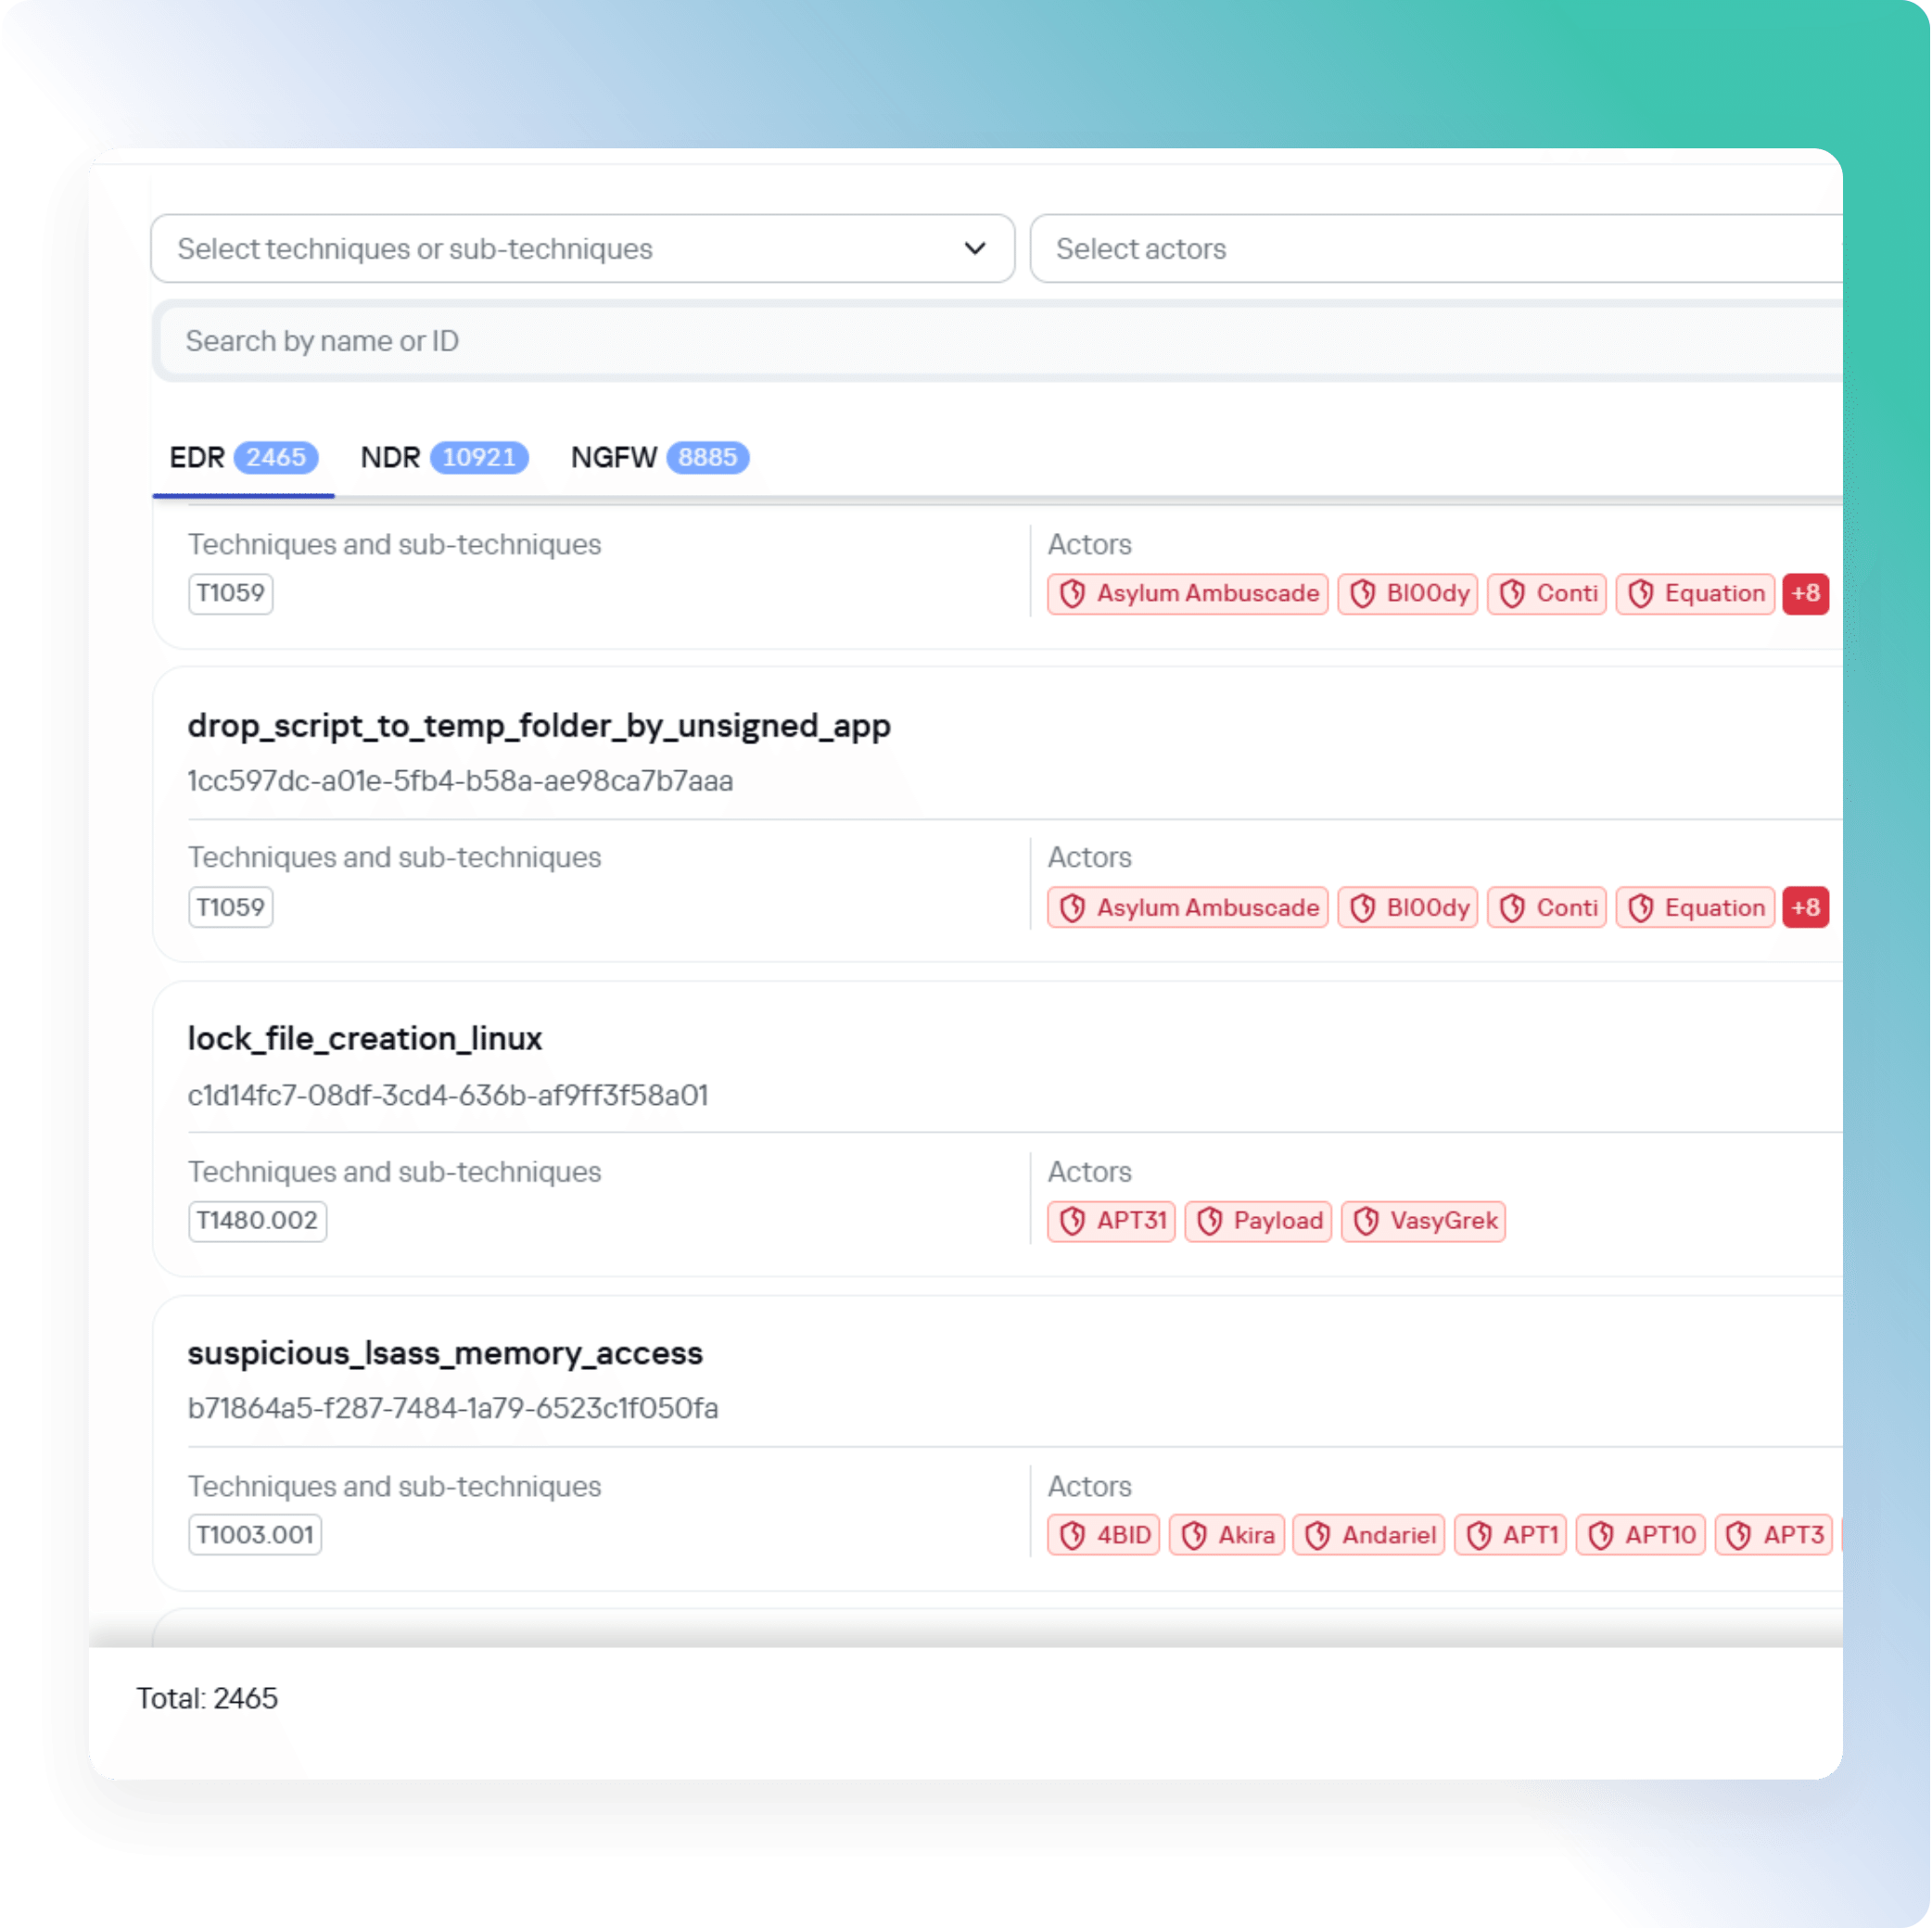
Отслеживание действий противника
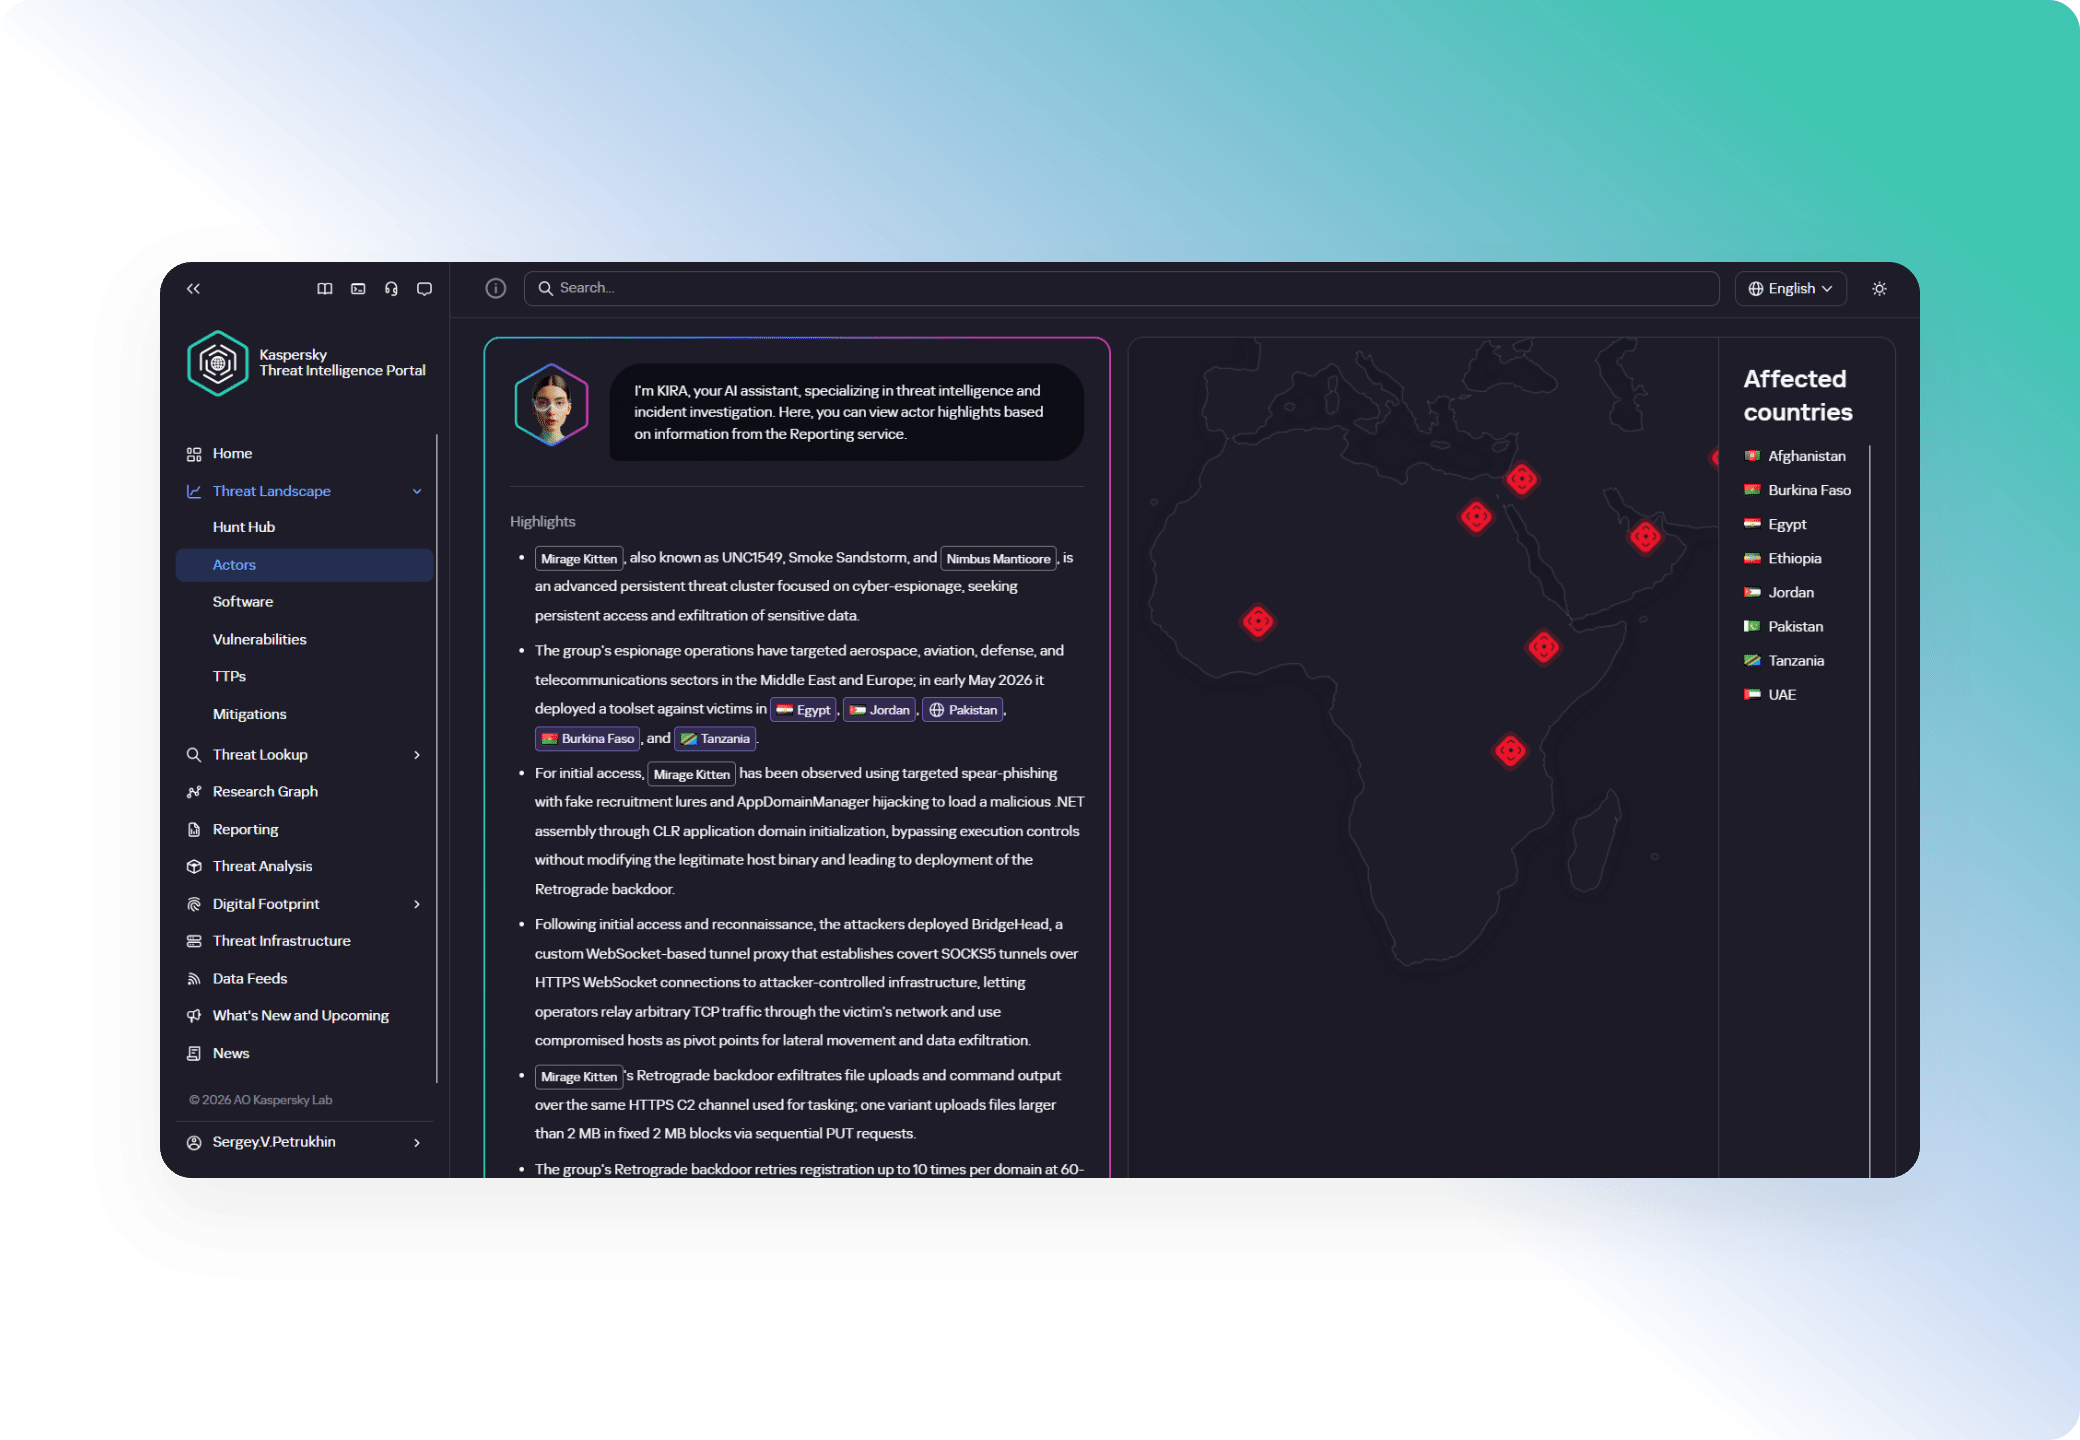
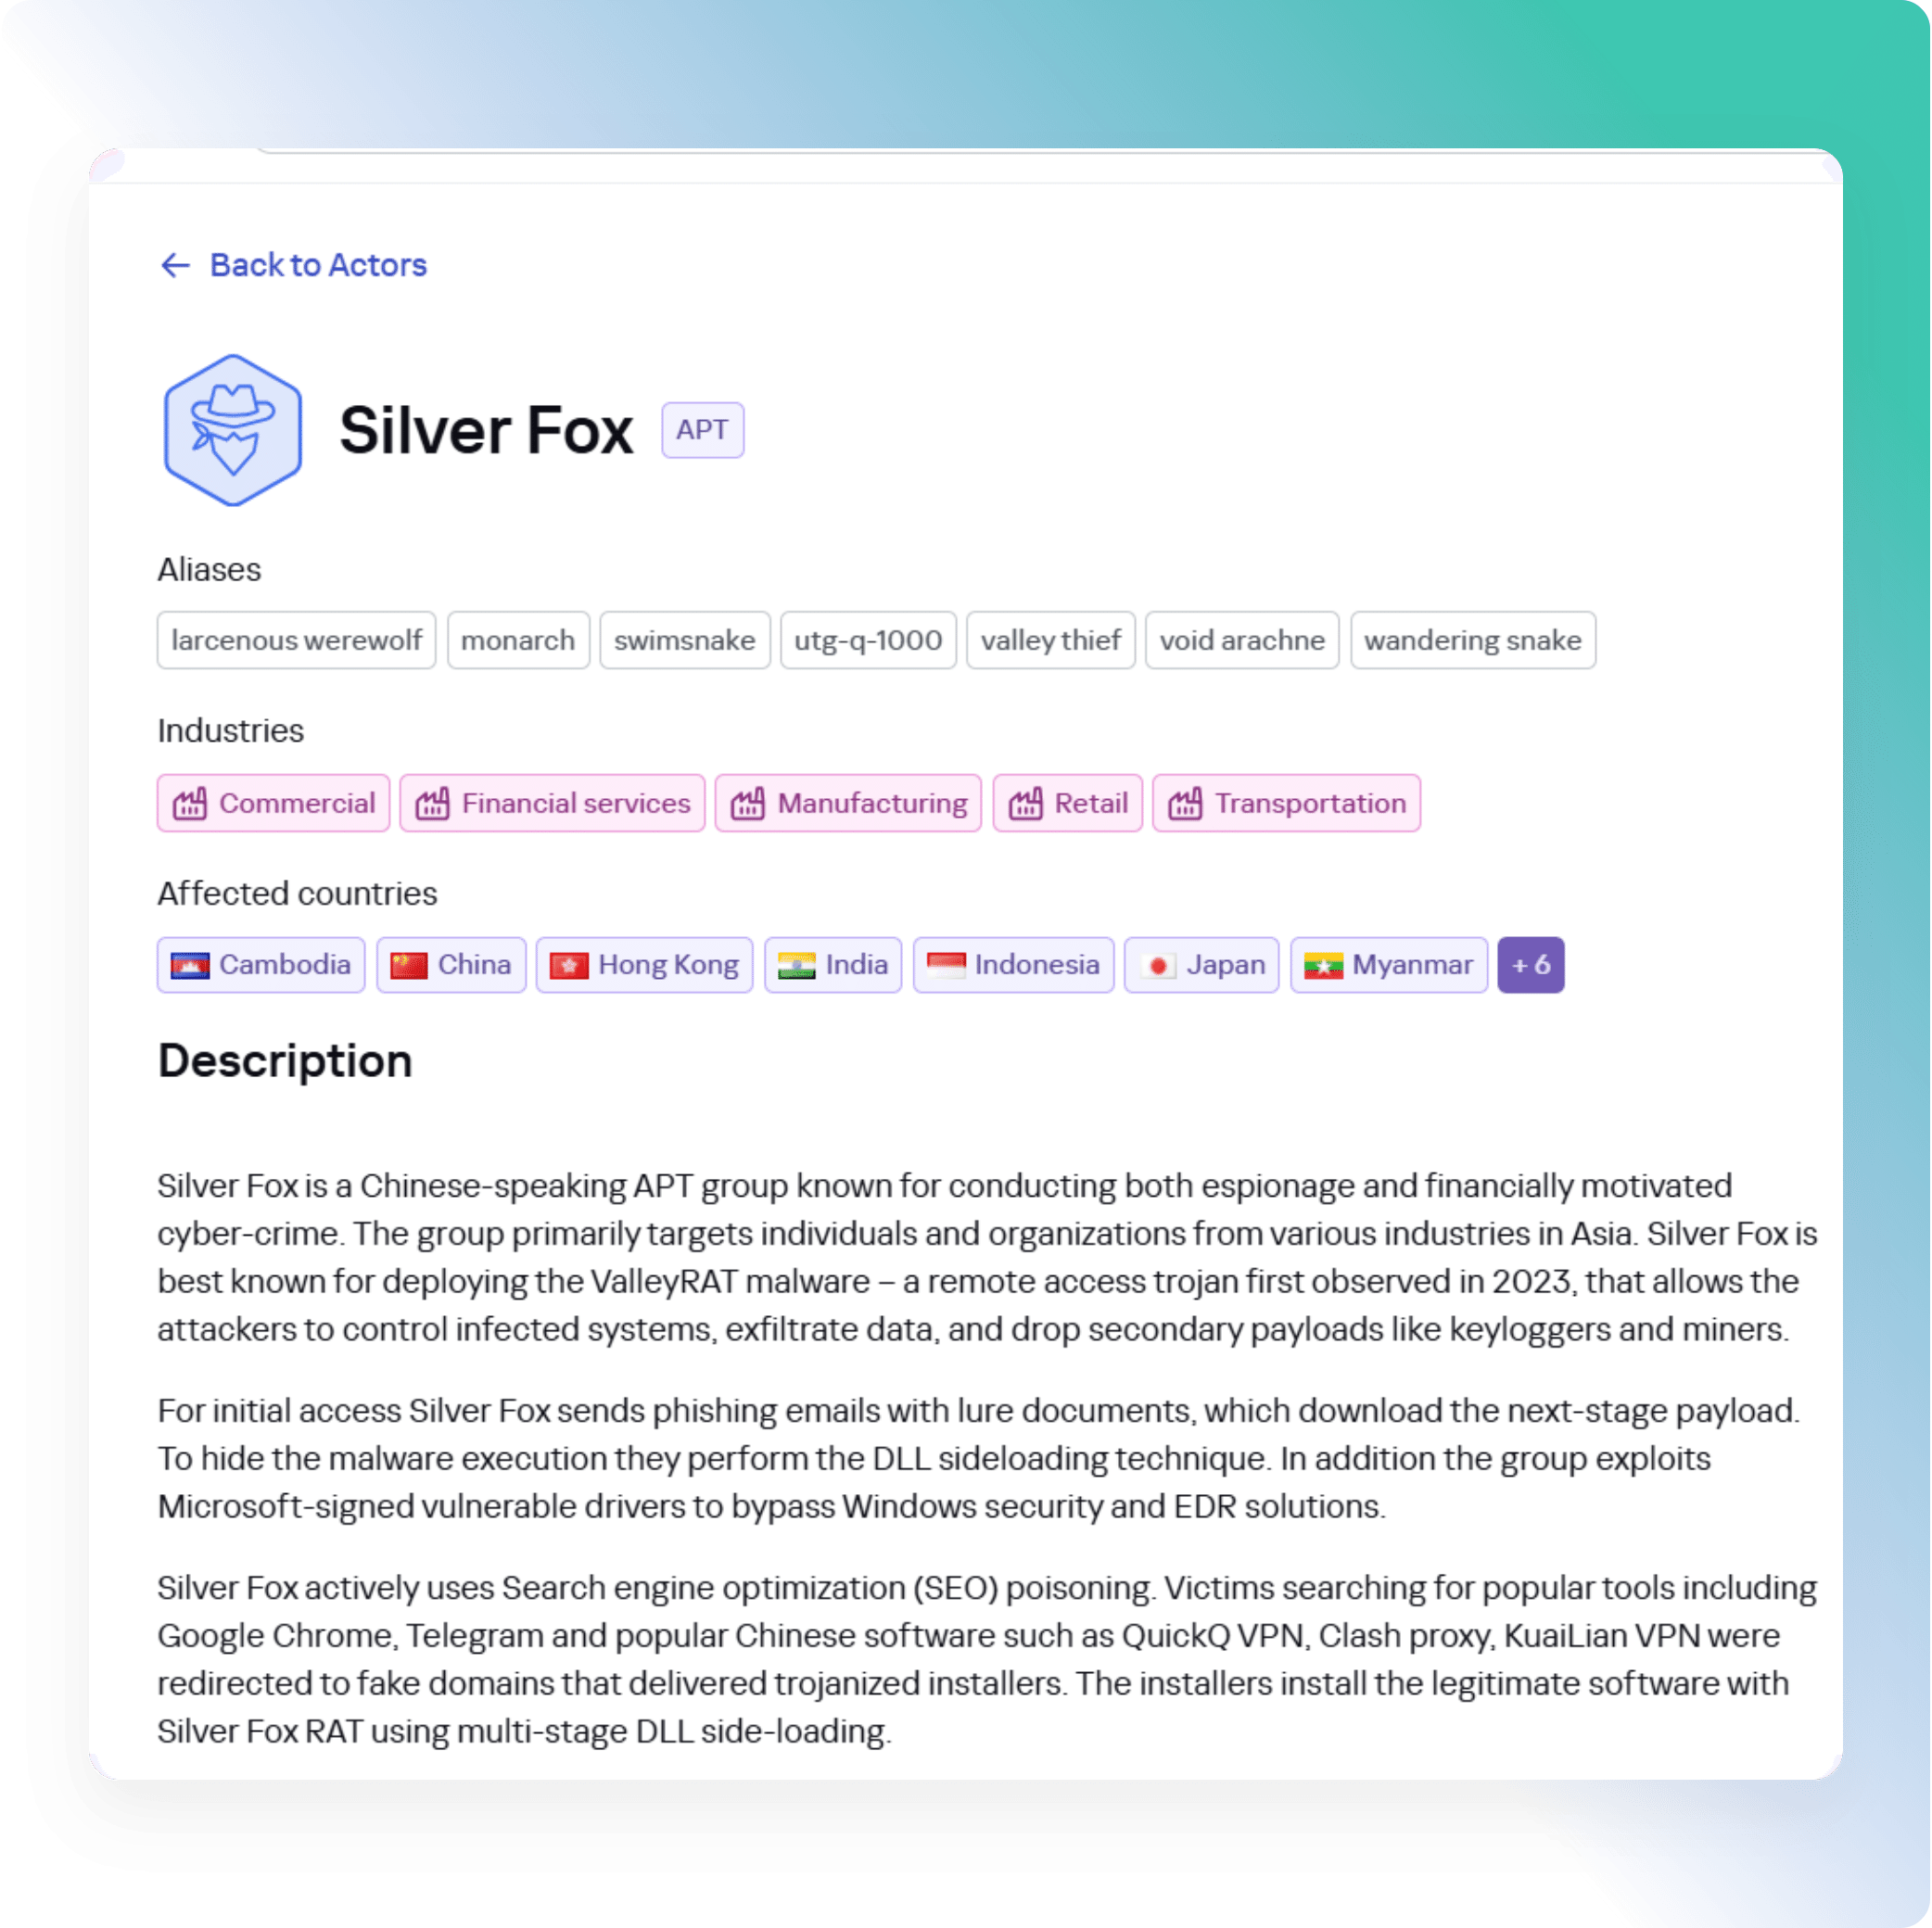
Определите, какие именно преступные группы могут быть наиболее опасны для вашей организации, и следите за их активностью, вредоносными кампаниями и техническими возможностями.
- Идентифицируйте вероятного противника – выясните, какие преступные группы выбрали мишенью для своих вредоносных кампаний вашу отрасль экономики и регион
- Следите за активностью злоумышленников – изучайте их инфраструктуру, вредоносное ПО и индикаторы компрометации
- Анализируйте технические возможности и намерения противника – получайте доступ к экспертному анализу деятельности APT- и crimeware-групп и других опасных киберпреступников
- Посмотрите на себя глазами противника – примерьте действия и вредоносные кампании злоумышленников к специфическому ландшафту угроз вашей организации
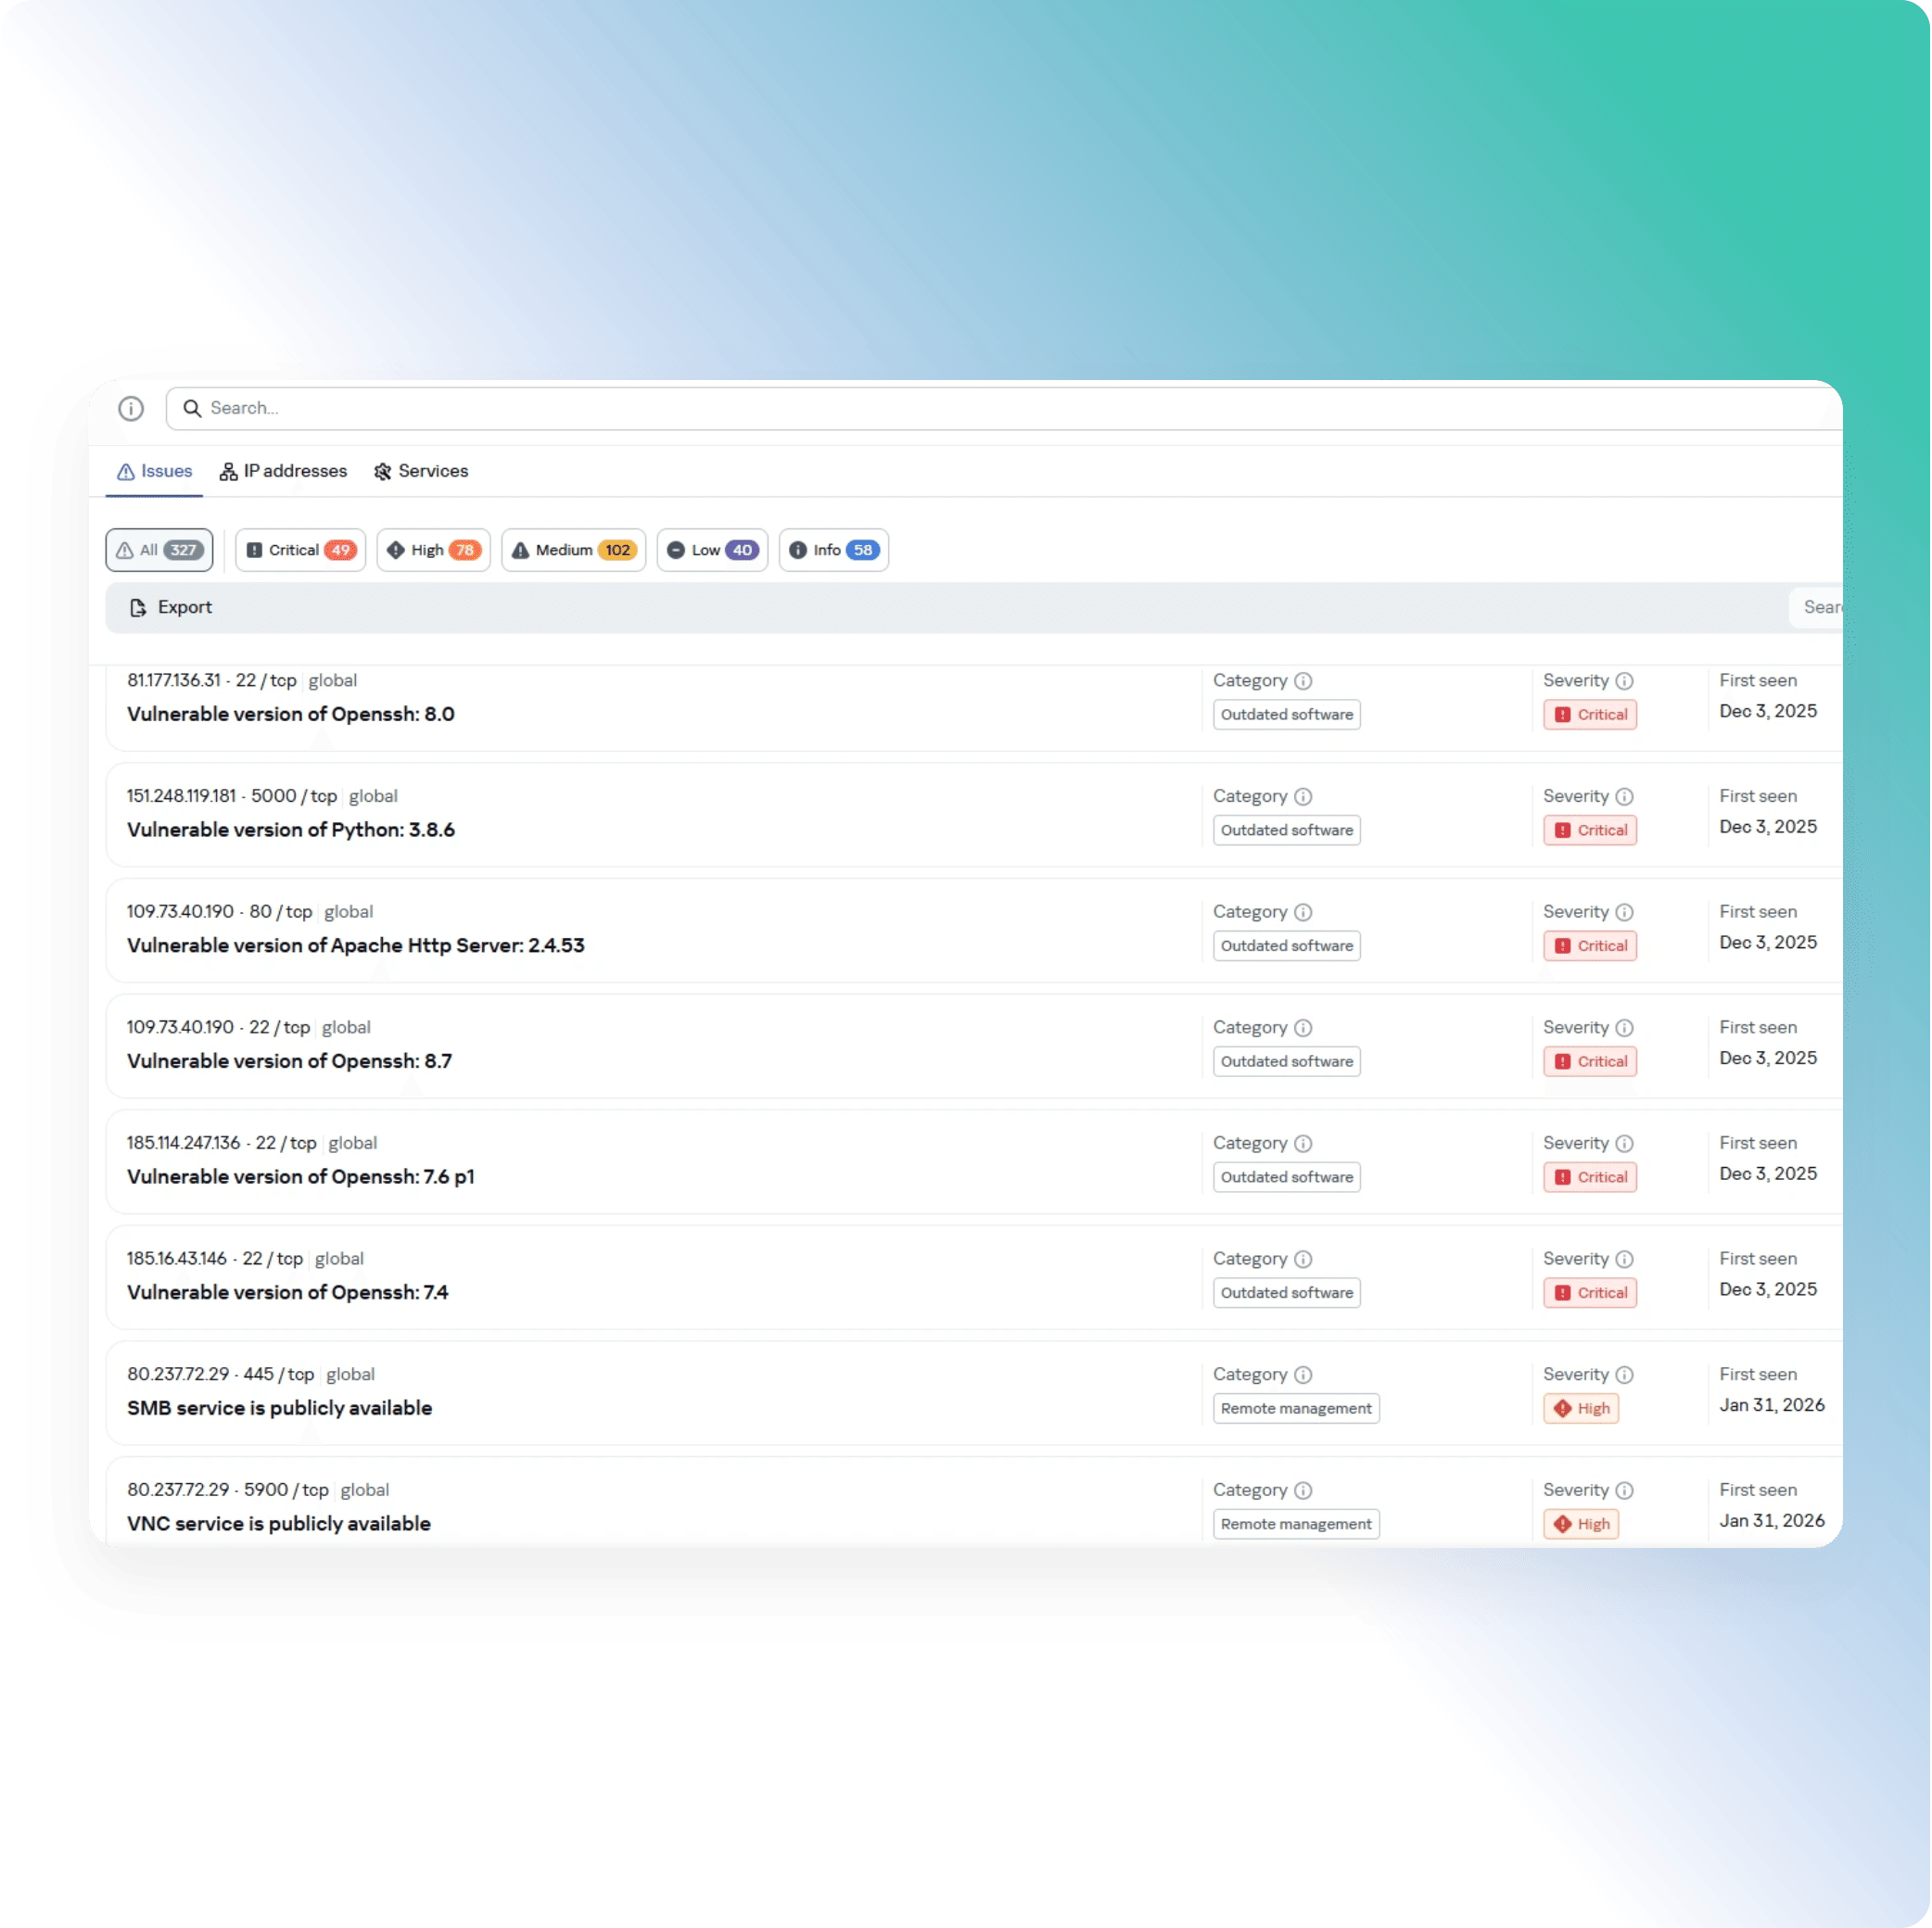
Цифровые риски и защита бренда
Выявляйте и расследуйте угрозы, нацеленные на ваш бренд, онлайн-присутствие и уязвимые открытые ресурсы.
- Выявляйте уязвимые цифровые активы – открытые ресурсы и сервисы, ошибки конфигурации
- Найдите скомпрометированные данные и учетные записи – проверяйте интернет и даркнет на предмет утечки конфиденциальной информации и учетных данных
- Выявляйте случаи неправомерного использования бренда – создание поддельных аккаунтов, фишинговых и мошеннических ресурсов и других случаев злоупотребления
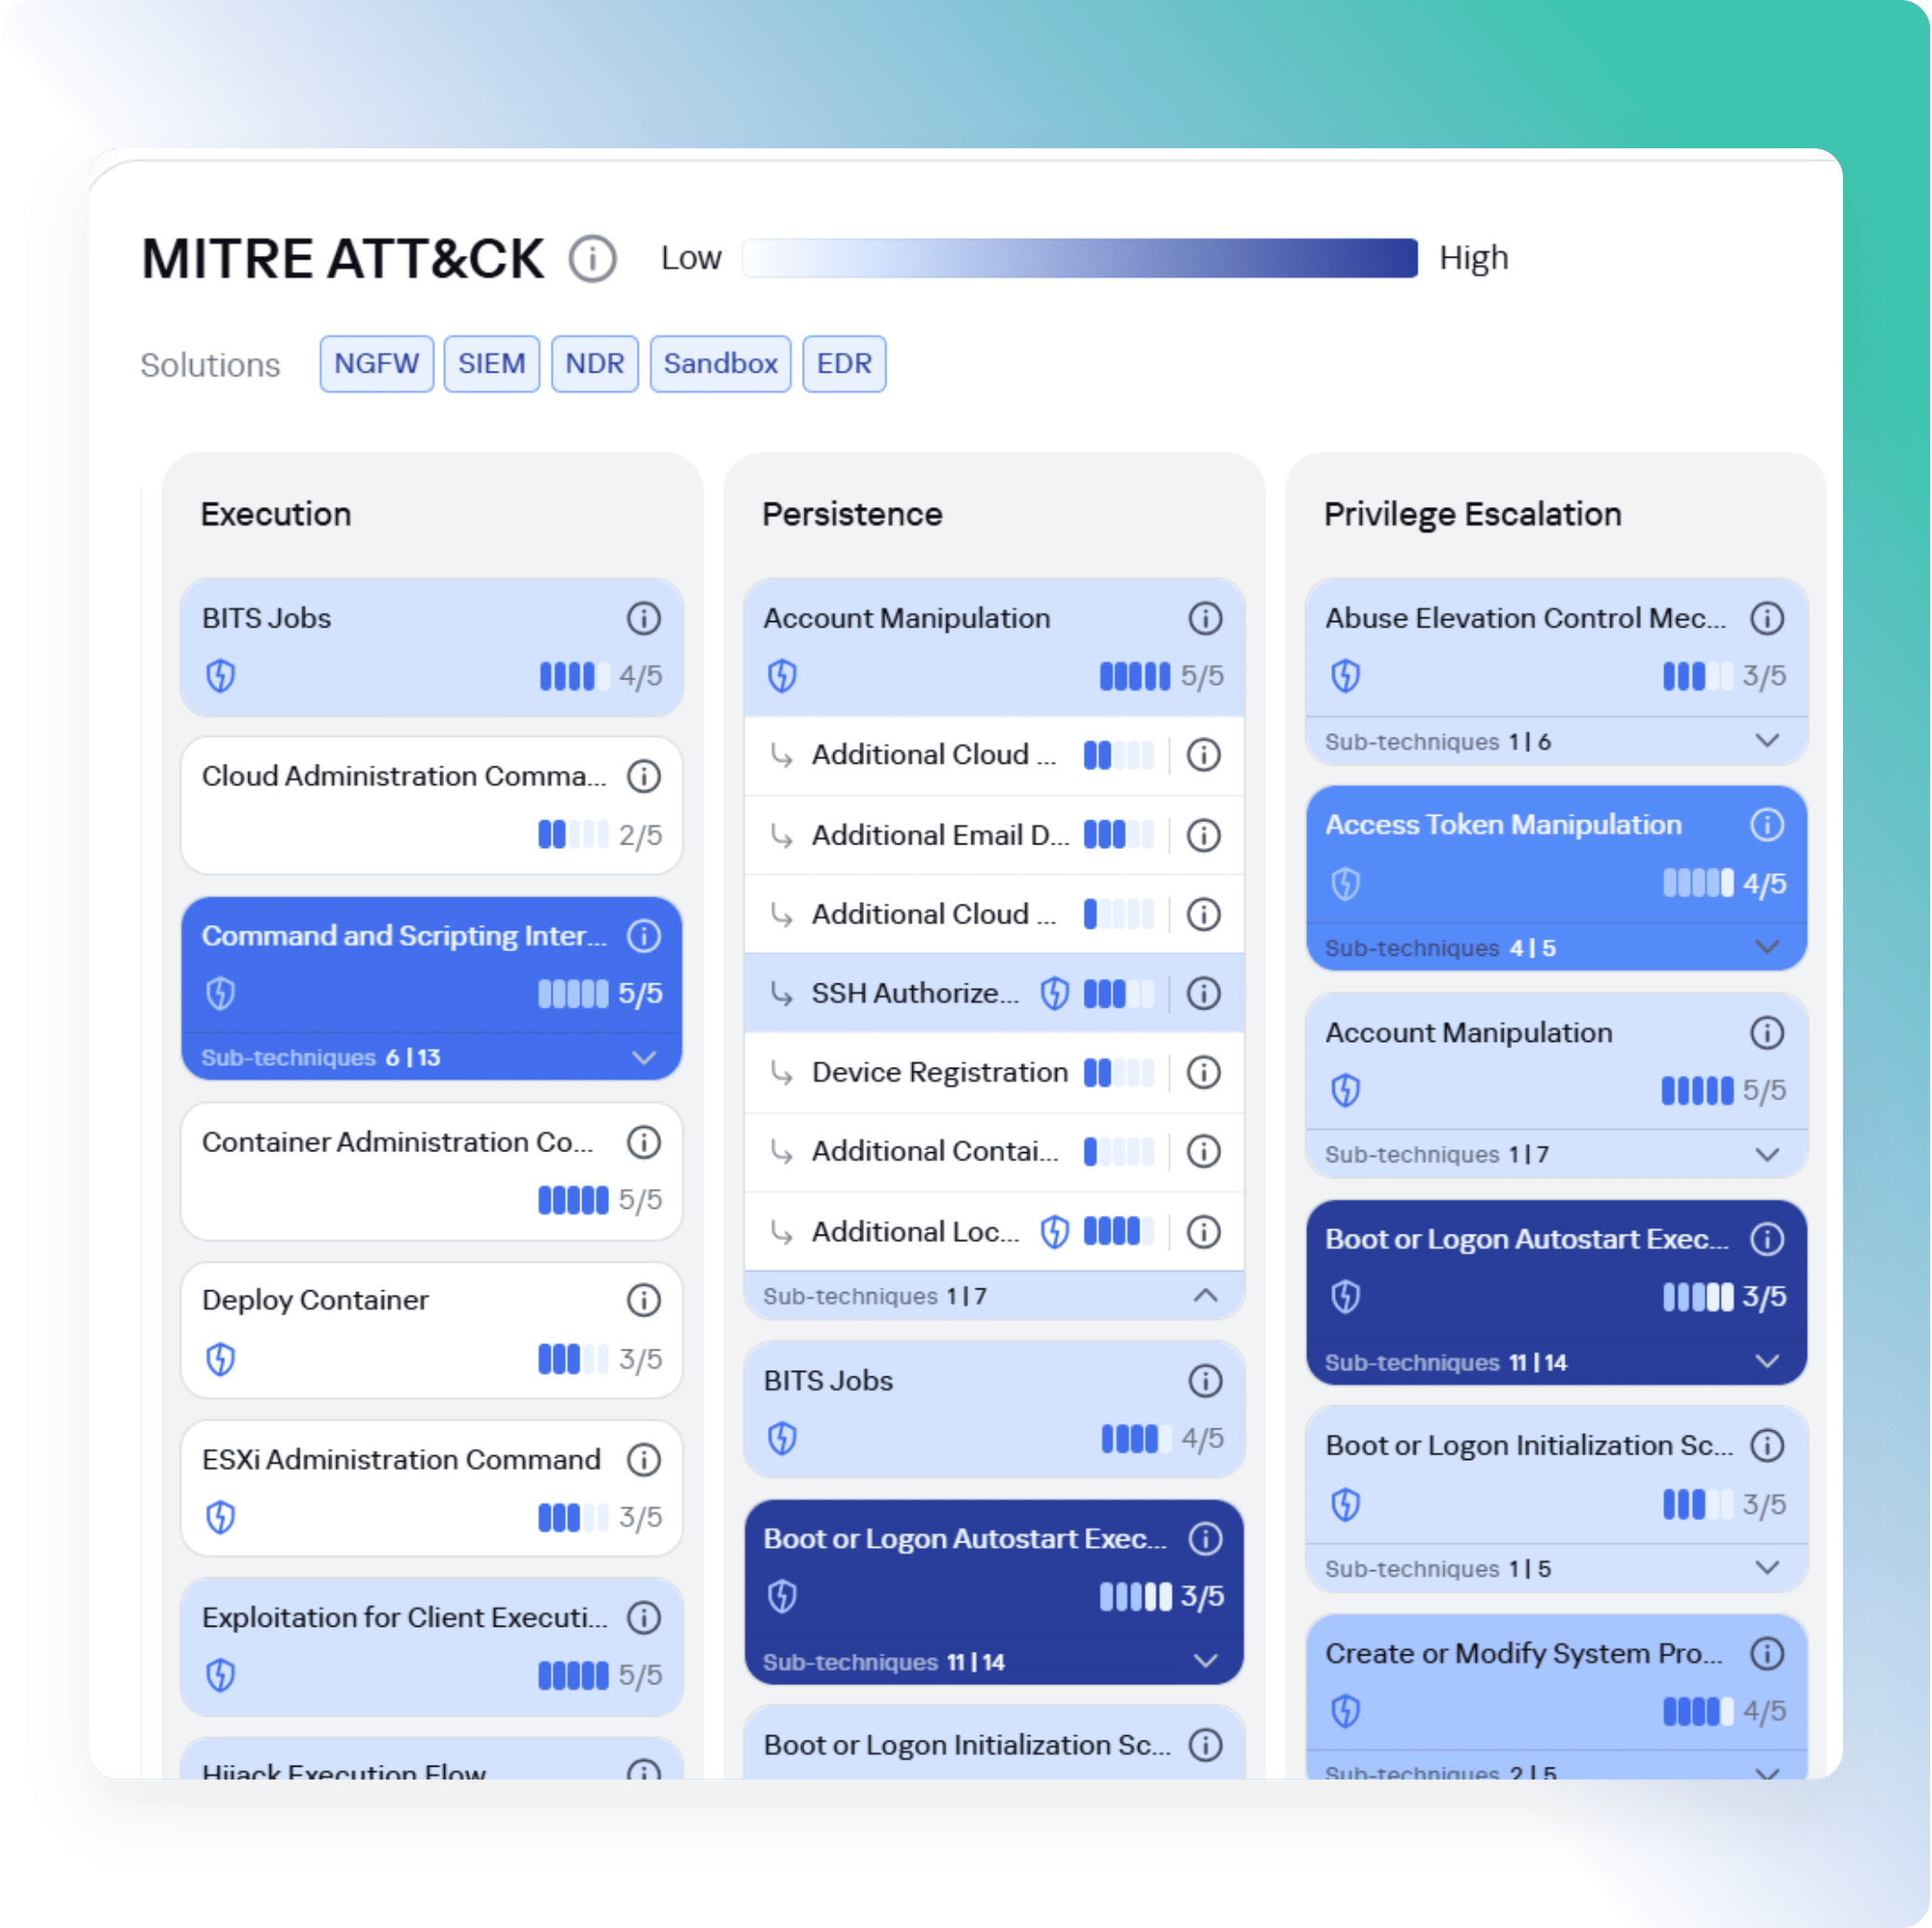
Поддержка стратегических решений
Превращайте аналитику угроз в основу вашего стратегического видения, чтобы правильно расставлять приоритеты при оценке рисков, планировании инвестиций и инициатив в сфере ИБ.
- Определите свой профиль угроз – узнайте, какие именно угрозы и киберпреступники представляют наибольшую опасность для вашей организации
- Выявляйте новейшие риски – отслеживайте тенденции в сфере киберпреступности, активность злоумышленников и события, которые могут затронуть вашу отрасль экономики
- Изучайте многоуровневые угрозы – получайте доступ к экспертному анализу крупнейших APT- и crimeware-кампаний и атак на АСУ ТП
- Устраняйте стратегически важные опасения – при необходимости проводите углубленное расследование конкретных угроз
- Оценивайте уязвимости вашего бизнеса в широком смысле – принимая решения в сфере ИБ, учитывайте внешние и репутационные риски
Больше тестов, больше наград


Очевидная выгода для каждого уровня ИБ
Какую поддержку оказывает портал Kaspersky TIP командам и специалистам ИБ разных уровней в работе с аналитикой угроз?

Высшее руководство
Получайте четкое представление о внешних рисках, обосновывайте инвестиции в ИБ, опираясь на актуальный ландшафт угроз, повышайте эффективность и окупаемость уже имеющихся защитных решений.

Аналитики SOC 1 и 2 линии
Мгновенно обогащайте каждое оповещение релевантным контекстом, автоматически отсекайте ложные срабатывания и ускоряйте сортировку событий. Таким образом вы снизите объем повторяющихся задач и предотвратите усталость аналитиков.

Эксперты SOC 3 линии и специалисты по поиску угроз
Проводите более глубокий анализ сложных угроз, сопоставляйте активность злоумышленников с деятельностью уже известных APT-групп, безопасно исследуйте подозрительные сэмплы в песочнице и получайте доступ к уникальным исследованиям и оценкам экспертов «Лаборатории Касперского»
ПРЕИМУЩЕСТВА
В чем уникальность Kaspersky Threat Intelligence Portal?


ПОЛЕЗНЫЕ МАТЕРИАЛЫ
Узнайте больше об аналитике угроз и последних киберинцидентах
Запрос доступа к Kaspersky Threat Intelligence Portal
Ознакомьтесь с возможностями Kaspersky Threat Intelligence Portal и узнайте, как наша информация об угрозах может помочь в решении повседневных задач информационной безопасности. Заполните форму ниже, чтобы запросить пробный доступ. Наша команда рассмотрит вашу заявку, и после её одобрения вы получите электронное письмо с инструкциями по доступу к порталу.