 расширения
Вредоносные расширения и атаки ClickFix — две крайне популярные темы в нашем блоге в силу своей распространенности. И в этом посте они объединятся. Все дело в том, что обычно в постах о вредоносных инструкциях, распространяемых в рамках ClickFix, мы порой не уточняем, каким образом пользователи оказываются на страницах злоумышленников. Свежее исследование дает возможность закрыть этот пробел и поговорить об одном из таких способов — вредоносных расширениях.
Читатель, не погруженный в тему кибербезопасности, на этом этапе наверняка уже окончательно запутался: почему расширения вредоносные? Откуда они берутся? Что такое ClickFix и с чем его едят? Не переживайте, на все эти вопросы мы ответим в этой статье.
Чем опасны браузерные расширения
Начнем с азов. Браузерные расширения или плагины (browser extensions) — это небольшие программы-надстройки, которые добавляют браузеру те или иные дополнительные функции или изменяют то, как он работает с веб-страницами. Например, с помощью расширений можно блокировать рекламу, переводить страницы, скачивать аудио и видео, сохранять пароли или делать скриншоты.
Большинство компаний — разработчиков браузеров предлагают пользователям официальные магазины расширений. Например, для самого популярного браузера — Chrome — таким магазином является Google Chrome Web Store. Также существуют альтернативные площадки для их распространения, хотя разработчики браузеров в последнее время серьезно затрудняют установку и использование расширений, полученных не из официального источника.
Как и в случае любых других программ, расширения бывают не только полезными, но и вредоносными. Причем нередко злоумышленники распространяют вредоносные расширения через те самые официальные магазины — о подобных случаях в нашем блоге мы уже не раз рассказывали.
Идея распространения зловредных плагинов популярна среди преступников неслучайно. Для корректной работы расширениям чаще всего необходима возможность читать и изменять содержимое всех веб-страниц, которые просматривает пользователь. Без этого разрешения плагины будут просто бесполезны. Например, чтобы расширение-переводчик могло перевести страницу, ему необходимо сначала прочитать на ней весь текст, а затем подменить оригинал переводом.
Злоумышленники используют эти возможности в своих интересах — например, перехватывают вводимые на сайтах логины, пароли и другие данные, подменяют реквизиты для оплаты или показывают пользователю поддельные формы и сообщения. Причем все это происходит прямо на легитимных сайтах, которым пользователь привык доверять.
Теперь же перейдем к свежему исследованию о кампании по распространению 19 вредоносных расширений в Google Chrome Web Store и магазине Edge. На ее примере мы и рассмотрим, на что способны эти программы.
Почти два десятка вредоносных расширений для Chrome и Edge
В конце августа исследователи кибербезопасности рассказали о том, что обнаружили 18 вредоносных расширений для Chrome и одно для Edge. По их словам, все эти 19 плагинов, вероятно, связаны с одной и той же кампанией. Об этом можно судить по сходству вредоносного кода и используемых злоумышленниками методов. Полный список вредоносных расширений можно найти в заключительной части этого поста.
Среди обнаруженных расширений большинство — 14 — было разработано непосредственно самими злоумышленниками. Их первые версии не были вредоносными и честно выполняли те функции, ради которых их скачивали пользователи. Однако спустя какое-то время, когда пользователи уже начинали доверять плагину, злоумышленники выпускали обновление, которое добавляло в него вредоносную функциональность.
Что касается остальных пяти расширений, то их создатели вовсе не имели никакого отношения к киберпреступникам. Они просто продали тем свои разработки. Подобный способ получения доступа к расширениям также популярен среди злоумышленников. Причин тому много: готовые плагины можно приобрести за сравнительно небольшие деньги, при этом преступникам не приходится самостоятельно разрабатывать и продвигать их. А главное — вместе с расширением они получают уже существующую пользовательскую базу. После покупки плагина злоумышленникам остается добавить в него вредоносные функции и выпустить обновление, которое автоматически установится у пользователей. О смене реального владельца расширения пользователей при этом не уведомляют.
В данном случае самым популярным среди купленных преступниками плагинов был Enable Right Click & Copy — Smart Unlock + OCR — он имел 70 000 пользователей в версии для Chrome и 10 000 для Edge. Именно этой покупкой, собственно, и объясняется одинокое расширение для Edge среди Chrome-собратьев. Сам плагин при этом изначально выполнял вполне безобидную функцию — позволял выделять и копировать текст на сайтах, где такая возможность заблокирована, а также с помощью технологии оптического распознавания текста (OCR) извлекать текст из изображений.
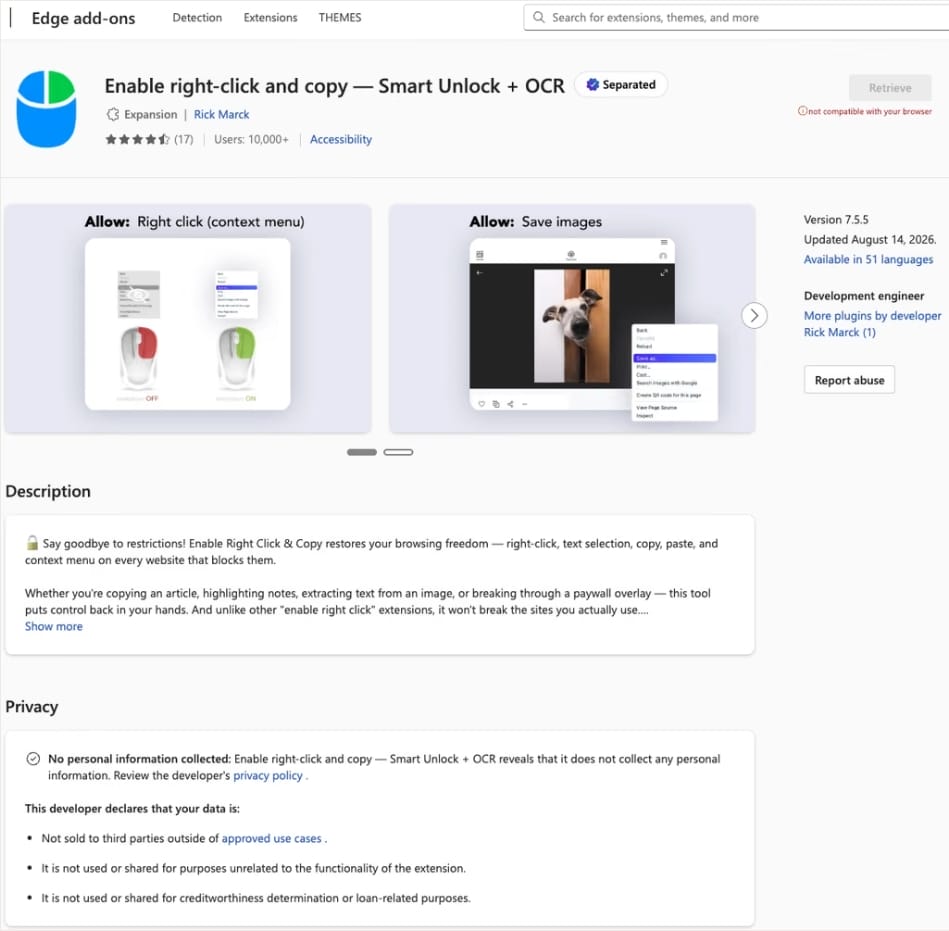
На момент исследования Edge-версия расширения насчитывала более 10 000 пользователей. Источник
После появления вредоносной функциональности расширение связывается с командным сервером (C2) злоумышленников и загружает оттуда дополнительные модули с вредоносным кодом. При этом сами модули могут меняться со временем. Поскольку Chrome по умолчанию автоматически обновляет все установленные расширения, вредоносная версия попадает на устройство без каких-либо действий со стороны пользователя.
Чтобы загруженный код мог работать на посещаемых пользователем сайтах, расширение отключает один из механизмов их защиты — Content Security Policy (CSP). Этот механизм определяет, какие скрипты и другие ресурсы разрешено загружать и выполнять на странице. После отключения этой защиты расширение может внедрять полученный с командного сервера код прямо в страницы, открытые в браузере. То есть сам сайт при этом не взламывают, и для остальных посетителей он остается неизменным, а вот для конкретного зараженного пользователя легитимная страница незаметно превращается во вредоносную.
Вредоносные возможности этих 19 расширений
Теперь разберемся, что именно умеют загружаемые расширением вредоносные модули. Исследователи обнаружили 16 таких модулей, предназначенных для самых разных задач — от кражи данных и угона криптовалюты до интересующих нас атак ClickFix.
Часть модулей незатейливо занимается сбором пользовательских данных. Они перехватывают логины, пароли, адреса электронной почты и другую ценную информацию, которую пользователь указывает в формах на сайтах, — в том числе и платежные данные. Кроме того, плагины крадут данные из аккаунтов Facebook и LinkedIn, а также собирают историю браузера. Полученную информацию преступники могут использовать для захвата аккаунтов, кражи денег и дальнейших атак на жертву.
Еще несколько модулей специализируются на прямой краже криптовалюты и связанных с ней данных. Один из них представляет собой криптодрейнер – «опустошитель» криптокошельков, работающий с Ethereum и совместимыми с ним блокчейнами, а также Solana и Tron. Он подменяет настоящие кнопки Connect Wallet («Подключить кошелек») и Swap («Обменять») на сайтах своими. Когда пользователь нажимает такую кнопку, дрейнер перехватывает дальнейшее взаимодействие с кошельком и подводит жертву к подтверждению действий, необходимых для кражи криптовалюты.
Другие модули нацелены на пользователей аппаратных кошельков Ledger и Trezor. Прямо на официальных сайтах этих сервисов вредоносное расширение показывает поддельную страницу обновления и восстановления кошелька, которая предлагает ввести сид-фразу из 12, 18 или 24 слов. Введенная сид-фраза отправляется злоумышленникам и дает им возможность получить полный контроль над кошельком.
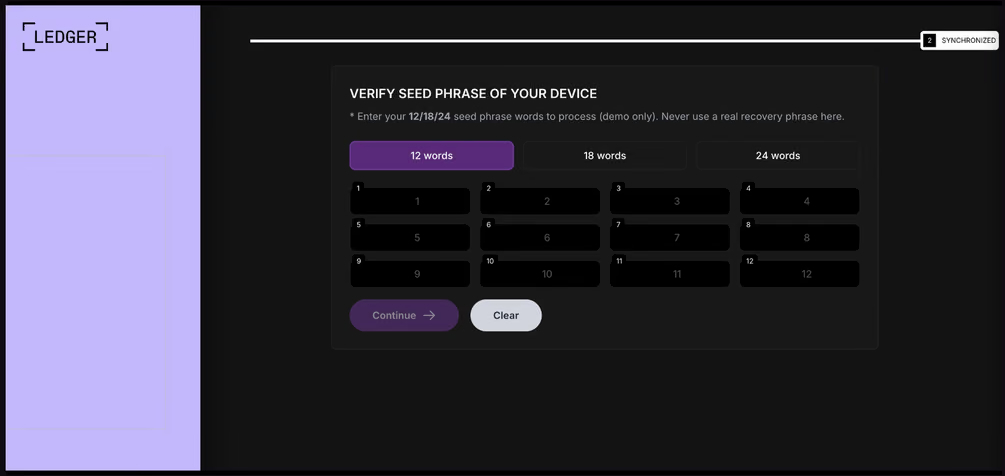
Поддельная форма предлагает пользователю ввести сид-фразу из 12, 18 или 24 слов, которая затем попадает к злоумышленникам. Источник
Наконец, отдельные модули собирают информацию из открытых в браузере страниц криптовалютных сервисов — OKX, MEXC, Kraken, KuCoin, Coinbase, Binance, Bybit и MetaMask — в том числе сведения о балансе и данные активной сессии, которые могут использоваться для захвата аккаунта.
И тут мы наконец-то добрались до модуля, который в контексте этой статьи интересует нас больше всего, — того, что используется для атак ClickFix. О нем мы и поговорим в следующей части.
Как вредоносные расширения используются для атак ClickFix
Техника атаки ClickFix в последнее время стала крайне популярна среди злоумышленников. Она основана на социальной инженерии: жертве показывают поддельную инструкцию, якобы необходимую для выполнения какого-либо действия, — например, прохождения CAPTCHA, исправления ошибки или обновления программы. Следуя этой инструкции, пользователь самостоятельно копирует предложенную злоумышленниками команду, самостоятельно вставляет ее в системный инструмент для выполнения таких команд и самостоятельно же запускает.
В нашем блоге мы не раз рассказывали о подобных атаках и об их последствиях. Однако мы редко разбирали подробно, как именно жертва оказывается на странице с поддельными инструкциями. Кампания по распространению вредоносных расширений в Chrome Web Store демонстрирует один из таких способов.
Расширения оказываются крайне удобным инструментом для атак ClickFix. Как мы уже рассказывали выше, для работы они получают разрешение на чтение и изменение содержимого посещаемых пользователем страниц. Это дает возможность злоумышленникам в нужный момент показать поддельную инструкцию ClickFix вместо содержимого страницы, которую пользователь собирался открыть.
При этом сама техника ClickFix позволяет злоумышленникам выйти за пределы браузера и закрепиться непосредственно в системе. Поэтому даже удаление вредоносного расширения не обязательно устранит последствия атаки, ведь запущенная пользователем ClickFix-команда уже могла привести к установке вредоносного ПО вне браузера.
В конкретном примере атаки, который приводят исследователи, пользователю показывают поддельное уведомление о необходимости обновить браузер и инструкцию по установке обновления. При этом инструкция меняется в зависимости от операционной системы пользователя — эту информацию расширение также получает автоматически.
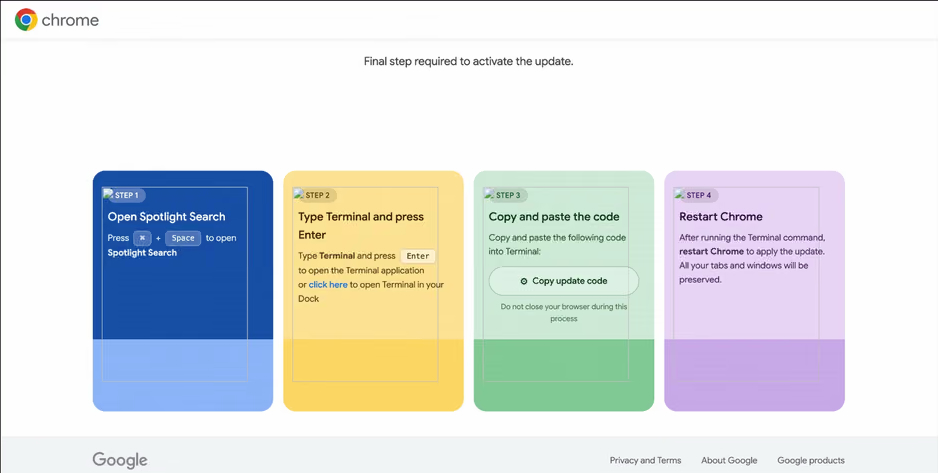
В версии атаки для macOS пользователю предлагают открыть Terminal, вставить туда скопированную команду и запустить ее, после чего перезапустить Chrome якобы для завершения обновления. Источник
Как не стать жертвой зараженных расширений
В первую очередь мы рекомендуем читателям этого поста проверить, не установлены ли у них в браузере следующие вредоносные расширения:
- Enable Right Click & Copy — Smart Unlock + OCR
- RapidLens — Google Lens for Screen Search & Images
- QuickLens — Search Screen with Google Lens
- Password Protect PDF
- Allow Copy — Select & Enable Right Click
- PixelCheck
- Creative Library — Ad Spy Tool
- Website Traffic Checker: MirrorSphere SEO Stats
- Site Signal — Website Traffic & SEO Checker
- SEO Pulse Pro — Website Traffic & SEO Analyzer
- Private Crypto News Reader
- Blockfolio: Address Monitor
- Crypto Rates & Fiat Converter
- Crypto Alerter: Price Alarms & Volatility Warnings
- DeFi Pulse Tracker
- Crypto Price Badge: Quick Glance
- Multi-Chain Explorer
- LedgerLook: Wallet Checker
- Meta & Facebook Ad Library Spy — Save Ads, Finder, Downloader | FeedX-Ray
Если вы обнаружили у себя одно из этих расширений, рекомендуем как можно быстрее его удалить и провести полную проверку системы надежным антивирусом — как мы уже отметили выше, простого удаления плагина может быть недостаточно. Вы можете воспользоваться бесплатной пробной версией, чтобы обнаружить и вылечить заражение.
Как не стать жертвой вредоносных расширений и атак ClickFix в будущем?
- Не устанавливайте слишком много расширений и регулярно проверяйте их список.
- Удаляйте расширения, которыми не пользуетесь.
- Доверяйте предупреждениям операционной системы и защитного ПО, а не инструкциям или даже требованиям веб-сайтов и приложений.
- Установите надежное защитное решение на все ваши устройства.
Чем еще опасны браузерные расширения и техника ClickFix? Читайте в наших постах:
 Советы