Что такое симуляция фишинга?
Симуляция фишинга — это контролируемое упражнение по безопасности, которое воспроизводит реалистичные фишинговые атаки без реальной угрозы для сотрудников или корпоративных систем. Сотрудникам отправляют тестовые фишинговые сообщения, чтобы проверить, распознают ли они признаки опасности и действуют ли правильно в ответ на такую рассылку.
Цель — не поймать сотрудников на ошибке. Симуляции помогают компаниям понять, как люди реагируют на реальные фишинговые попытки, и выявить поведенческие факторы, которые повышают риск для безопасности.
- Имитация фишинга воссоздает реальные атаки в безопасной, контролируемой среде.
- Сотрудников проверяют на умение распознавать, избегать и сообщать о подозрительных сообщениях.
- Симуляции измеряют поведение, а обучение объясняет, на что обращать внимание и как реагировать.
- Результаты показывают, где требуется дополнительное повышение осведомлённости в области безопасности.
- Хорошая симуляция стимулирует обучение, а не наказывает за ошибки.
- Регулярные симуляции помогают отслеживать улучшение осознанности с течением времени.
Пример симуляции фишинга
Компания может отправить сотрудникам тестовое письмо о сбросе пароля Microsoft 365 или неожиданную квитанцию с тестовой ссылкой.
Если сотрудник кликает по ссылке, вводит данные на тестовой странице или сообщает в ИБ о сообщении, система фиксирует такую реакцию. Правильно спроектированная симуляция регистрирует действия сотрудников без кражи реальных учётных данных и без воздействия реальной киберугрозы на сотрудников или ИТ‑системы.
Эмуляция фишинга и обучение фишинг‑безопасности
Обучение по фишингу даёт сотрудникам знания о признаках и способах реагирования на фишинг. Симуляции проверяют, насколько хорошо эти знания применяются на практике в реалистичных сценариях.
Обучение развивает навыки распознавания угроз; симуляция ставит эти навыки на проверку в контролируемой ситуации.
Они дополняют друг друга: симуляции — часть более широкой программы повышения осведомлённости и показывают, где сотрудникам нужна дополнительная практика или инструкция.
Независимо протестировано и отмечено наградами ведущих лабораторий отрасли.
Почему симуляции фишинга важны для бизнеса?
Фишинг остаётся во многом человеческой проблемой, даже если в организации применены сильные технические средства защиты. Фильтры почты, защита от вредоносного ПО и другие меры могут блокировать многие угрозы, но сотрудники всё ещё получают убедительные фишинговые сообщения, которые доходят до их почтовых ящиков.
Симуляции фишинга дают компаниям безопасный способ проверить, как сотрудники реагируют до того, как произойдёт реальная атака. Они показывают, как люди ведут себя при столкновении с правдоподобным сообщением.
Это помогает выявить поведенческие слабости, которые обычное обучение может не обнаружить: например, клики по подозрительным ссылкам или неисполнение процедуры отчёта. Эффективные симуляции дают более полную картину реакции сотрудников при реальных угрозах.
Как работают симуляции фишинга?
Обычно цикл симуляции фишинга прост: планирование → симуляция → мониторинг → анализ → улучшение.
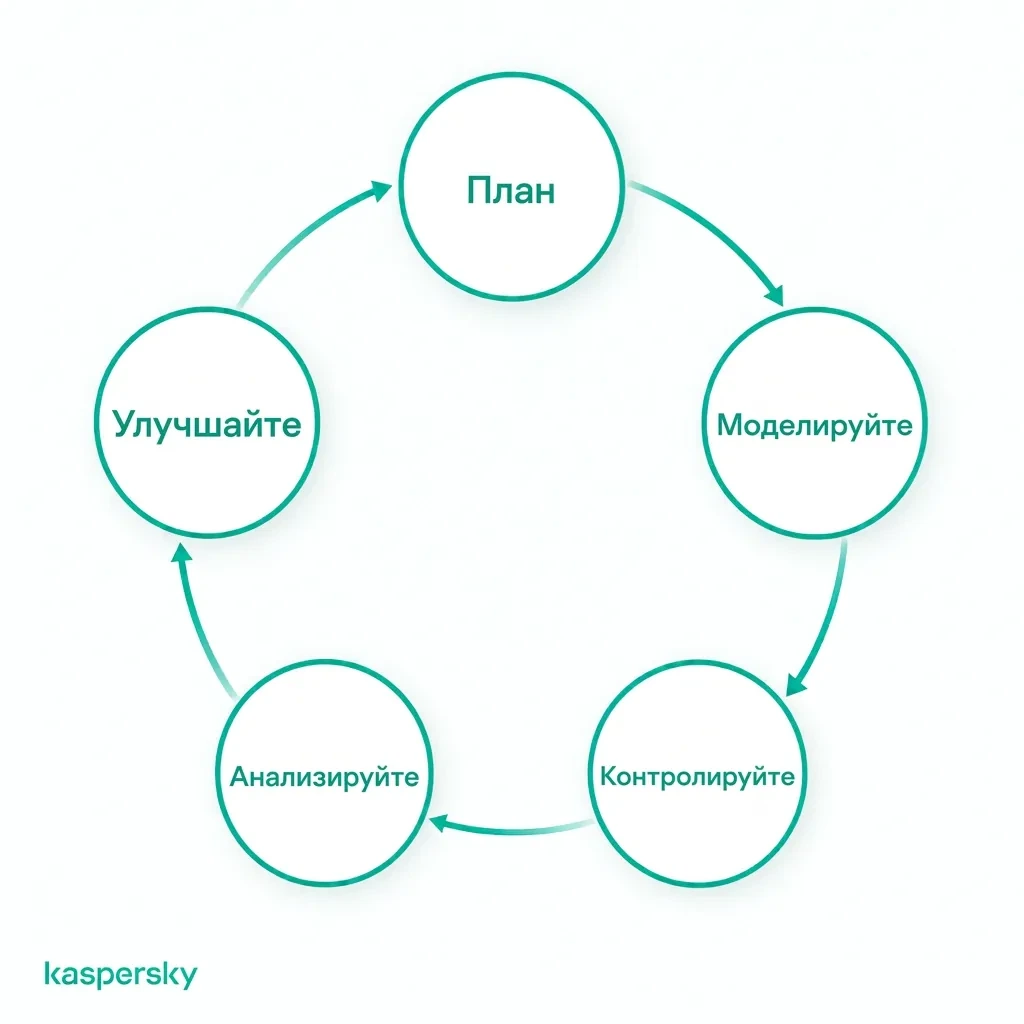
Организация определяет цель упражнения и создаёт реалистичный фишинговый сценарий. Тестовое сообщение доставляется контролируемым способом, без риска заражения реальным вредоносным ПО или кражи учётных данных.
Симуляция фиксирует действия сотрудников, например:
- Клик по ссылке.
- Ввод данных на тестовой странице.
- Открытие вложения.
- Сообщение о подозрительном письме в систему отчёта.
После этого результаты анализируются, чтобы оценить реакцию сотрудников и определить поведенческие моменты или области, требующие улучшения.
Что происходит, если сотрудник провалил симуляцию фишинга?
Провал симуляции должен привести к конструктивной обратной связи. Речь не о наказании.
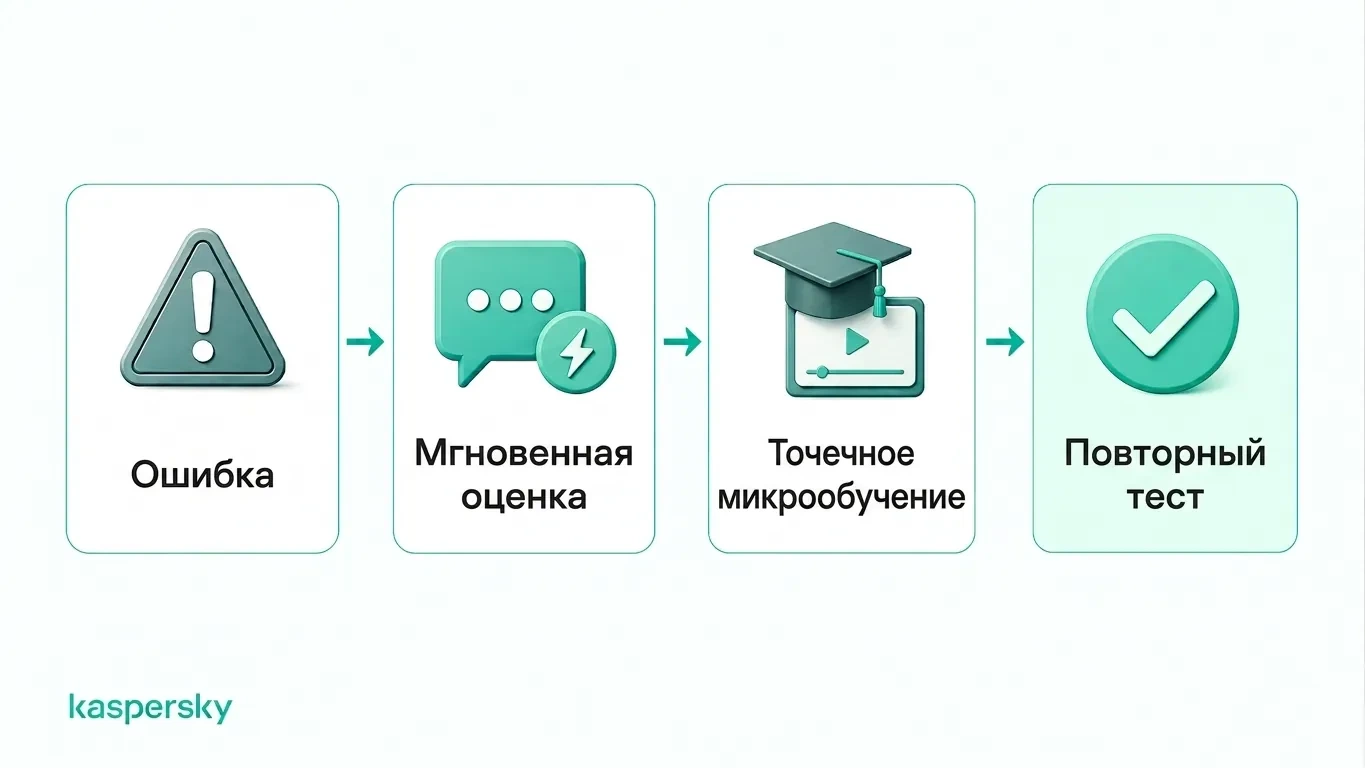
Сотруднику показывают упущенные сигналы сразу, пока сценарий ещё свеж: необычный адрес отправителя, срочная формулировка или подозрительная страница входа. Затем проводят целевое обучение, чтобы закрепить правильную реакцию.
Компания может повторно тестировать сотрудников позже, чтобы оценить улучшение поведения. Цель — формировать уверенность и правильные привычки, а не позорить людей или ставить клеймо «проблемного пользователя».
Какие типы симуляций фишинга можно использовать?
Организации могут применять разные виды симуляций, чтобы проверить реакцию сотрудников на различных каналах. Варьирование формата важно: цель — научить распознавать базовые признаки угроз, а не запоминать один шаблон письма.
AI может делать сценарии spear phishing и имитации личности более правдоподобными, генерируя естественно звучащие персонализированные сообщения и реалистичные фальшивые профили. Такие сценарии проверяют, сверяют ли сотрудники необычные запросы вместо того, чтобы полагаться только на внешний вид сообщения.
|
Тип симуляции |
Пример |
Поведение, которое проверяется |
|
Фишинг по электронной почте |
Подделанный запрос на сброс пароля Microsoft 365, совместный документ или фальшивая квитанция |
Проверяется, изучают ли сотрудники ссылки, детали отправителя и неожиданные запросы перед кликом |
|
Spear phishing / BEC |
Персонализированное сообщение якобы от руководителя, поставщика или коллеги с просьбой оплатить счёт или предоставить конфиденциальную информацию |
Проверяется, сверяют ли сотрудники необычные запросы и соблюдают ли процедуры утверждения |
|
Фальшивое уведомление о доставке или предупреждение об аккаунте, отправленное через SMS |
Проверяется, избегают ли сотрудники подозрительных мобильных ссылок и проверяют ли неожиданные сообщения |
|
|
Симулированный телефонный звонок с просьбой о данных для входа, подтверждении оплаты или информации по счёту |
Проверяется, задают ли сотрудники уточняющие вопросы незнакомым звонящим и не разглашают ли они конфиденциальные данные |
|
|
QR‑код на поддельной квитанции, плакате или письме, ведущий на тестовую страницу входа |
Проверяется, относятся ли сотрудники к QR‑кодам с той же осторожностью, что и к обычным ссылкам |
Как компании могут проводить эффективные симуляции фишинга?
Эффективные симуляции должны отражать сообщения и риски, с которыми сотрудники сталкиваются в повседневной работе. Финансовому отделу подойдут реалистичные сценарии по счётам и оплатам, тогда как другим сотрудникам чаще встретятся поддельные запросы на сброс пароля или уведомления о доставке.
Каждая симуляция должна иметь чёткую цель: улучшить распознавание фишинга, повысить уровень отчётов о подозрительных сообщениях или проверить реакцию на конкретную технику атаки. Сценарии следует менять со временем, чтобы сотрудники учились распознавать переносимые признаки угроз, а не только знакомые шаблоны тестов.
Организации могут постепенно вводить более сложные и персонализированные симуляции, сохраняя их правдоподобными и релевантными повседневной работе.
Как часто нужно проводить симуляции фишинга?
Единого расписания для всех компаний нет. Частота зависит от потребностей организации и зрелости программы повышения осведомлённости.
Регулярные симуляции обычно эффективнее единовременного ежегодного теста — они помогают закреплять хорошие привычки и измерять прогресс. Команды с худшими результатами могут нуждаться в более частых таргетированных тестах и последующем обучении.
Как измерять успешность симуляций фишинга?
Результаты симуляций стоит оценивать по нескольким кампаниям, а не судить по одному тесту.
Полезные метрики включают:
- Коэффициент кликов: сколько сотрудников кликнули по тестовой ссылке.
- Коэффициент ввода учётных данных: сколько ввели информацию на тестовой странице.
- Коэффициент отчётности: сколько корректно сообщили о сообщении как о подозрительном.
- Время до отчёта: как быстро сотрудники сообщают о подозрительных сообщениях.
- Повторный процент неудач: как часто одни и те же сотрудники совершают похожие ошибки в нескольких симуляциях.
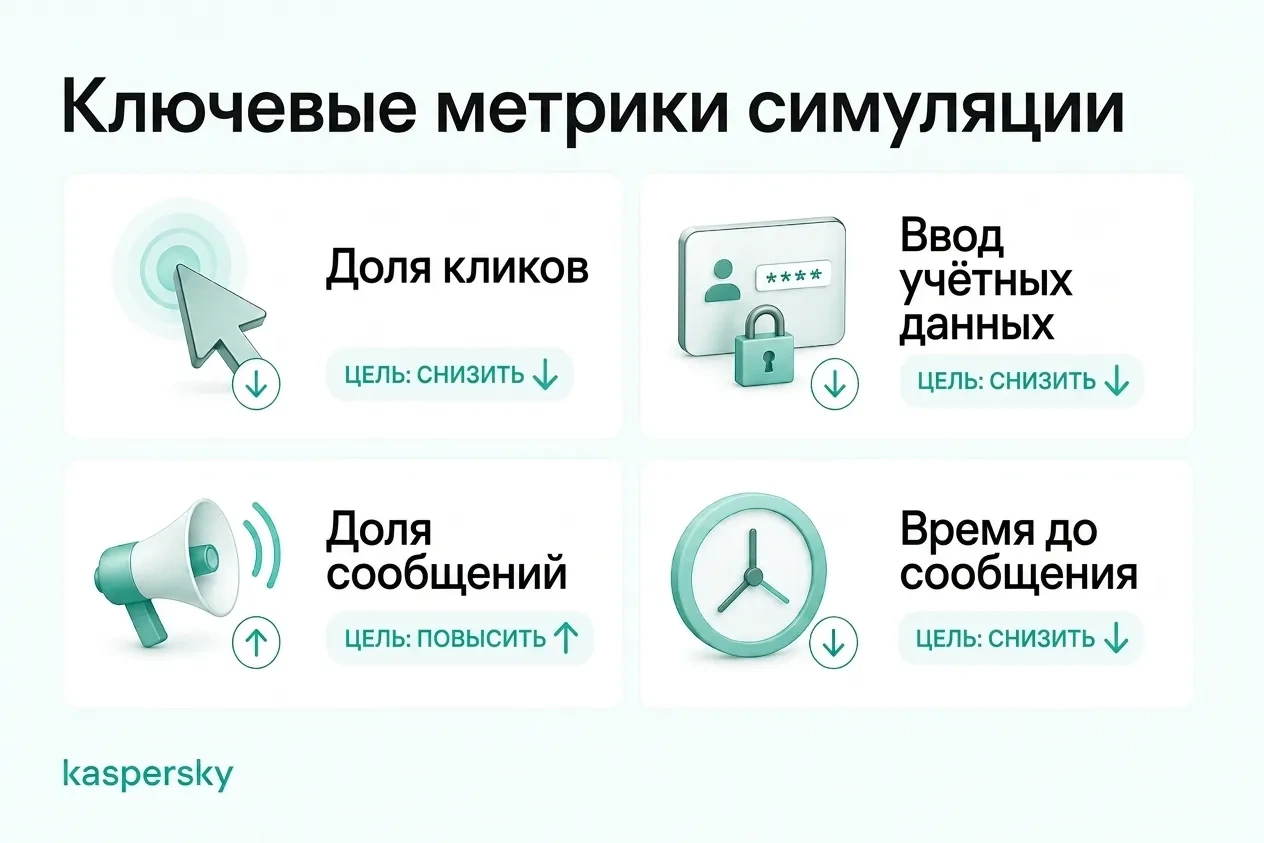
Коэффициент кликов полезен, но не должен быть единственным показателем успеха. Растущий уровень отчётности и снижение числа повторных ошибок дают более ясное представление об улучшении поведения сотрудников.
Как интегрировать симуляции фишинга в программу повышения осведомлённости?
Симуляции наиболее эффективны как часть непрерывной программы повышения осведомлённости. Организации могут использовать цикл: обучение → симуляция → обратная связь → измерение → целевое дообучение, чтобы постоянно развивать навыки сотрудников.
Результаты симуляций выявляют конкретные пробелы в знаниях и помогают предоставлять более релевантные материалы, вместо того чтобы всем сотрудникам давать одинаковые инструкции. По мере масштабирования программы автоматизация упрощает планирование кампаний, назначение обучения, напоминания и отслеживание прогресса.
Полезные статьи:
- Какие есть эффективные советы по предотвращению фишинга?
- В чём основные различия между spear phishing и обычным фишингом?
- Как защититься от фишинга с использованием AI?
- Что такое атака whaling и как она работает?
Рекомендуемые продукты:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - download free trial version for 30 days
FAQs
Являются ли симуляции фишинга законными?
В целом да, но компаниям следует убедиться, что симуляции соответствуют применимым правилам трудового права, приватности и защите данных. В UK мониторинг сотрудников должен быть законным, справедливым и прозрачным, поэтому организации должны продумать, как собираются и используются данные симуляций.
Стоит ли заранее сообщать сотрудникам о симуляциях?
Сотрудники должны знать, что мониторинг безопасности и тестирование осведомлённости входят в программу безопасности организации, но заранее уведомлять о каждой отдельной симуляции необязательно. Это сохраняет правдоподобие тестов и одновременно поддерживает базовую прозрачность.
Какой считается «хороший» показатель кликов в симуляции?
Универсального «хорошего» показателя нет. Более важен тренд: снижаются ли показатели кликов и ввода учётных данных со временем при одновременном повышении уровня отчётности.
На что обратить внимание при выборе инструмента для симуляций фишинга?
Ищите реалистичные шаблоны, безопасный захват тестовых данных, отчётные метрики, автоматическое обучение, планирование кампаний, возможность кастомизации и удобное отслеживание прогресса. Хороший инструмент поддерживает непрерывное обучение, а не только одноразовые тесты.