Почему хакеры выбирают малый бизнес в качестве цели?
Малый бизнес привлекает злоумышленников, потому что компании обрабатывают ценные данные и финансовые операции, но часто располагают меньшими ресурсами для защиты систем. Киберпреступники используют эти возможности, чтобы похитить деньги, получить доступ к учётным записям или через поставщиков выйти на более крупные организации.
Не все атаки направлены на конкретную компанию. Многие кибератаки автоматизированы или настроены на массовые рассылки: злоумышленники запускают инструменты для поиска открытых систем и типичных уязвимостей. Другие целенаправленно нацеливаются на конкретные фирмы, сотрудников, связи с поставщиками или платёжные процессы.
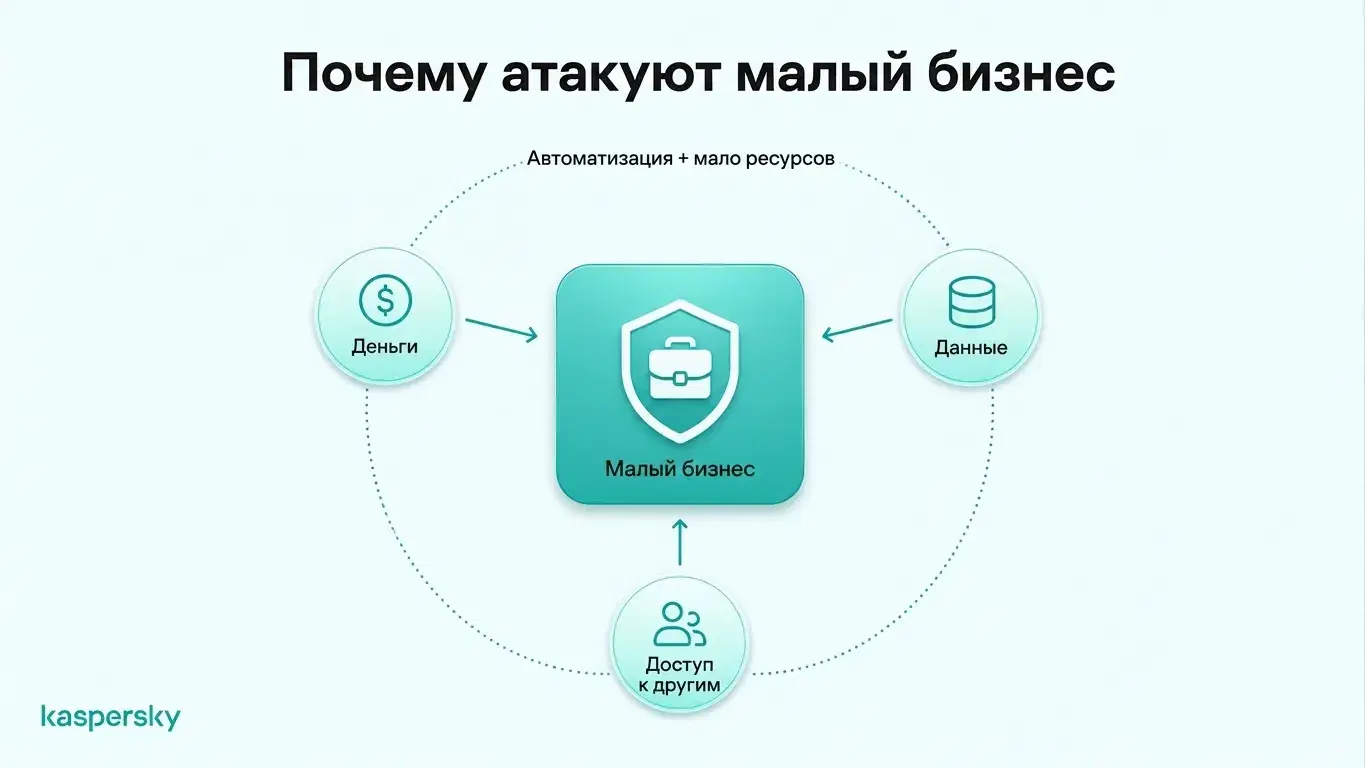
Деньги — очевидный мотив. Злоумышленники могут пытаться похитить средства с бизнес‑счётов или совершить другие финансовые мошенничества. Вымогательство (ransomware) — ещё один способ получить деньги напрямую.
Малые компании хранят ценные сведения: данные клиентов, кадровые записи, учётные данные и коммерчески важную информацию. Их связи с крупными контрагентами делают их привлекательными целями, потому что компрометация поставщика иногда даёт злоумышленникам путь в системы партнёров.
Ещё один фактор — ресурсы. В небольших компаниях может быть ограничена поддержка IT и реже формализованы процессы по кибербезопасности. Это не значит, что малые бизнесы автоматически небезопасны, но типичные слабые места там сложнее быстро обнаружить и устранить.
- Малый бизнес может быть объектом прямых атак, но многие инциденты носят автоматизированный или оппортунистический характер, а не персональную атаку на одну компанию.
- Киберпреступники мотивированы мошенническими платежами, вымогательством, доступом к бизнес‑счётам и ценными данными о компании и клиентах.
- Доступ к служебной почте, учётным данным сотрудников, записям клиентов и связям с поставщиками повышает ценность небольшой компании для атакующих.
- Связи с крупными организациями создают риск для цепочки поставок — атака на поставщика может стать переходным звеном для атаки на партнёров.
- Ограниченные IT ресурсы и отсутствие отлаженных процедур безопасности создают уязвимости, если типовые слабые места не устраняются вовремя.
- Базовые меры — многофакторная аутентификация, уникальные пароли, своевременные обновления, защитное решение для кибербезопасности, повышение осведомлённости сотрудников и проверенные резервные копии — снижают большинство типичных рисков.
Какими способами хакеры атакуют малый бизнес?
Злоумышленники чаще всего используют фишинг, социальную инженерию, похищенные учётные данные, вредоносное ПО, вымогательское ПО и незащищённое программное обеспечение. Эти приёмы дают доступ к бизнес‑аккаунтам, конфиденциальной информации или критичным системам без сложной ручной работы со стороны атакующих.
Фишинг и компрометация деловой почты
Фишинговые письма, поддельные страницы входа, выдача себя за другого и другие виды социальной инженерии часто используются для кражи учётных данных или подталкивания к ошибочным платежам.
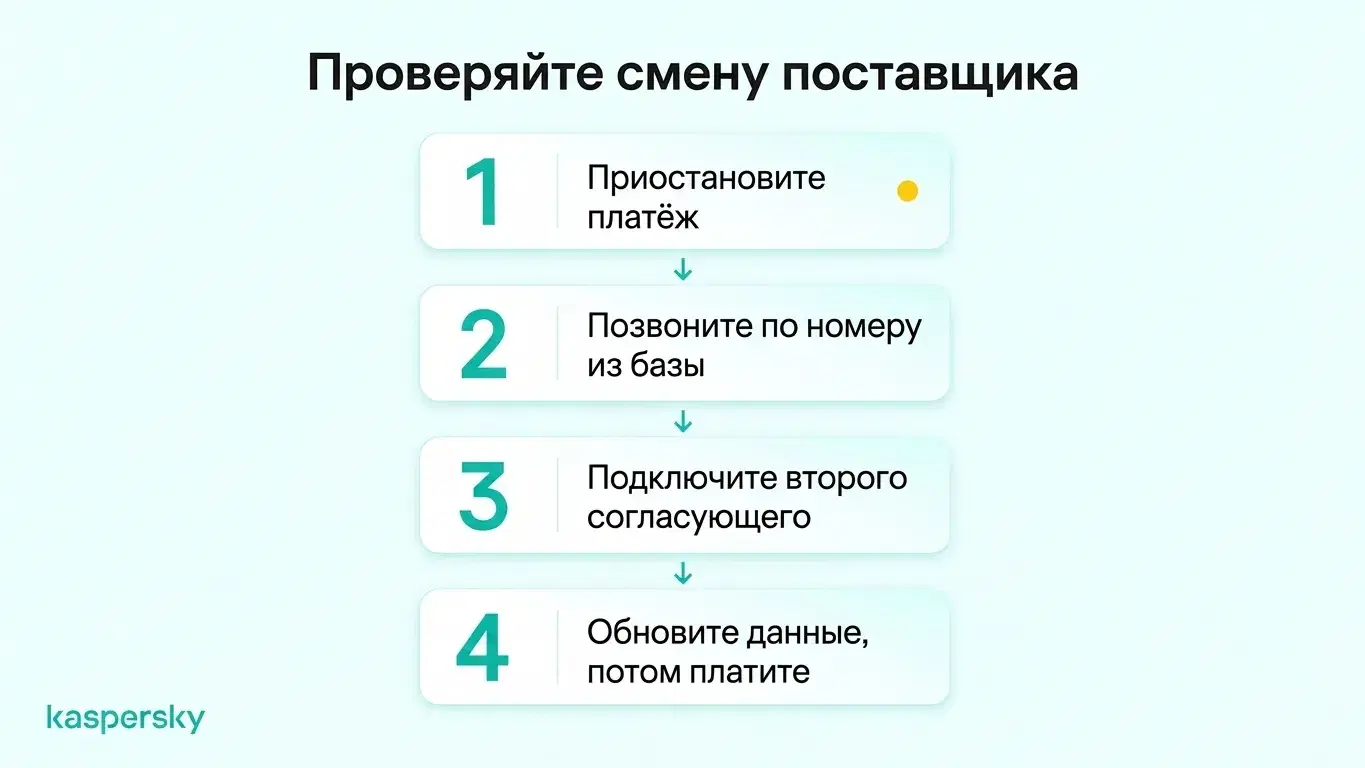
Типичный пример — поддельный счёт от поставщика. Злоумышленник может выдать себя за знакомого контрагента и прислать «настоящий» счёт с изменёнными банковскими реквизитами. Если изменение не проверяется отдельно, деньги уйдут напрямую мошенникам.
Вредоносное ПО и вымогательство
Вредоносное ПО может похищать данные, отслеживать активность или предоставить злоумышленникам несанкционированный доступ к устройствам. Вымогательское ПО шифрует файлы компании и нарушает работу. В ряде случаев атаки вымогателей сопровождаются кражей данных с последующим шантажом публикацией, если выкуп не будет выплачен.
Компрометация учётных данных
Слабые или скомпрометированные пароли дают доступ к деловой почте и другим сервисам. Попав внутрь, злоумышленники читают сообщения, выдают себя за сотрудников и используют доверенные аккаунты для атак на клиентов и поставщиков.
Уязвимости в ПО
Непропатченные приложения и небезопасные средства удалённого доступа создают точки входа в системы компании. Поддержка и обновления ПО помогают закрывать известные уязвимости до того, как ими воспользуются злоумышленники.
Чем грозит взлом малого бизнеса?
Успешная кибератака может стоить малому бизнесу денег, прервать повседневную работу, раскрыть конфиденциальную информацию и подорвать доверие клиентов. Для компаний с ограничёнными резервами последствия особенно тяжёлы и восстановление займёт больше времени и средств.
Финансовые потери — самая первая проблема. Расходы могут возникнуть из‑за мошеннических платежей, работ по восстановлению, потерянных контрактов, замены систем или требований выкупа. Многие малые предприятия испытывают трудности с погашением таких затрат.
Перебои в работе особенно критичны для малого бизнеса. Если недоступны учётные записи, файлы, платёжные системы или облачные сервисы, повседневные операции могут остановиться. При отсутствии выделенной IT поддержки восстановление доступа и возобновление работы займут больше времени.
Кибератаки могут привести к утечкам данных, в результате которых станут известны сведения о клиентах, сотрудниках или коммерческой тайне. В зависимости от типа данных и применимого законодательства компаниям может потребоваться расследование инцидента, уведомление пострадавших или сообщение в надзорные органы.
Клиенты и партнёры могут утратить доверие к компании, если информация раскрыта или сервисы нарушены. Для малого бизнеса, зависящего от повторных продаж и долгосрочных отношений, это особенно опасно.
Как малому бизнесу защититься от хакеров?
Малые компании могут снизить риск кибератак, защитив учётные записи сильными паролями и MFA, своевременно обновляя устройства, используя защиту конечных точек и обучая сотрудников распознавать приёмы социальной инженерии. Регулярные резервные копии и понятные процедуры реагирования на инциденты дают дополнительные гарантии.
Защитите деловые аккаунты. Используйте сложные и уникальные пароли для рабочих учётных записей и храните их в проверенном менеджере паролей, а не повторяйте одни и те же данные в разных сервисах.
Многофакторная аутентификация (MFA) должна быть включена для важных аккаунтов: почты, облачных платформ, финансовых сервисов и учётных записей администраторов. Сотрудникам следует предоставлять доступ только к тем системам и данным, которые нужны для их работы.
Защитите устройства и ПО. Ноутбуки, телефоны и другие рабочие устройства должны получать обновления безопасности вовремя. Надёжная защита конечных точек помогает обнаруживать и блокировать вредоносное ПО, вымогателей, вредоносные сайты и другие угрозы. Старое или неподдерживаемое ПО стоит заменить, если оно открывает доступ к важным системам компании.
Независимые тесты и награды ведущих исследовательских лабораторий отрасли.



Сотрудники должны уметь распознавать фишинг и подозрительные запросы на оплату. Компаниям полезно ввести простые процедуры верификации, чтобы персоналу не приходилось полагаться только на письмо или сообщение как на доказательство подлинности.
Готовьтесь к возможным инцидентам. Держите надёжные резервные копии важных данных бизнеса и периодически тестируйте их, чтобы убедиться, что информация действительно восстанавливается. Сотрудники также должны знать, к кому обращаться при подозрительном сообщении, потере устройства или подозрении на компрометацию учётной записи.
Полезные статьи:
- Что такое мошеннические сайты и как их избегать?
- Чему нужно вредоносному ПО, чтобы процветать
- Как избежать кражи данных
- Почему кибербезопасность малого бизнеса критически важна для защиты?
Рекомендуемые продукты:
- Kaspersky Premium
- Скачайте бесплатную 30‑дневную пробную версию нашего премиум‑плана
- Kaspersky Mobile Security
FAQs
Могут ли хакеры атаковать малый бизнес, у которого нет сайта?
Да. Сайт — лишь один из возможных пунктов входа. Злоумышленники могут атаковать деловую почту, облачные аккаунты, устройства сотрудников, сервисы удалённого доступа, пароли и связи с поставщиками, даже если у компании нет публичного сайта.
Как малому бизнесу понять, что в его системы проникли хакеры?
Признаки могут включать неожиданные уведомления о входе, непредвиденные смены паролей, новые правила пересылки в почте, подозрительные платежи, незнакомое ПО или необычное поведение устройств. Программные средства защиты и журналы активности аккаунтов помогают выявлять подозрительный доступ.
Кто отвечает за безопасность в облаке?
Безопасность облака обычно распределяется между провайдером и клиентом. Провайдер защищает базовую инфраструктуру, а клиент остаётся ответственным за безопасность аккаунтов, права доступа, настройки и данные. Конкретное разделение обязанностей зависит от типа облачного сервиса.
Какие отрасли чаще всего подвергаются кибератакам?
По данным отчёта Verizon 2026 (Verizon Data Breach Investigations Report), в числе отраслей с наибольшим числом подтверждённых утечек оказались производство, профессиональные услуги, государственное управление, здравоохранение и финансовый сектор. Однако угрозы касаются компаний всех отраслей и размеров.