Как мошенники получают вашу личную информацию?
Мошенники могут получить личную информацию разными способами. Иногда они обманом заставляют людей раскрывать это с помощью фишинговых сообщений, поддельных веб-сайтов, мошеннических звонков, викторин, опросов или других форм социальной инженерии. Информация также может быть украдена непосредственно с устройства с использованием вредоносного ПО, обнаружена при утечке данных, собрана из общедоступных источников или получена с помощью физических методов, таких как просмотр карт или кража почты.
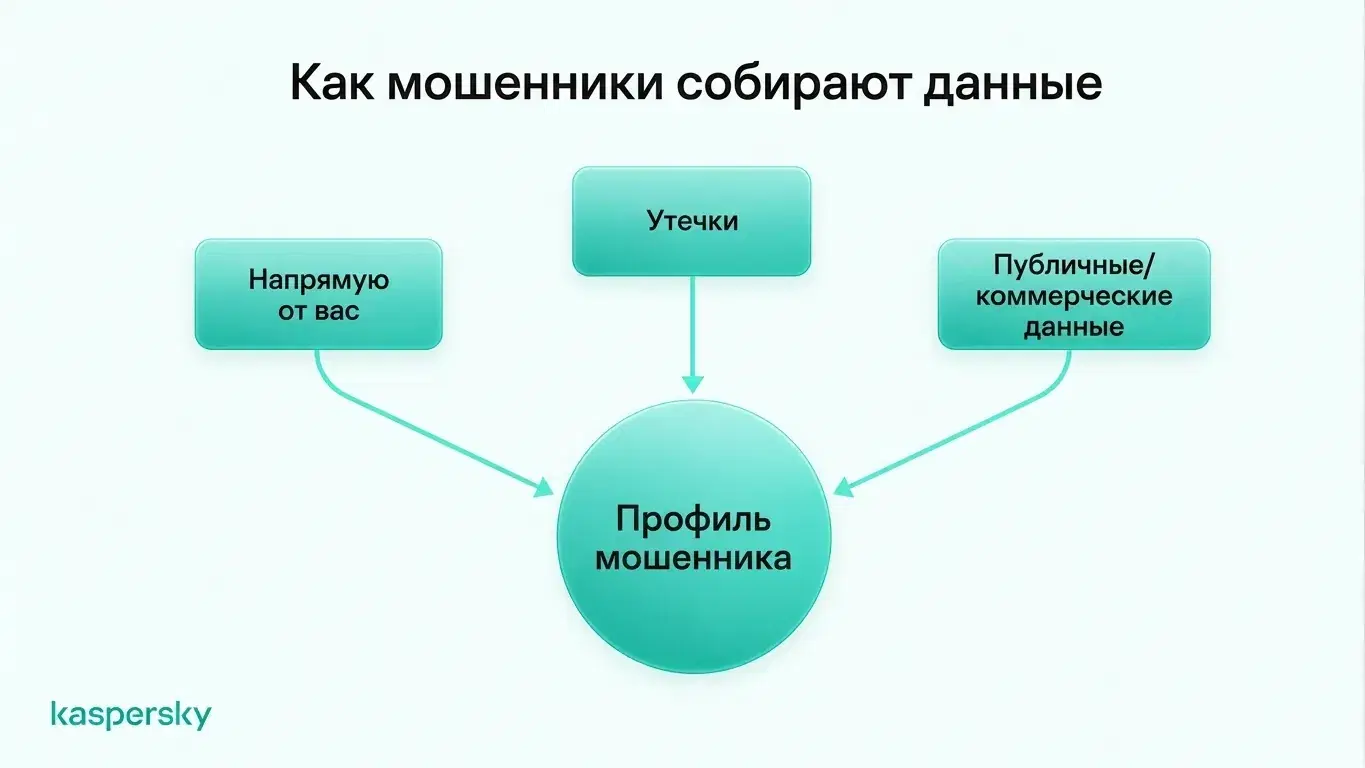
Мошенники часто собирают информацию из нескольких источников, а не полагаются на один взлом. Соединив эти данные, они могут больше узнать о человеке и сделать свои мошенничества более убедительными.
- мошенники обычно получают информацию тремя основными способами: напрямую от жертвы, через утечку или взлом данных, а также из общедоступных или коммерчески доступных источников.
- Различные фрагменты информации могут быть объединены для создания более подробного профиля, поэтому мошенник может уже знать настоящие личные данные.
- Исследование «Лаборатории Касперского» от 2025 года показало, что 88,5% проанализированных фишинговых атак были направлены на кражу учетных данных.
- Вызывающий абонент или сообщение, знающие имя, адрес, банк, работодателя или другую реальную информацию, не доказывают, что контакт, с которым вы связываетесь, является подлинным.
- Программное обеспечение безопасности, надежные загрузки, обновления программного обеспечения и обмен меньшим объемом личной информации в Интернете могут уменьшить объем данных, которые могут получить мошенники.
- Уникальные пароли и двухфакторная аутентификация могут сделать утечку учетных данных менее полезной, если персональные данные будут раскрыты.
Фишинг и социальная инженерия
Фишинг и другие формы социальной инженерии основаны на манипуляциях, а не на техническом взломе . Мошенники могут отправлять сообщения по электронной почте или звонить по телефону из банка, службы доставки, государственной службы, работодателя или другой доверенной организации.
Эти мошенничества могут иметь несколько форм. Smishing использует текстовые сообщения. Вишинг использует голосовые вызовы. Поддельные веб-сайты, интернет-магазины, викторины, опросы, конкурсы и розыгрыши также могут быть разработаны для сбора личной информации.
Обычно цель состоит в том, чтобы убедить жертву раскрыть такие данные, как имена пользователей, пароли, платежную информацию или личные идентификаторы. Мошенничество может побудить кого-то перейти по вредоносной ссылке или предоставить вызывающему абоненту удаленный доступ к устройству.
Инфостилеры и другое вредоносное ПО
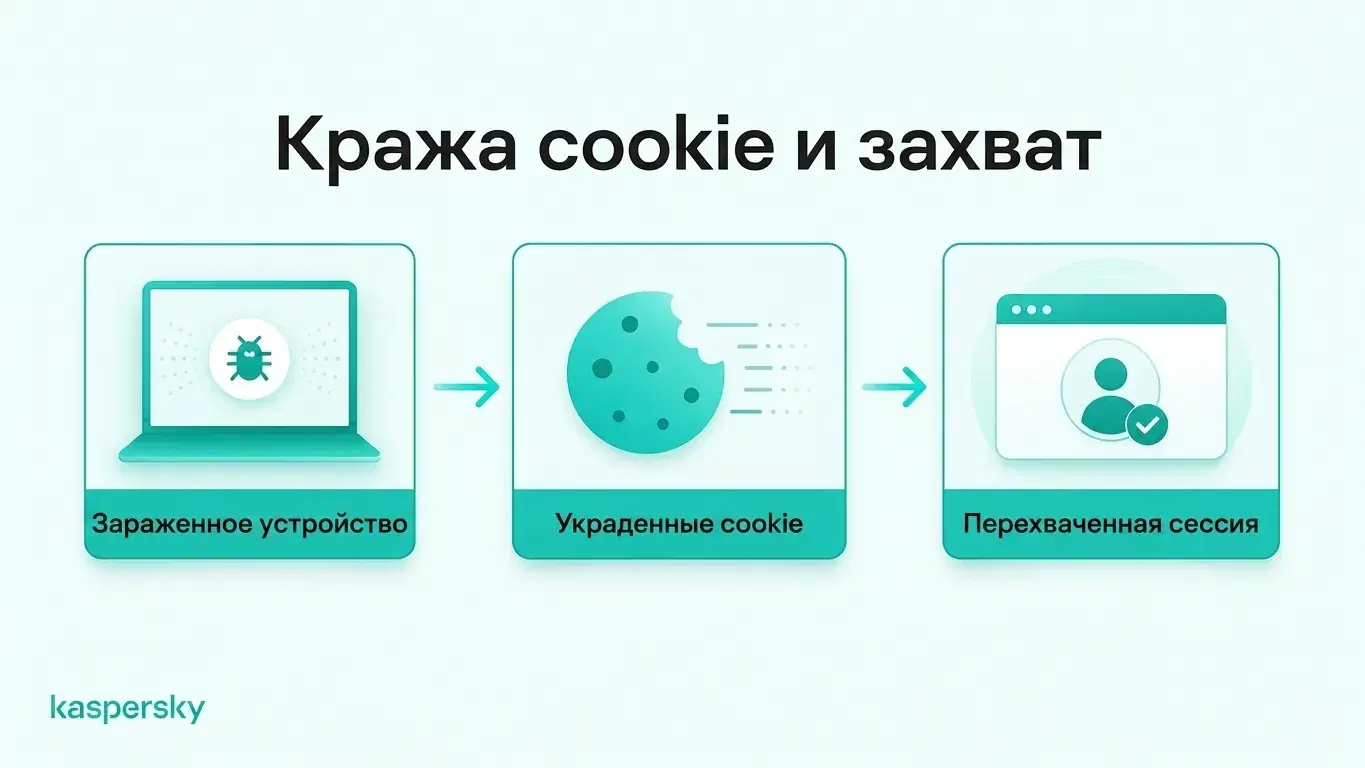
Вредоносное ПО может собирать личную информацию непосредственно с зараженного устройства. Инфостилеры - это тип вредоносного ПО, разработанного специально для поиска и кражи данных, таких как сохраненные пароли, файлы cookie браузера , платежные реквизиты, файлы и другую конфиденциальную информацию.
Вредоносное ПО может заражать устройства посредством вредоносных загрузок, фишинговых вложений, взломанных сайтов или поддельных приложений, замаскированных под легальное программное обеспечение.
Файлы cookie браузера также могут быть ценными. Украденные файлы cookie сеанса потенциально могут позволить нарушителям захватить активный сеанс входа в систему без повторного ввода пароля. Это одна из причин, по которой вредоносные программы на доверенном устройстве могут открывать доступ не только к файлам, хранящимся локально.
Утечки данных
Личная информация также может быть раскрыта через компанию или онлайн-службу, даже если человек не сделал ничего плохого.
Нарушение данных может привести к раскрытию адресов электронной почты, номеров телефонов, имен, паролей, платежной информации, дат рождения или других данных учетной записи. Украденные учетные данные могут быть повторно использованы в последующих мошенничествах или даже проданы другим преступникам в темной сети.
Нарушенные данные могут оставаться полезными в течение долгого времени. Даже если старый пароль больше не действителен, другие данные, такие как адрес электронной почты, номер телефона, домашний адрес или дата рождения, могут быть объединены с более новой информацией из другого источника для некоторых форм мошенничества с идентификацией.
Публичные источники данных и брокеры данных
Не вся информация, используемая мошенниками, украдена. Некоторые из них могут быть уже общедоступными или коммерчески доступными.
Профили в социальных сетях могут раскрывать имена, места работы, родственников, местоположение, дни рождения, интересы, планы поездок и другие личные данные. Публичные записи, веб-сайты для поиска людей, каталоги и брокеры данных могут предоставить дополнительную информацию, такую как контактные данные, адреса и демографические данные.
Физические методы
Мошенники также могут собирать информацию в автономном режиме. При серфинге через плечо можно наблюдать, как кто-то вводит PIN-код или другую конфиденциальную информацию в общественном месте.
Устройства скимминга карт могут захватывать данные платежных карт, в то время как украденная почта может содержать банковские выписки, информацию о счете или документы, удостоверяющие личность. Выброшенные документы также могут раскрыть полезные личные данные, если они не были уничтожены надежно.
Что мошенники могут сделать с вашей личной информацией?
То, что мошенники могут делать с личной информацией, зависит от того, какие данные они получают. Даже адрес электронной почты или номер телефона могут быть использованы для фишинга или другого целевого мошенничества, в то время как дополнительная информация может обеспечить более убедительное олицетворение, захват учетной записи или кражу личных данных.
Например, мошенник может объединить адрес электронной почты, обнаруженный в результате утечки данных, с именем работодателя, обнаруженным в социальных сетях. Затем они могут отправить фишинговое сообщение, которое, по всей видимости, исходит от ИТ-отдела компании, что делает запрос более надежным.
Знание подлинных личных данных не делает звонящего или сообщение заслуживающим доверия.
Мошенники могут использовать разные типы личной информации для разных целей:
|
Информация раскрыта |
Что с этим могут делать мошенники |
|
Адреса электронной почты и номера телефонов |
Отправляйте целевые фишинговые сообщения, мошеннические звонки или уведомления о мошеннических аккаунтах. |
|
Имена пользователей и пароли |
Попытка получить доступ к учетным записям или проверить повторно используемые учетные данные в других службах. |
|
Платежная карта или банковские реквизиты |
Пытаться осуществить несанкционированные транзакции или финансовое мошенничество, в зависимости от полученной информации. |
|
Имена, адреса и данные в социальных сетях |
Выдавайте себя за доверенные контакты или делайте мошенничество более убедительным. |
|
Документы, удостоверяющие личность, и конфиденциальные личные данные |
Попытка кражи личных данных, использование мошеннических приложений или имитация учетной записи. |
|
Файлы cookie браузера и активные сеансы |
Возможный захват учетных записей без повторного ввода пароля. |
Что делать, если у мошенника есть ваша личная информация?
Первый шаг - определить, какая личная информация могла быть раскрыта. Правильный ответ зависит от типа задействованных данных, доступа к учетной записи и взлома устройства.
|
Подверженная риску информация |
Основной риск |
Что делать |
|
Пароли или учетные данные |
Захват учетной записи и несанкционированный доступ |
Измените пароли, на которые влияют, в том числе на других учетных записях, где они были повторно использованы. Включите двухфакторную аутентификацию (2FA), проверьте активность учетной записи и выйдите из незнакомых сеансов. |
|
Платежная карта или банковские реквизиты |
Несанкционированные платежи и финансовое мошенничество |
Немедленно обратитесь в свой банк или к провайдеру карты. Спросите, нужно ли заблокировать или заменить карту или счет, и просмотрите последние транзакции. |
|
Документы, удостоверяющие личность, или конфиденциальные личные данные |
Кража личных данных и выдача себя за другое лицо |
Обратитесь в соответствующий орган или службу выдачи за инструкциями. Следите за незнакомыми учетными записями или приложениями, созданными на ваше имя, и сообщайте о подозрениях на кражу личных данных. |
|
Адрес электронной почты или номер телефона |
Фишинг, мошеннические звонки и целевое выдвижение себя за другое лицо |
Будьте осторожны с неожиданными сообщениями и звонками, особенно с теми, которые содержат подлинные личные данные. Избегайте подозрительных ссылок и проверяйте запросы самостоятельно. |
|
Файлы cookie браузера, активные сеансы или данные, связанные с вредоносным ПО |
Захват сеанса и дальнейшая кража учетных данных |
Проверяйте и очищайте пораженное устройство с помощью надежного программного обеспечения безопасности. Затем измените важные пароли с чистого устройства, отмените активные сеансы, где это возможно, и просмотрите активность учетной записи. |
Продолжайте отслеживать важные учетные записи на предмет подозрительных входов в систему, попыток сброса пароля и несанкционированных транзакций. Сообщайте обо всех подтвержденных злоупотреблениях соответствующему провайдеру или организации.
Как можно защитить свою личную информацию от мошенников?
Защита личной информации начинается с того, что мошенникам становится сложнее собрать полезную информацию. Будьте осторожны с неожиданными сообщениями или звонками, особенно когда кто-то создает ощущение срочности или запрашивает доступ к учетной записи. Даже если запрос поступает от доверенной организации, проверьте его, связавшись с ней через официальный контакт, прежде чем делиться информацией или предоставлять доступ.
Учетные записи также нуждаются в надежной защите. Используйте разные пароли для каждой учетной записи в сети. Их можно хранить в надежном менеджере паролей . Также рекомендуется включить двухфакторную аутентификацию (2FA) везде, где она доступна. Это означает, что одного вашего пароля может быть недостаточно для доступа к учетной записи.
Устройства также должны быть защищены от вредоносного ПО и инфостилеров. Загружайте приложения и программное обеспечение из надежных источников, своевременно устанавливайте обновления безопасности и используйте надежное программное обеспечение безопасности, которое может обнаруживать вредоносные файлы, веб-сайты и другие угрозы.
Ограничьте доступ к личной информации в Интернете, просмотрев настройки конфиденциальности в социальных сетях и избегая ненужных общедоступных сведений, таких как дни рождения, семейная информация или планы поездок. Удалите неиспользуемые учетные записи и удалите личную информацию из онлайн-сервисов, которые вам больше не нужны.
Обратите внимание на уведомления об утечке данных и подозрительные предупреждения при входе в систему. Хотя эти меры предосторожности не могут предотвратить каждую утечку данных, они могут уменьшить вашу уязвимость и помочь вам отреагировать до того, как украденная информация будет использована не по назначению.
Kaspersky Premium сочетает в себе антивирусную защиту с инструментами, предназначенными для блокировки вредоносных веб-сайтов и попыток фишинга, выявления утечек данных и паролей, а также безопасного управления паролями.
Независимо протестировано и награждено ведущими лабораториями отрасли.



Статьи по теме:
- Что вы знаете о мошеннических сайтах?
- Как эффективно избежать атак социальной инженерии?
- Каковы лучшие советы по предотвращению фишинга, чтобы защитить себя?
- Как избежать кражи данных
Рекомендуемые продукты:
- Kaspersky Premium
- Загрузите бесплатную 30-дневную пробную версию нашего премиального плана
- Kaspersky Mobile Security
Вопросы и ответы
Могут ли мошенники получить вашу информацию с помощью текстового сообщения или звонка?
Обычно не только по тексту или звонку. Более высокий риск возникает, если получатель переходит по вредоносной ссылке, отвечает с личной информацией, устанавливает программное обеспечение или предоставляет доступ к устройству. Ответ также может подтвердить, что номер телефона активен. Подозрительные сообщения лучше всего блокировать и удалять.
Может ли кто-то украсть вашу личность, указав только ваше имя и адрес?
Обычно не только имя и адрес, но эти данные могут сделать целевое мошенничество и попытки выдачи себя за другое лицо более убедительными. Кража личных данных обычно требует дополнительной информации, такой как дата рождения, идентификационные данные, учетные данные или другие персональные данные.
Какая информация нужна мошеннику для доступа к вашему банковскому счету?
Одного имени и номера банковского счета обычно недостаточно для доступа к онлайн-банкингу. Мошенникам обычно требуется дополнительная информация для аутентификации, такая как учетные данные для входа, коды безопасности или доступ к доверенному устройству, активному сеансу или экрану.
Как узнать, снята ли ваша карта?
Это может быть трудно сказать по самой машине. Плохой или необычный слот для карты или другое неожиданное вложение может быть предупреждающим знаком. Несанкционированные транзакции или банковские предупреждения часто являются наиболее явным признаком того, что данные карты могли быть скомпрометированы.