Правительство Японии обсуждает новые правила обработки персональных данных (ПД). Компании могут обязать заранее сообщать властям, кому они передают чувствительную информацию, если это важно для ее безопасности и конфиденциальности. В России требования тоже меняются — с июля 2026 года обновились правила трансграничной передачи, а Минцифры предлагает создать на «Госуслугах» единую платформу согласий на обработку данных.
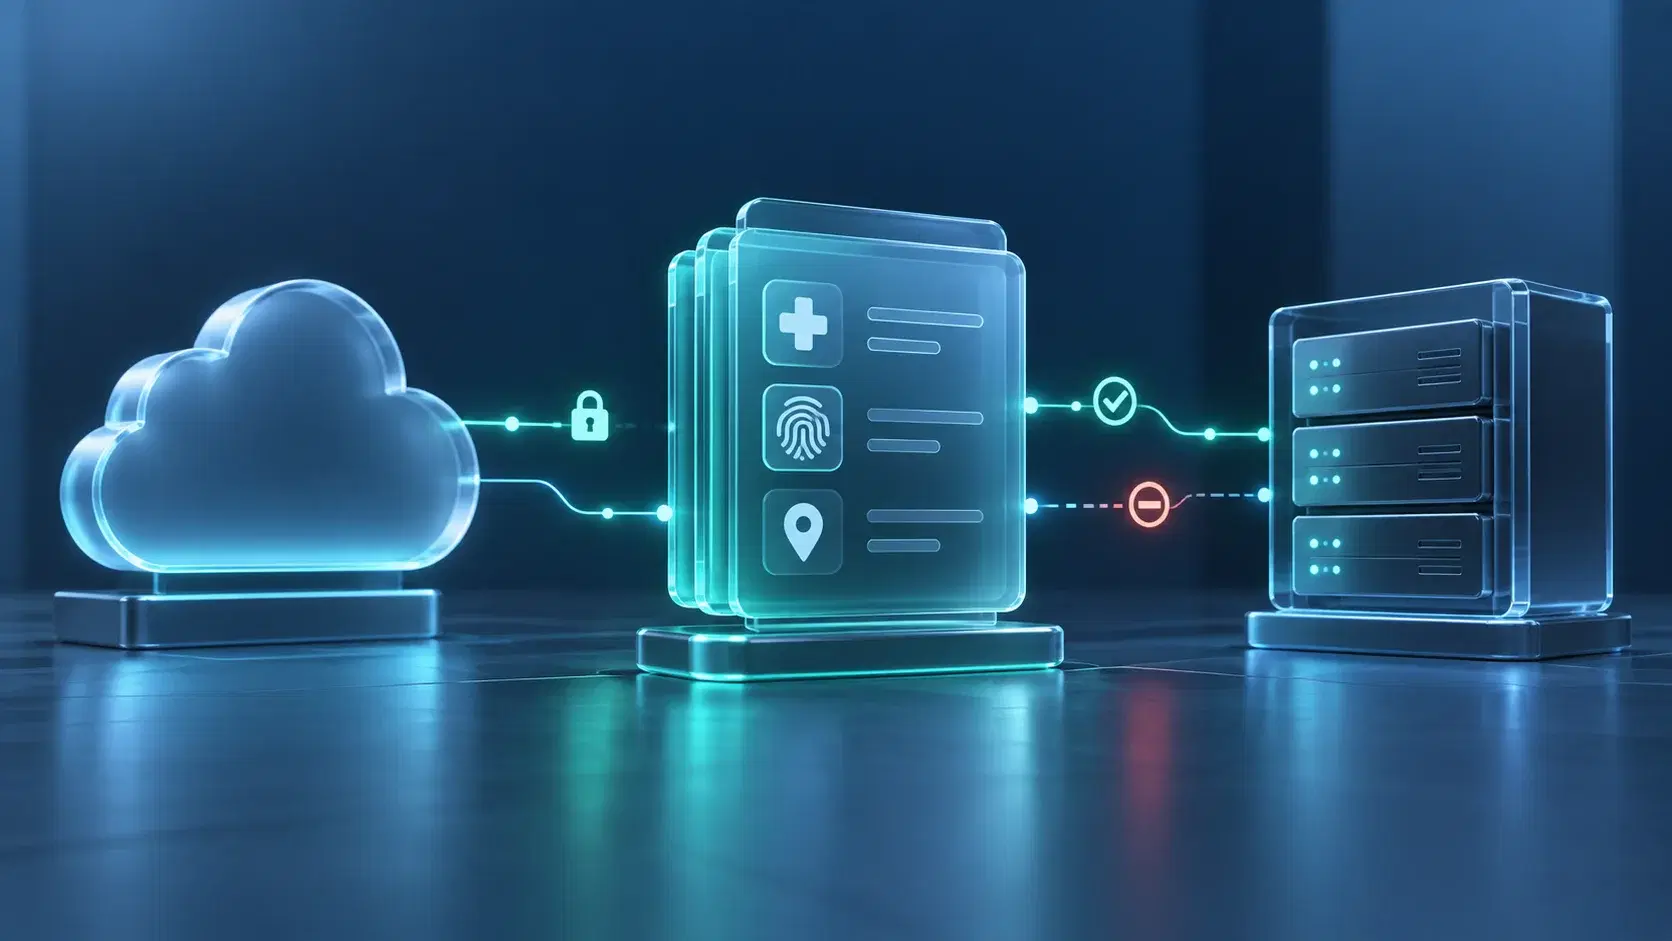
Правительство Японии планирует подготовить новые требования к организациям, которые хранят большие массивы чувствительных персональных данных. При предоставлении такой информации третьим лицам власти могут обязать организации заранее уведомлять государство. Новые правила планируют распространить на несколько сотен компаний, в том числе банки и больницы. Речь идет о медицинских и финансовых данных, сведениях о местоположении, отпечатках пальцев, изображениях лица для биометрии, а также геномной информации.
Предварительное уведомление может потребоваться при хранении данных в облачных сервисах и центрах обработки сторонних провайдеров, которые не относятся к организации. То есть если данные клиентов условного магазина хранятся на арендуемых серверах — придется уведомлять государство.
Правительство рассматривает систему, при которой государство сможет оценивать такую передачу с точки зрения безопасности. Обсуждение деталей, в том числе вопроса о введении санкций за обход требований, хотят начать в октябре 2026 года. Поправки в закон об экономической безопасности планируют представить парламенту в 2027 году.
А что в России: 152-ФЗ и похожие тренды
В России базовые правила обработки и защиты персональных данных устанавливает закон № 152-ФЗ «О персональных данных». Компании и предприниматели, которые работают с ПД клиентов, сотрудников и других людей, считаются операторами персональных данных. До начала работы с такой информацией оператор должен уведомить Роскомнадзор, какие сведения он собирает, зачем и как будет их защищать.
Отдельные требования действуют при передаче ПД за границу. Перед началом трансграничной передачи оператор должен уведомить Роскомнадзор и сообщить, в какие страны, кому, какие данные и с какой целью он собирается передавать. До этого необходимо получить сведения о мерах, которые иностранный получатель принимает для защиты ПД.
С 26 июля 2026 года Роскомнадзор по новым правилам определяет, в каких странах обеспечивается достаточная защита ПД. Ведомство оценивает местное законодательство и меры по обеспечению конфиденциальности и безопасности. Если страны нет в перечне государств с достаточной защитой ПД, оператор должен дождаться, пока Роскомнадзор рассмотрит уведомление о трансграничной передаче. В июле ведомство подготовило проект нового перечня, в который включила и Японию. На 6 октября документ еще не подписан.
Еще одно правило касается локализации. С 1 июля 2025 года данные граждан России при сборе должны записываться и храниться в российских базах. Использовать для этого зарубежные базы нельзя, кроме исключений, которые указаны в 152-ФЗ.
Для биометрии действуют дополнительные ограничения. Федеральный закон № 572-ФЗ запрещает использовать биометрию для подтверждения личности, если для этого данные нужно передавать за границу. Исключение есть для отдельных госорганов и Банка России.
Что надо знать о хранении персональных данных в облаке
Компании нередко хранят персональные данные во внешних облачных сервисах и центрах обработки данных (ЦОД). При этом данные попадают в инфраструктуру стороннего провайдера: доступ к ним могут получить его сотрудники и подрядчики, а часть системы иногда находится за рубежом. Сбой или инцидент у поставщика способен затронуть данные сразу многих клиентов.
При этом хранение базы в облаке не снимает с бизнеса ответственности за ее защиту. Поэтому в договоре с облачным провайдером закрепите, какие данные и для чего обрабатывает подрядчик, а также требования к конфиденциальности и безопасности.
При выборе провайдера уточните, где находятся основные и резервные базы, кто имеет к ним доступ и не возникает ли трансграничная передача. Также проверьте документы провайдера. Если он не просто предоставляет место на серверах, а оказывает услуги по защите информации, ему понадобится лицензия ФСТЭК или ФСБ в зависимости от вида работ. Например, ФСТЭК лицензирует техническую защиту данных, а ФСБ — отдельные услуги, связанные с шифрованием.
Еще полезно выяснить, какие меры защиты использует облачный провайдер. В частности, уточните, применяет ли он шифрование и разграничение доступа, какие средства использует для предотвращения утечек. Эти меры входят в базовые принципы облачной безопасности.
Защитите корпоративные устройства и данные от утечек
Персональные данные могут оказаться под угрозой из-за фишинга, вредоносных программ или программ-вымогателей. Kaspersky Small Office Security защищает рабочие компьютеры, смартфоны и файловые серверы от этих угроз.
Попробовать Kaspersky Small Office Security бесплатноЧто делать российскому бизнесу
Для бизнеса защита информации — важная составляющая общего управления рисками, так как утечка или кража данных могут привести к штрафам и потере доверия партнеров.
Поэтому в повседневной работе полезно соблюдать несколько правил:
- Вести учет данных. Фиксируйте, какая информация собирается, где хранится и кто получает к ней доступ.
- Контролировать передачу за рубеж. Проверяйте, какие данные уходят в другие страны, кому именно и выполнены ли требования Роскомнадзора.
- Проверять облачные сервисы. Уточняйте местоположение основных и резервных баз, меры безопасности и круг лиц с доступом.
- Не собирать лишнее. Запрашивайте только те сведения, которые действительно нужны для работы или оказания услуги.
- Контролировать работу с подрядчиками. Если внешний сервис, например CRM-система, облачный провайдер или сервис рассылок, получает доступ к ПД, в договоре должны быть прописаны цели использования ПД, требования к конфиденциальности и действиям при инциденте.
Данные становятся стратегическим активом
Персональные данные все чаще становятся вопросом экономической и национальной безопасности. Японская инициатива это хорошо показывает: правительство хочет контролировать передачу крупных массивов чувствительной информации, в том числе их размещение во внешних облаках и ЦОДах.
В России регулирование ПД тоже продолжает развиваться. Например, Минцифры предлагает создать единую платформу согласий на Госуслугах, которая позволяет человеку видеть, какие компании используют его ПД, и отзывать разрешение на обработку. Через платформу также можно будет сообщать контролирующим органам о нарушениях.
Полезные статьи:
- Что такое цифровой суверенитет? Руководство для специалистов по корпоративной безопасности
- Эксфильтрация данных: что это и как ее предотвратить?
- Что такое безопасность облака?
Рекомендуемые продукты: