Безопасно ли сотрудникам использовать личные ноутбуки для работы?
Сотрудники могут безопасно работать на личных ноутбуках, но только если такие устройства соответствуют требованиям безопасности и доступ к корпоративным системам надёжно ограничен.
Этот подход обычно называют BYOD — использование личных устройств. Он позволяет сотрудникам работать на собственных ноутбуках вместо выданных компанией устройств. BYOD делает гибкую удалённую работу более доступной и экономичной, особенно для малого бизнеса с ограниченными IT ресурсами. Однако при работе из дома сотрудники всё равно должны соблюдать чёткие требования по безопасности.
Главное отличие — контроль. Компания обычно может управлять большим числом настроек на выданном оборудовании: устанавливать средства защиты, принудительно применять обновления, настраивать доступ и единообразно задавать политики безопасности. В условиях BYOD часть этой ответственности переходит к сотруднику. Бизнесу необходимы минимальные стандарты безопасности до того, как допускать доступ к корпоративной почте, файлам, облачным сервисам или другим системам.
BYOD может быть практичным вариантом, если личные ноутбуки регулярно обновляются, защищены от вредоносного ПО, настроены на надёжную аутентификацию и используются в соответствии с требованиями компании. Он менее подходящ, когда сотрудники работают с особо чувствительной информацией или личное устройство не может соответствовать необходимым стандартам безопасности.
- BYOD позволяет сотрудникам работать на личных ноутбуках при условии, что устройства соответствуют требованиям безопасности компании.
- Держите личные ноутбуки в актуальном состоянии, используйте надёжную защиту конечных точек, включите шифрование диска и автоматическую блокировку экрана.
- Главная проблема BYOD — у бизнеса меньше видимости и контроля над личными устройствами по сравнению с выданными компанией ноутбуками.
- Многофакторная аутентификация, уникальные пароли, шифрование и управляемый доступ уменьшат последствия потери устройства или компрометации учётной записи.
- Данные в рамках работы следует хранить в утверждённых корпоративных аккаунтах и хранилищах, а не в личных сервисах.
- BYOD может не подойти, если речь идёт о крайне чувствительной информации или когда личные устройства не способны выполнять требования безопасности компании.
Каковы крупнейшие киберриски при использовании BYOD?
Главный риск при BYOD — вовсе не сам факт личного владения ноутбуком, а то, что компания обычно хуже видит, как настроены и используются такие устройства.
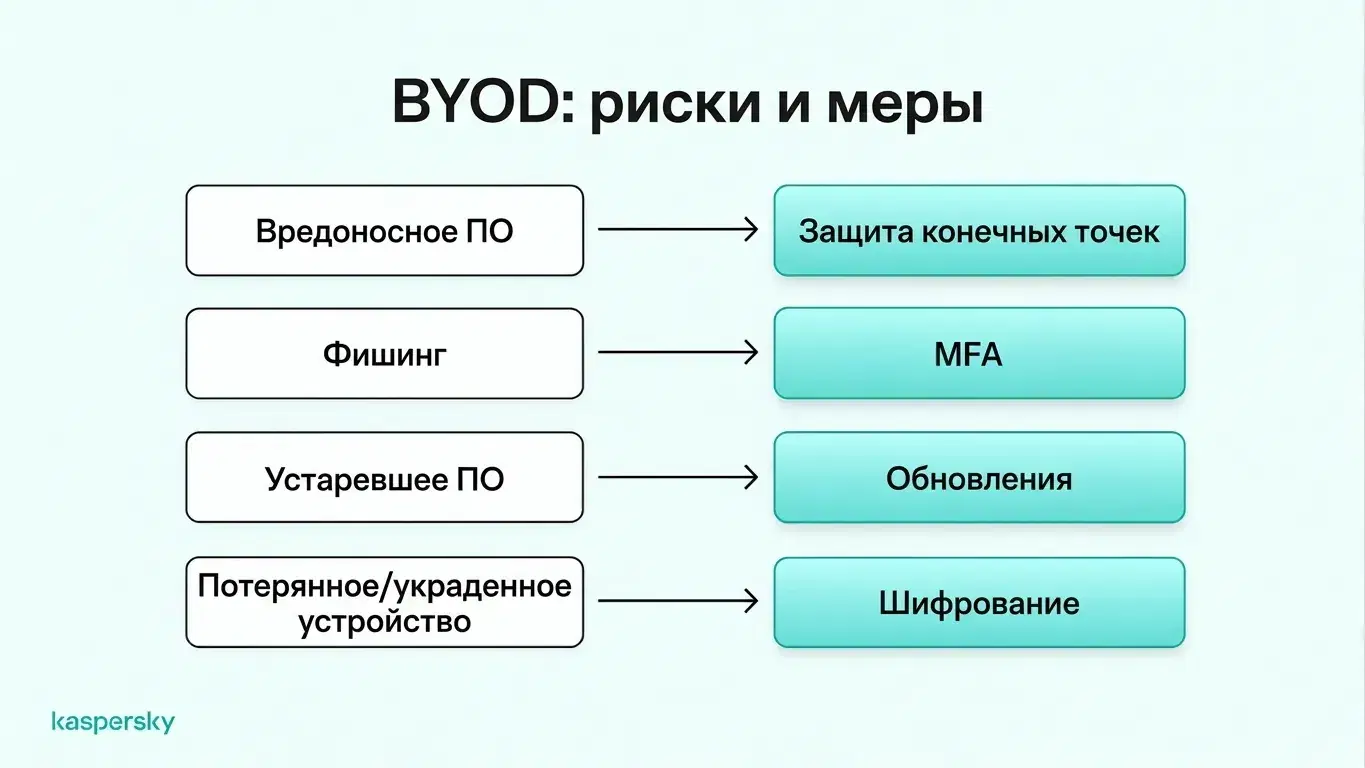
Вредоносное ПО и программ-вымогателей (ransomware) могут скомпрометировать ноутбук и дать злоумышленникам доступ к корпоративным файлам или учётным записям. Фишинг может заставить сотрудника раскрыть учётные данные или установить вредоносное ПО, а устаревшие ОС, браузеры и приложения содержат известные уязвимости, уже исправленные в новых версиях. В отличие от управляемых компанией устройств, личные ноутбуки часто зависят от сотрудников в плане установки обновлений и поддержания защиты.
Ещё один риск — совместный доступ. Если к ноутбуку имеют доступ члены семьи или другие пользователи, они могут случайно установить небезопасное ПО или раскрыть корпоративную информацию. Использование незащищённых сетей также увеличивает риск, особенно если удалённый доступ плохо защищён.
Контроль корпоративной информации усложняется, когда сотрудники сохраняют её в личных облачных аккаунтах, локальных папках или неподтверждённых приложениях. Тогда бизнесу сложнее управлять доступом и отслеживать, где находятся чувствительные данные — особенно проблемно это становится при уходе сотрудника, когда нужно найти и удалить корпоративные файлы на личном устройстве.
Потерянные или украденные ноутбуки также могут раскрыть корпоративные данные. Риск выше, если не включено полное шифрование диска, нет блокировки экрана и отсутствуют надёжные способы аутентификации устройства.
Эти риски значимо отличаются между сотрудниками в зависимости от их устройств, ПО и привычек безопасности. Внедрение единых требований по кибербезопасности помогает малому бизнесу сгладить эти различия и эффективнее защищать корпоративную информацию.
Как улучшить безопасность BYOD для удалённых сотрудников?
Безопасность при BYOD работает лучше всего, когда несколько базовых мер используются вместе. Каждый одобренный личный ноутбук должен соответствовать минимальным требованиям по защите устройства: как по защите учётных записей, так и по обращению с корпоративными данными.
Улучшение безопасности не обязательно требует сложной инфраструктуры. Регулярные обновления, надёжная защита конечных точек, требование сильной аутентификации и хранение рабочих данных в утверждённых корпоративных системах сведут к минимуму многие распространённые риски.
Защитите устройства от вредоносного ПО и несанкционированного доступа
Личные ноутбуки для работы должны использовать поддерживаемые операционные системы и регулярно обновлять браузеры и средства безопасности. Обновления исправляют известные уязвимости, которыми злоумышленники могут воспользоваться.
На устройствах должно быть установлено надёжное решение для защиты конечных точек, которое обнаруживает и блокирует вредоносное ПО, ransomware и другие угрозы. Это особенно важно для устройств в рамках BYOD, поскольку сотрудники могут использовать их и для личного серфинга и загружать приложения вне контроля компании.
Полное шифрование диска помогает защитить данные при потере или краже ноутбука. Устройства также должны иметь автоматическую блокировку экрана и надёжную аутентификацию — например, надёжный пароль или PIN, с использованием биометрии там, где это поддерживается.
Обеспечьте защищённый удалённый доступ к корпоративным системам
Корпоративная почта и другие важные аккаунты должны быть защищены многофакторной аутентификацией ( MFA ). Это добавляет проверку помимо пароля и помогает предотвратить захват учётных записей при краже учётных данных.
Сотрудники должны использовать сильные и уникальные пароли для рабочих аккаунтов, предпочтительно храня их в менеджере паролей. Там, где поддерживаются, passkeys могут стать дополнительным безопасным способом входа.
Удалённым сотрудникам следует подключаться через защищённый Wi‑Fi и использовать зашифрованные соединения при доступе к корпоративным системам. VPN может быть обязательным при подключении к приватным ресурсам компании или предоставляться работодателем в рамках настройки удалённого доступа. Однако VPN — лишь один уровень защиты и не заменяет защиту конечных точек, MFA или безопасные практики управления учётными записями.
Разделяйте рабочие и личные данные
Рабочие данные должны храниться в утверждённых корпоративных аккаунтах и в облачных хранилищах, управляемых компанией. Например, сотрудники должны сохранять документы в одобренном Microsoft 365 или Google Workspace вместо личного облака. Это помогает бизнесу контролировать доступ к чувствительным файлам.
Члены семьи не должны иметь доступа к рабочей информации на общем ноутбуке. Отдельные пользовательские учётные записи и отдельные профили браузера помогут снизить случайный доступ и смешение личных и рабочих входов.
Эти меры улучшают организацию и уменьшают неформальное смешение личной и рабочей активности, но не дают полной изоляции. Если устройство будет скомпрометировано, вредоносное ПО всё равно может затронуть несколько учётных записей или профилей.
Как малому бизнесу управлять безопасностью BYOD?
Малые компании могут лучше управлять BYOD, если заранее установят ясные правила до подключения личных ноутбуков к корпоративным системам.
Политика по BYOD должна объяснять, какие устройства разрешены, минимальные требования безопасности, какие приложения и сервисы следует использовать и за что несёт ответственность сотрудник. Там должны быть разделы про допустимое использование, хранение корпоративной информации и действия при потере, компрометации или при прекращении использования устройства для работы.
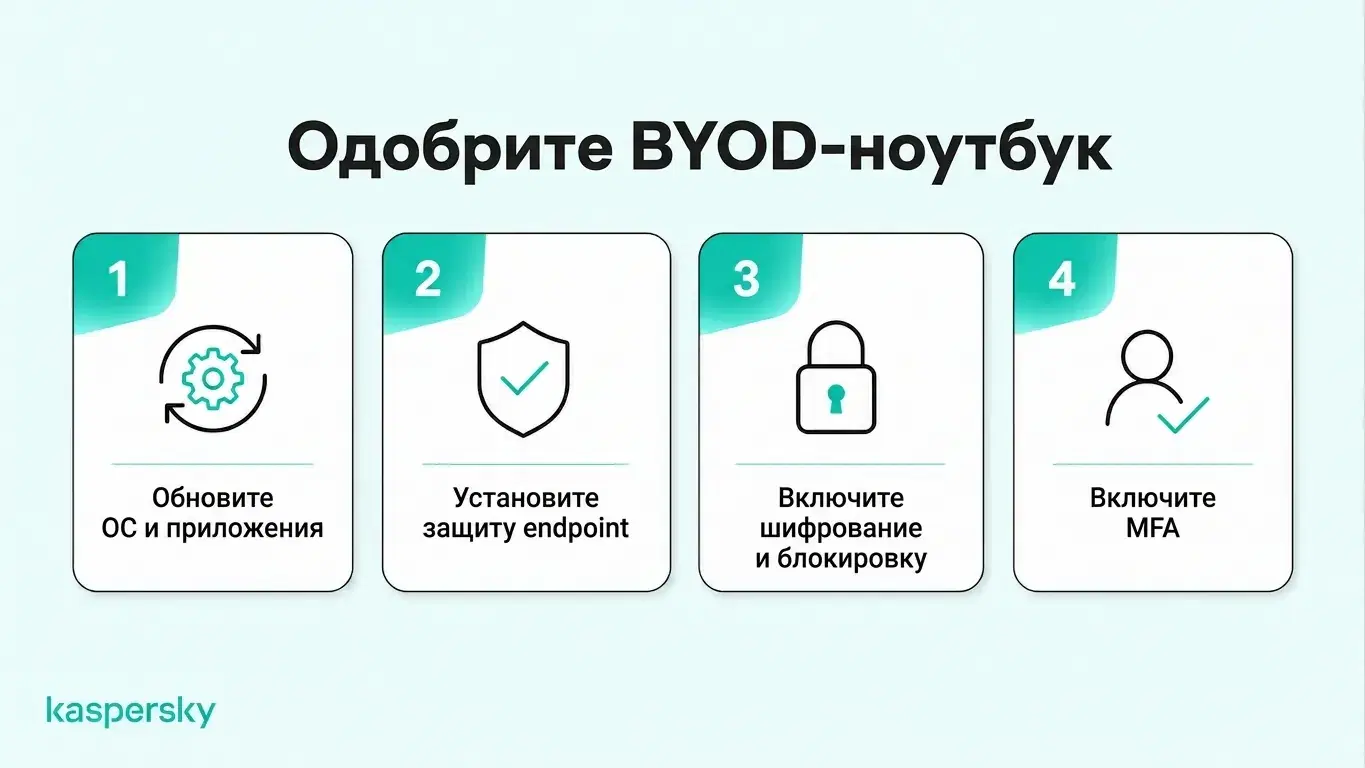
Перед предоставлением доступа бизнесу стоит проверить, что личный ноутбук соответствует минимальным требованиям безопасности. Например, сотрудник может заполнить чек‑лист утверждения устройства, подтверждая, что ОС поддерживается, установлены обновления безопасности, активна защита конечных точек и включено шифрование. Периодические проверки помогут выявлять устройства, которые перестали соответствовать требованиям.
Доступ должен соответствовать принципу наименьших привилегий: выдавайте сотрудникам только те системы и данные, которые нужны им для роли. Права следует пересматривать при изменении обязанностей и быстро удалять при уходе сотрудника. Процесс увольнения должен также предусматривать удаление корпоративных файлов, которые могли остаться на личном ноутбуке.
Централизованные инструменты безопасности упрощают задачу — они позволяют управлять доступом и защитой устройств из единого места. Любой мониторинг должен быть ограничен необходимым для защиты бизнеса и избегать ненужного вторжения в личную активность или файлы сотрудника.
Независимо протестировано и отмечено наградами ведущими лабораториями отрасли.
Что делать, если личный ноутбук сотрудника скомпрометирован?
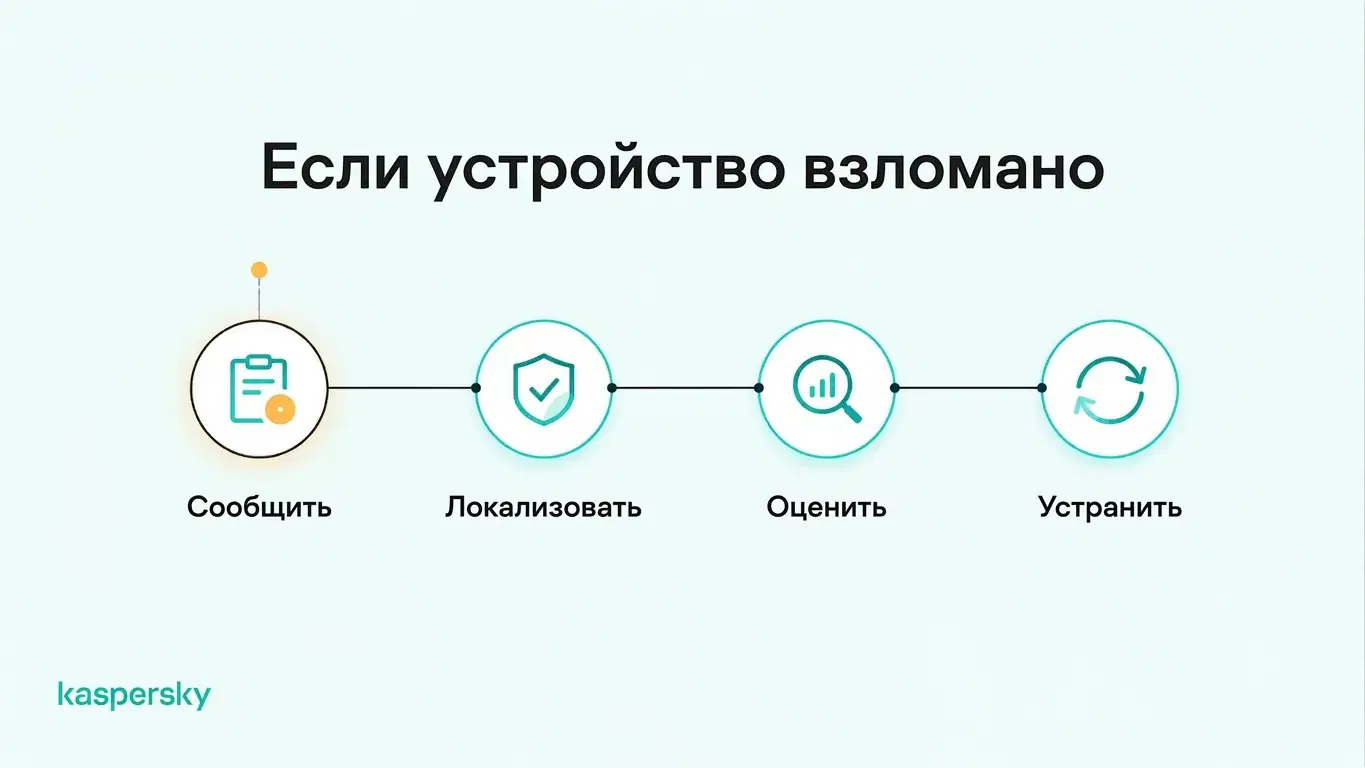
Сотрудники должны как можно скорее сообщать о подозрениях на вредоносное ПО, несанкционированном доступе или о потере/краже ноутбука. Быстрая реакция даёт компании больше времени ограничить доступ и защитить затронутые аккаунты.
Приоритет — изоляция. Это может включать временную блокировку устройства в корпоративных системах, выход из активных сессий, сброс затронутых учётных данных или изъятие устройства для проверки на наличие вредоносного ПО.
После локализации угрозы бизнес должен оценить, были ли скомпрометированы корпоративные учётные записи, файлы или системы. Проверьте:
- Хранятся ли на ноутбуке корпоративные файлы
- Какие бизнес‑аккаунты имели активные сессии на устройстве
- Были ли подозрительные входы в систему
- Имеет ли устройство доступ к чувствительным системам или облачным сервисам.
Если есть подозрение на вредоносное ПО, устройство должно быть очищено и проверено до внесения серьёзных изменений в учётные данные на нём. Важные изменения учётных записей следует выполнять с известного чистого устройства.
Скомпрометированное личное устройство должно снова получить доступ к корпоративным системам только после устранения проблемы и подтверждения соответствия корпоративным требованиям для BYOD. В случае утери или кражи ноутбука доступы и сессии должны оставаться ограниченными, пока бизнес не убедится, что доступ защищён.
Полезные статьи:
- Какие риски уязвимостей конечных устройств в средах BYOD?
- В чём разница между персональным и корпоративным антивирусом?
- Какие основные правила работы с электронной почтой для малого бизнеса?
- «Как руководство по кибербезопасности для малого бизнеса поможет моей команде?»
Рекомендуемые продукты:
FAQs
Могут ли работодатели контролировать личные ноутбуки сотрудников?
Да, работодатель может контролировать рабочую активность или настройки безопасности на личных ноутбуках в рамках применимых законов и корпоративных политик. Мониторинг должен быть прозрачным, ограниченным законными потребностями бизнеса и уважать приватность сотрудника.
Может ли компания удалённо стереть личный ноутбук сотрудника?
Да, некоторые инструменты управления устройствами позволяют компании полностью стереть ноутбук, включая личные файлы. Другие решения умеют выборочно удалять только корпоративные данные. Сотрудники должны знать о таких возможностях, прежде чем соглашаться на управление устройством.
Кто платит за средства защиты на личных ноутбуках сотрудников?
Работодатели часто оплачивают защитное программное обеспечение, обязательное для личных устройств, используемых в работе, чтобы обеспечить единообразную защиту. Но ответственность за оплату определяется корпоративной политикой, трудовыми соглашениями и действующим законодательством.
Стоит ли малому бизнесу предоставлять ноутбуки или разрешать использование личных?
Ноутбуки, выданные компанией, обычно предпочтительнее, когда бизнесу нужен больший контроль над безопасностью или он работает с чувствительными данными. BYOD даёт гибкость и снижает затраты на оборудование, если личные устройства соответствуют требованиям безопасности компании.