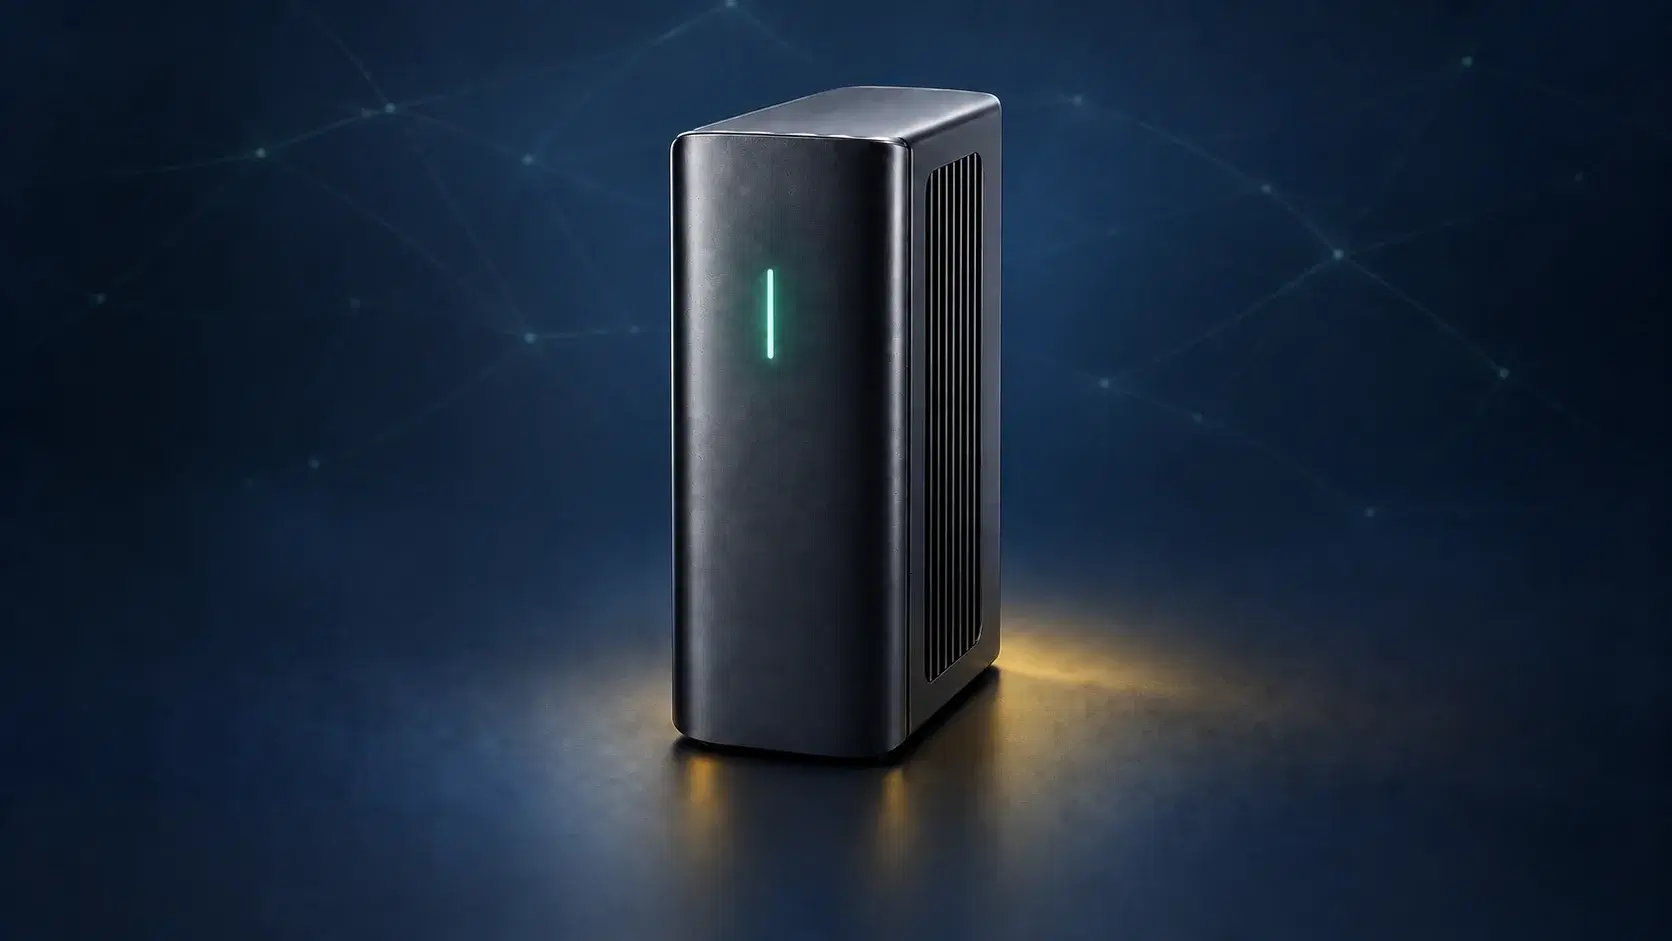
Ghost Core — это персональный компьютер с искусственным интеллектом за $3499. Он собирает данные из приложений и подключенных устройств, запоминает информацию о привычках и действиях пользователя, а также может выполнять задачи от его имени. Поэтому для такого устройства особенно важны компьютерная безопасность, защита от интернет-мошенничества и конфиденциальность данных.
Ghost Core: что это и почему о нем заговорили
5 октября 2026 года 19-летний Зейн Джаваид, основатель и CEO стартапа Ghost, объявил о запуске первого продукта компании — персонального ИИ-компьютера Core. Одновременно компания раскрыла информацию о привлечении $11 млн инвестиций на разработку устройства.
Core — компьютер без экрана, предназначенный для локального запуска ИИ-моделей и постоянной работы ИИ-агента. Агент получает контекст из приложений, файлов и подключенных устройств пользователей, запоминает его и может выполнять задачи от имени человека. Управлять Core можно через приложение Ghost. При этом пользователи сами определяют степень автономности ИИ-агента.
На Core предустановлены четыре ИИ-модели: Qwen 3.8-Next, Qwen 3.8-27B, Gemma 4-31B и Muse-Glimmer-30B. За обработку ИИ-задач в устройстве отвечает NVIDIA RTX PRO 4000 Blackwell SFF Edition с 24 ГБ видеопамяти GDDR7. Это профессиональная видеокарта для компактных рабочих станций, рассчитанная в том числе на локальный запуск больших языковых моделей и другие ИИ-вычисления.
Что известно о безопасности Ghost Core
Core может собирать в одном месте данные, которые обычно распределены между разными сервисами и устройствами. В зависимости от разрешений пользователя это почта, календарь, файлы, сообщения, история браузера, финансовая и медицинская информация, данные с камер, носимых устройств и систем умного дома.
Чем больше информации хранится на Core, тем серьезнее могут быть последствия, если злоумышленник получит доступ к компьютеру или аккаунту пользователя. Кроме того, Core формирует собственную память на основе полученной информации. Поэтому удаление исходного файла или сообщения не всегда означает автоматическое исчезновение связанных с ним данных из памяти устройства.
Какие данные остаются на Core, а какие уходят в сеть
ИИ-модели и память Core работают локально. Компания сообщает, что не хранит в своем облаке копии разговоров, файлов и памяти пользователя, а запросы к основной ИИ-модели не перенаправляются в облачный сервис.
При этом Core не полностью изолирован от интернета. Веб-поиск, звонки и некоторые другие функции могут передавать сведения сторонним провайдерам. Хотя шлюз Ghost не сохраняет содержимое таких запросов, внешние сервисы обрабатывают полученные данные по собственным правилам.
Что известно о брандмауэре Ghost
Джаваид сообщил, что Ghost разрабатывает для Core собственный брандмауэр. По словам основателя, этот брандмауэр должен проверять исходящие сетевые запросы, контролировать использование агентом учетных данных и блокировать подозрительные действия или попытки вывода информации.
При этом публичной технической документации о работе этого механизма пока нет. Компания не объяснила, по каким признакам система будет определять опасный запрос, какие действия потребуют подтверждения человека и насколько эффективно защита справляется с ложными срабатываниями.
Шифрование и независимость от производителя
Персональные данные на Core зашифрованы, а исходный код, логика, память и параметры ИИ-моделей находятся на самом устройстве, а не в сервисах компании. Джаваид утверждает, что благодаря этому компьютер сможет продолжить локальную работу, даже если компания прекратит существование.
Но Core все же зависит от внешней инфраструктуры. Для некоторых сетевых функций используются сервисы сторонних компаний, а обновления ИИ-моделей загружаются через интернет.
Сценарии атак на персонального ИИ-агента
Core объединяет локальные данные, аккаунты пользователя и ИИ-агента, который может выполнять действия от имени человека. Поэтому последствия атаки зависят не только от того, какие сведения доступны модели, но и от прав, которые получил агент. Возможны, например:
- Промпт-инъекция. Скрытая команда в письме, документе или на сайте может повлиять на поведение ИИ-агента и заставить его выполнить действие, которого пользователь не запрашивал.
- Кража паролей и активных сессий. На Core хранятся импортированные пароли и уже открытые сессии браузера. Получив к ним доступ, злоумышленник потенциально сможет использовать аккаунты пользователя.
- Отравление памяти — memory poisoning. Вредоносная или ложная информация может храниться в долговременной памяти агента и повлиять на его последующие решения.
- Злоупотребление широкими правами. Если агент получил слишком много разрешений, он может по ошибке или из-за атаки удалить файл, выполнить нежелательное действие в аккаунте пользователя или передать конфиденциальные данные через API, веб-запрос или другой доступный ему инструмент.
- Компрометация стороннего компонента. Если пользователь подключает к Core внешний сервис или устанавливает дополнительную ИИ-модель, безопасность компьютера начинает зависеть не только от Ghost, но и от этого компонента.
Включите автоматическую защиту всех устройств
Kaspersky Premium защищает компьютеры и мобильные устройства пользователя от вредоносного ПО и фишинговых страниц, через которые злоумышленники могут получить доступ к аккаунтам, а также проверяет аккаунты на утечки данных в даркнет.
Попробовать Kaspersky Premium бесплатноБезопасно ли использовать Core и ИИ-агентов
Core дает пользователю больше контроля над данными, поскольку ИИ-модели и память работают локально. Но при этом на одном устройстве собирается большой объем чувствительной информации, а ИИ-агент получает доступ к аккаунтам. Оценить надежность такой схемы на практике сложно: первые компьютеры планируют отправить покупателям только в конце октября, а опубликованных независимых проверок безопасности Core пока нет.
Независимо от того, где работает ИИ-агент — на Core или обычном компьютере, — лучше не выдавать ему доступ ко всем данным и аккаунтам сразу, а расширять права по мере необходимости. Платежи, удаление файлов и передачу чувствительных данных стоит выполнять только после того, как их подтвердит пользователь. Для важных аккаунтов также нужно включить многофакторную аутентификацию.
Полезные статьи:
- ИИ-агенты: откуда шумиха вокруг OpenClaw и есть ли угроза для персональных данных?
- Что такое промпт-инъекция и как можно манипулировать ИИ?
- Эксфильтрация данных: что это и как ее предотвратить?
Рекомендуемые продукты: