еБольшинство небольших компаний уже выполняют часть задач DIY кибербезопасности, даже если это не закреплено в должностных обязанностях. Аутсорсинг кибербезопасности означает оплату услуг внешней компании за выполнение части или всех этих задач — от установки обновлений до мониторинга подозрительных входов в систему. Это не то же самое, что покупка защитного ПО, которое вы можете запускать и поддерживать самостоятельно.
Что такое аутсорсинг кибербезопасности?
Бизнес передаёт задачи по кибербезопасности внешнему поставщику, оплачивает услуги по мониторингу оповещений, управлению устройствами и средствами защиты, запуску сканирований на уязвимости и реагированию на инциденты.
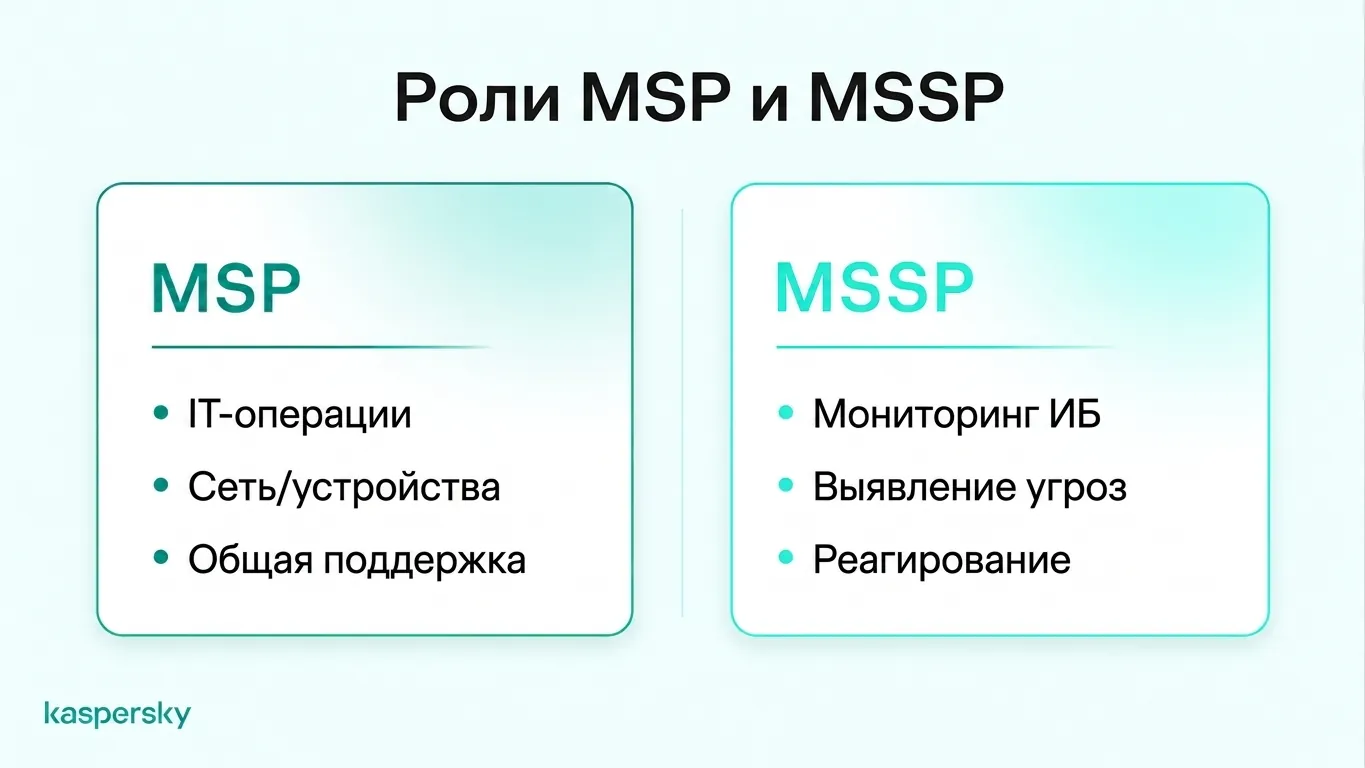
Существуют два типа провайдеров, которые в основном выполняют эту работу:
- Поставщик управляемых IT‑услуг (MSP) выполняет повседневную операционную поддержку IT, такую как настройка компьютеров, поддержка сети и устранение неполадок. MSP — распространённый путь для передачи повседневной IT‑поддержки малому бизнесу.
- Поставщик управляемых услуг безопасности (MSSP) специализируется на информационной безопасности: обнаружении угроз, мониторинге вне рабочего времени и реагировании на инциденты.
Малый бизнес обычно выбирает одну из трёх схем:
- DIY, или внутренний вариант, означает, что все задачи выполняют собственными силами сотрудники компании с помощью защитного ПО и рабочего времени.
- Аутсорсинговая безопасность означает, что за эти задачи отвечает внешний провайдер — обычно MSP или MSSP.
- Гибридная схема распределяет работу между DIY и аутсорсингом.
Вам не обязательно передавать всё. Компания может отдать на аутсорсинг одну задачу — например ежегодную проверку безопасности или помощь после атаки — и сохранять остальное в управлении собственных сотрудников.
- Многие небольшие компании способны обеспечить повседневную защиту собственными силами: достаточно защитного ПО, назначенных ответственных за задачи и регулярных проверок.
- Запуск и поддержка собственного защитного ПО не всегда требует найма поставщика управляемых услуг.
- Поставщик управляемых услуг безопасности (MSSP) специализируется на защите, тогда как MSP в основном занимается повседневной IT-поддержкой.
- Аутсорсинг добавляет экспертизу и постоянный мониторинг, но ответственность за доступы, обучение персонала и данные клиентов остаётся за бизнесом.
- Стоимость аутсорсинга обычно зависит от размера компании, количества устройств, набора услуг, уровня поддержки и сложности вашей IT инфраструктуры.
- В гибридной схеме сотрудники выполняют рутинные задачи, а внешние специалисты — аудиты и реагирование на серьёзные инциденты.
Могут ли малые компании самостоятельно управлять кибербезопасностью?
Многие малые предприятия поддерживают собственную информационную безопасность без штатного специалиста. Это работает для простой инфраструктуры: несколько ноутбуков, облачная почта и отсутствие серверов на месте.
Что требуется для DIY кибербезопасности?
Чтобы управлять кибербезопасностью собственными силами, обычно нужен сотрудник с базовыми техническими навыками, выделенное время на задачи по безопасности, назначенные ответственные за каждую задачу и защитное ПО, охватывающее все рабочие устройства компании.
Небольшие команды часто пренебрегают назначением ответственных, и задачи без владельца остаются незавершёнными. Для каждой операции нужно понимать, кто ставит обновления, кто создаёт аккаунты и кто обрабатывает оповещения.
Многие бизнес‑решения по безопасности позволяют управлять защитой через централизованную панель управления. Это упрощает проверку состояния устройств, установку обновлений и настройку параметров без ручной работы по каждому компьютеру.
В чём слабые стороны DIY кибербезопасности?
DIY кибербезопасность может не хватать по части экспертизы и доступности. Небольшой штат может не распознать тщательно скрытую атаку или локализовать распространение программ‑вымогателей, а оповещения ночью и в выходные могут остаться неотсмотренными.
Ответственный за безопасность часто выполняет и другие функции. Если он в отпуске, оповещение может быть замечено через несколько дней. При серьёзном инциденте у него может не оказаться навыков для выяснения объёма компрометации и подготовки уведомлений для клиентов или регуляторов.
Какие задачи по кибербезопасности малые компании могут выполнять самостоятельно?
Большинство небольших компаний может самостоятельно справляться с повседневной защитой устройств, безопасностью учётных записей, обучением персонала по фишингу и организацией резервных копий. Эти задачи следуют установленным процедурам, и бизнес‑ПО частично автоматизирует их: от плановых сканирований до раздачи обновлений.
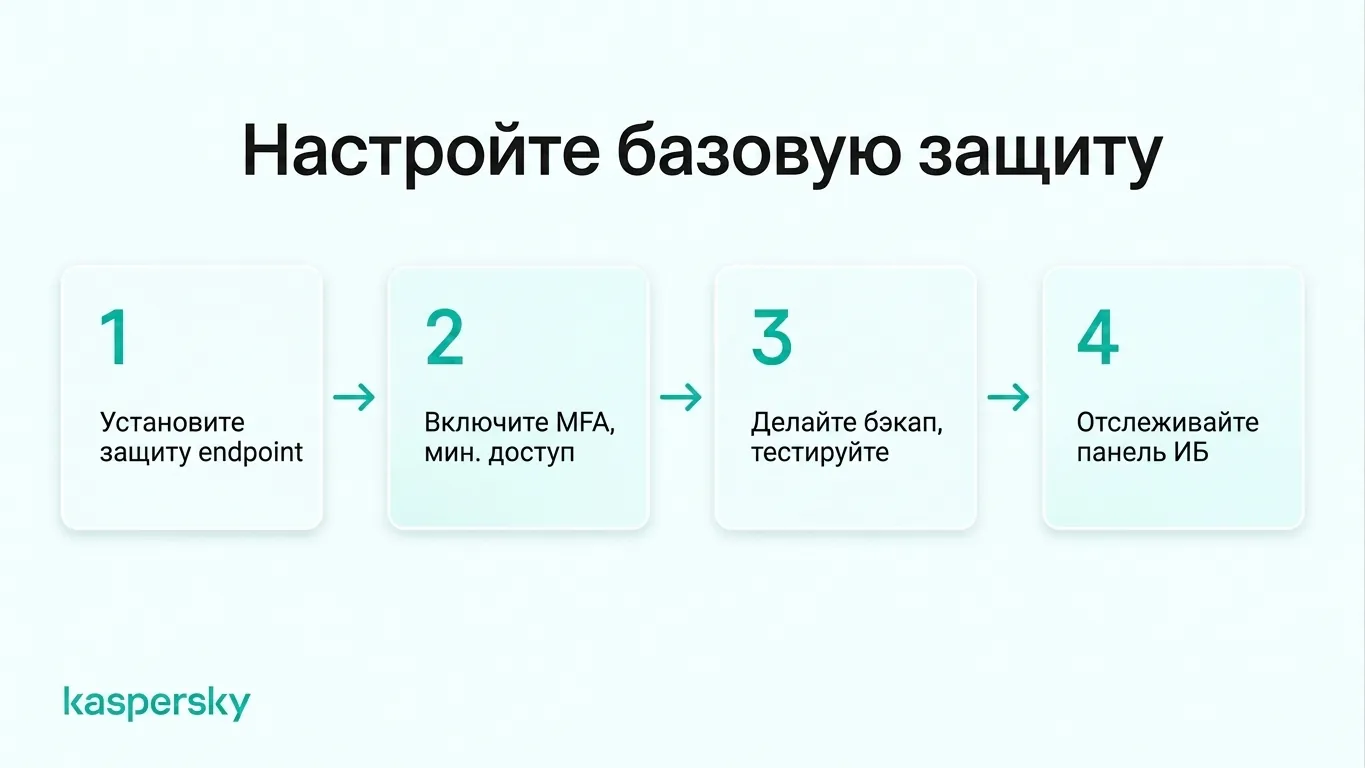
Малый бизнес обычно покрывает базовые потребности, следуя этим четырём шагам:
- Установите защитное ПО (Ссылка на пробную версию Small Office Security) на каждый компьютер и телефон. Оно блокирует известные образцы вредоносных программ, помечает рискованные загрузки и предупреждает о фишинговых сайтах. Включите автоматические обновления — многие атаки эксплуатируют уже закрытые уязвимости. Если сотрудники используют личные телефоны для работы, определите, какие устройства допускаются к корпоративным данным.
- Включите многофакторную аутентификацию (MFA) для почты, банков и облачных приложений. Похищенный пароль в этом случае вряд ли даст доступ. Предоставляйте сотрудникам только те права, которые нужны по роли, и лишайте доступа в последний рабочий день. Краткое освежающее занятие по фишингу раз в год‑два помогает персоналу замечать наиболее распространённые угрозы.
- Настройте процедуру резервного копирования и проверяйте её работоспособность. Храните как минимум одну копию офлайн или вне основного сетевого окружения и тестируйте восстановление каждые несколько месяцев. Затем составьте одностраничный план действий на случай кражи ноутбука или атаки программой‑вымогателем: кто звонит, что отключать и где находятся резервные копии.
- Следите за центральной панелью управления. Многие бизнес‑решения по безопасности предоставляют панель для проверки защиты устройств, управления обновлениями и просмотра оповещений. Регулярно проверяйте отчёты, неудачные обновления и истечение лицензий, но критические предупреждения должны разбирать как можно быстрее, а не во время еженедельной проверки.
Независимые тесты и награды ведущих лабораторий отрасли.



Каковы плюсы и минусы аутсорсинга кибербезопасности?
Внешний провайдер приносит специализированные навыки, дополнительные инструменты защиты, снижает нагрузку на сотрудников и даёт уверенность, что безопасность ведут профессионалы. Минусы — зависимость от провайдера, меньше прямого контроля и возможные пробелы в зонте контракта.
Аналитики поставщика управляемых услуг безопасности обрабатывают инциденты нескольких организаций и могут распознать угрозы, с которыми внутренний персонал ещё не сталкивался. Некоторые провайдеры также предлагают непрерывный мониторинг и возможности реагирования на инциденты, которые малому бизнесу трудно поддерживать самостоятельно. Поэтому аутсорсинг безопасности может снизить потребность в найме штатных специалистов.
Однако, передав управление провайдеру, вы зависите от его сотрудников, времени реакции и принимаемых решений, а качество сервиса варьируется. Обязательно проверьте договор: например, провайдер, который обслуживает ваши ноутбуки, может не покрывать облачные учётные записи с данными клиентов.
Сравнение внутренней безопасности и аутсорсинга:
|
Фактор |
DIY (внутренний) |
Аутсорсинг |
|
Экспертиза |
Ограничена знаниями вашего персонала |
Доступ к экспертам по безопасности в зависимости от провайдера |
|
Гибкость |
Вы можете менять инструменты и процедуры по своему усмотрению |
Изменения могут требовать согласования с провайдером или обновления контракта |
|
Административная нагрузка |
Еженедельное время сотрудников на задачи |
Меньше рутинной работы, но нужно время на управление провайдером |
|
Контроль |
Прямой контроль над настройками и доступами |
Разделённый контроль в зависимости от условий договора |
|
Доступность |
Чаще в рабочие часы |
Может включать круглосуточный мониторинг в зависимости от тарифного плана |
Аутсорсинг также требует внутренней координации. У вашей компании должен быть сотрудник, который проверяет работу провайдера, утверждает важные решения по безопасности и координирует действия при инциденте.
Сколько стоит аутсорсинг кибербезопасности по сравнению с DIY?
DIY подход обычно включает подписки на ПО и рабочее время сотрудников, тогда как аутсорсинг добавляет оплату провайдера, но снижает внутреннюю нагрузку. Что дешевле, зависит от размера бизнеса, числа устройств, требований к безопасности и набора услуг..
Провайдеры обычно берут ежемесячную плату за устройство или за пользователя, но две фирмы одинакового размера могут получить разные предложения. План, покрывающий только обновления и антивирус, обычно стоит дешевле, чем план с круглосуточным мониторингом и реагированием. Дополнительные офисы, удалённые сотрудники и локальные серверы увеличивают расходы, поэтому универсального прайс‑листа не существует.
DIY экономит плату провайдера, но часы сотрудников, потраченные на безопасность, тоже обходятся бизнесу, поскольку это время вычитается из другой работы.
|
Статья расходов |
DIY |
Аутсорсинг |
|
Повторяющиеся платежи |
Лицензии на защитное ПО |
Ежемесячная оплата MSP или MSSP, часто за устройство или пользователя |
|
Внедрение |
Часы сотрудников на установку и настройку |
Плата за онбординг, плюс время персонала на передачу дел |
|
Текущая администрация |
Часы сотрудников на обновления, оповещения и проверки |
Время сотрудников на обзор отчётов и управление провайдером |
|
Реагирование на инциденты |
Привлечение специалистов по мере необходимости |
Входит в договор или оплачивается отдельно в зависимости от условий |
|
Разовые работы специалистов |
Аудиты и оценки покупаются при необходимости |
Иногда включены, иногда оплачиваются отдельно |
Чтобы сравнить варианты честно, сначала перечислите, что вам нужно защитить: устройства, учётные записи и данные. Отметьте, какие задачи команда может выполнить, и запросите коммерческие предложения для оставшихся работ. Затем сложите годовые расходы на ПО, время сотрудников и оплату провайдера для каждого варианта.
Когда малому бизнесу стоит выбрать аутсорсинг кибербезопасности?
Провайдер имеет смысл, когда инфраструктура требует навыков или часов работы больше, чем может выделить команда. Многие компании без штатного специалиста по IT предпочитают сохранять часть задач внутри.
В каких ситуациях нужна внешняя экспертиза?
Внешняя помощь чаще нужна при сложной инфраструктуре, когда отраслевые правила накладывают требования к контролям безопасности, логированию или тестированию, или при серьёзном инциденте, например программе‑вымогателе (ransomware) или утечке данных, когда требуется специализированная помощь для локализации проблемы.
Медицинская практика с данными пациентов или онлайн‑магазин, принимающий банковские карты, могут сталкиваться с требованиями к контролям, логированию и тестированию. При атаке специалист по реагированию поможет локализовать ущерб, сохранить доказательства и определить объём доступа к данным. Многие малые команды не обладают такими навыками и не готовы эффективно реагировать самостоятельно.
Как принять решение между DIY и аутсорсингом?
Сравните возможности вашей команды с потребностями бизнеса: какие навыки и часы требуются, какие нормативы применимы и каков бюджет. Сохраняйте в управлении то, что сотрудники могут покрыть, и запросите предложения на остальной объём работ.
Задайте себе вопросы:
- Есть ли у кого‑то в штате навыки настройки защитного ПО, чтения оповещений и распознавания аномалий?
- Есть ли у этого человека несколько часов в неделю, выделённых на безопасность, защищённых от других обязанностей?
- Управляете ли вы собственными серверами, несколькими площадками или большой удалённой командой?
- Ожидают ли клиенты, страховщики или регуляторы определённых мер или регулярных проверок?
- Будет ли провайдер стоить дешевле, чем потраченное сотрудниками время?
Если у вашей команды есть навыки и время для повседневной защиты, DIY может быть достаточен. Если нужна помощь по отдельным задачам, гибридный подход даст экспертизу без подписки на полный сервис. Постоянный аутсорсинг оправдан, если требования к безопасности систематически превышают возможности или доступность вашей команды.
Примеры для малого бизнеса
Бухгалтерская фирма
Четырёхчленная фирма работает на ноутбуках, использует облачную почту и общий диск, без серверов на месте. Один партнёр тратит час в пятницу на проверку панели управления и подтверждение выполнения резервного копирования. С защитным ПО и многофакторной аутентификацией на каждом аккаунте внешняя помощь может быть не нужна.
Архитектурное бюро
Пятнадцатичленная команда поддерживает собственный файловый сервер, а несколько сотрудников работают удалённо и подключаются к нему. В офисе менеджер выполняет ежедневные проверки, но никто не проверял, как сотрудники подключаются к серверу. Специалист мог бы раз в год оценить настройки безопасности и выявить пробелы, без необходимости подписывать ежемесячный контракт.
Онлайн‑ритейлер
Ритейлер с 40 сотрудниками принимает банковские карты и использует несколько облачных систем. Защитное ПО генерирует больше оповещений, чем двухчленная команда IT успевает обрабатывать, и магазин должен работать круглосуточно. В этом случае управляемая кибербезопасность для малого бизнеса становится практичным выбором: она обеспечивает постоянный мониторинг и реагирование.
Могут ли малые компании объединять DIY и аутсорсинг?
Малые компании могут использовать гибридную модель: сотрудники выполняют рутинные задачи — обновления, учётные записи и бэкапы, а внешние специалисты берут на себя мониторинг, реагирование и проверки.
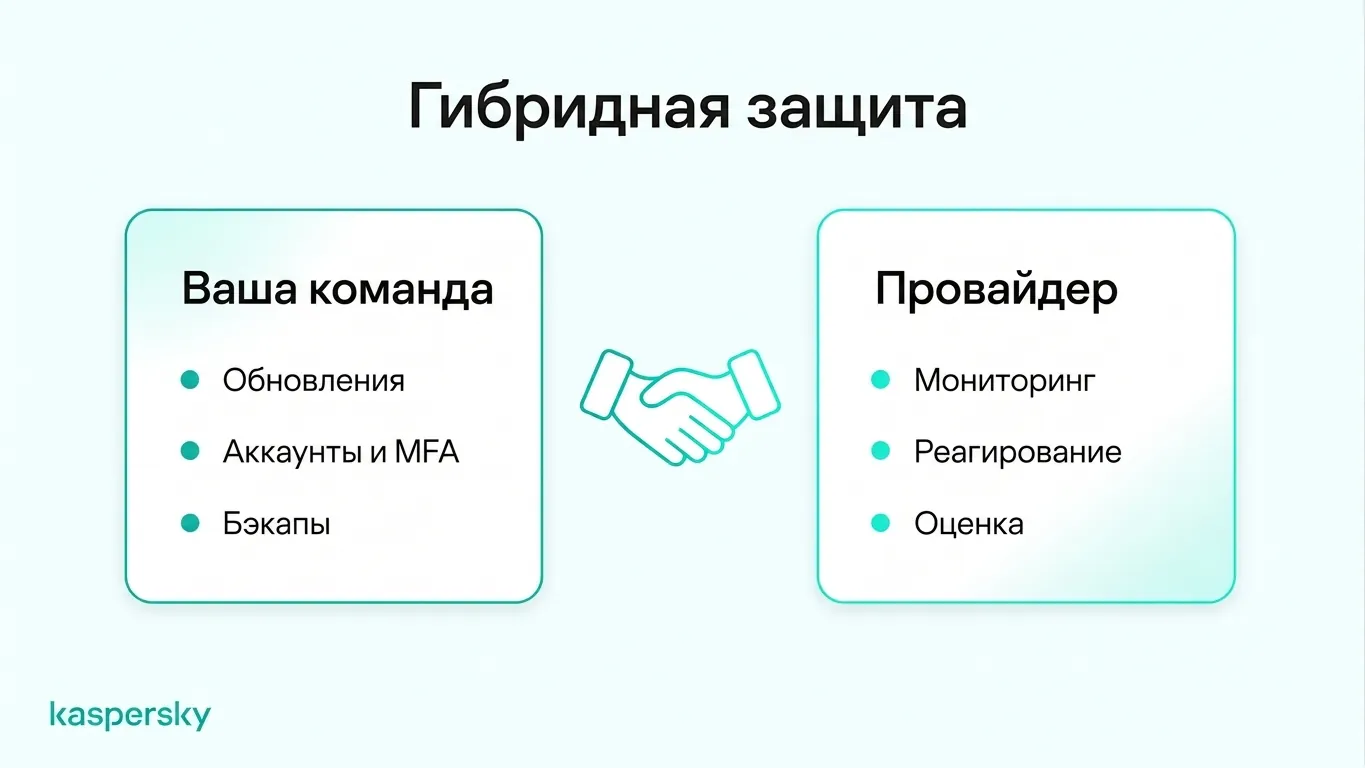
Договоритесь, кто за что отвечает, до подписания контракта. В нём должно быть перечислено, какие устройства и учётные записи покрывает провайдер, а какие остаются за вашими сотрудниками. Также укажите, кто кого уведомляет при эскалации оповещений и оговорите сроки реакции провайдера.
Если вы уже платите MSP, используйте ту же схему разделения работ при проверке контракта. Перечислите оплачиваемые вами услуги и отметьте, какие из них реально используются. Определите задачи, которые персонал мог бы выполнять самостоятельно, и ищите пробелы, например телефоны сотрудников или новые устройства, которые провайдер не покрывает. Полезно спросить, как провайдер отчитывается по управлению аутсорсингом IT, чтобы видеть, что он делает ежемесячно.
Полезные статьи:
- Как упростить безопасность для компаний без команды по IT
- Полное руководство по кибербезопасности для малого бизнеса
- Безопасность электронной почты для малого бизнеса
- В чём основные отличия EDR и антивируса?
Рекомендуемые продукты:
- Kaspersky Small Office Security
- Скачать пробную версию Kaspersky Small Office Security
- Скачать 30‑дневную пробную версию Premium плана
FAQs
Можно ли начать с DIY кибербезопасности и позже перейти к управляемым услугам?
Да. Многие провайдеры подключают компании, которые уже ведут собственную защиту. Актуальный список устройств, учётных записей и настроек безопасности ускорит передачу, хотя некоторые провайдеры могут предложить заменить ваши существующие инструменты.
Как понять, что поставщик управляемых услуг выполняет свою работу?
Сравнивайте отчёты провайдера с уровнями сервиса в договоре, например согласованными сроками реакции. Хорошие отчёты показывают обработанные оповещения, установленные обновления и расследованные инциденты. Медленные ответы, расплывчатые сводки или отсутствующие в учёте устройства могут указывать на пробелы.
Какие обязанности по безопасности остаются за вашей компанией после аутсорсинга?
Защитa данных клиентов, управление правами сотрудников, обучение персонала и соблюдение применимых требований остаются за компанией. Передача технических задач не снимает с вас этих обязанностей, хотя у провайдера тоже могут быть юридические и договорные обязательства.
Нужен ли малому бизнесу собственный центр реагирования на инциденты?
Обычно собственный SOC не нужен. SOC — это команда, которая круглосуточно мониторит и реагирует на оповещения. Немногие малые компании могут содержать такую команду, поэтому те, кому требуется покрытие 24/7, обычно покупают его у поставщика управляемых услуг безопасности (MSSP).