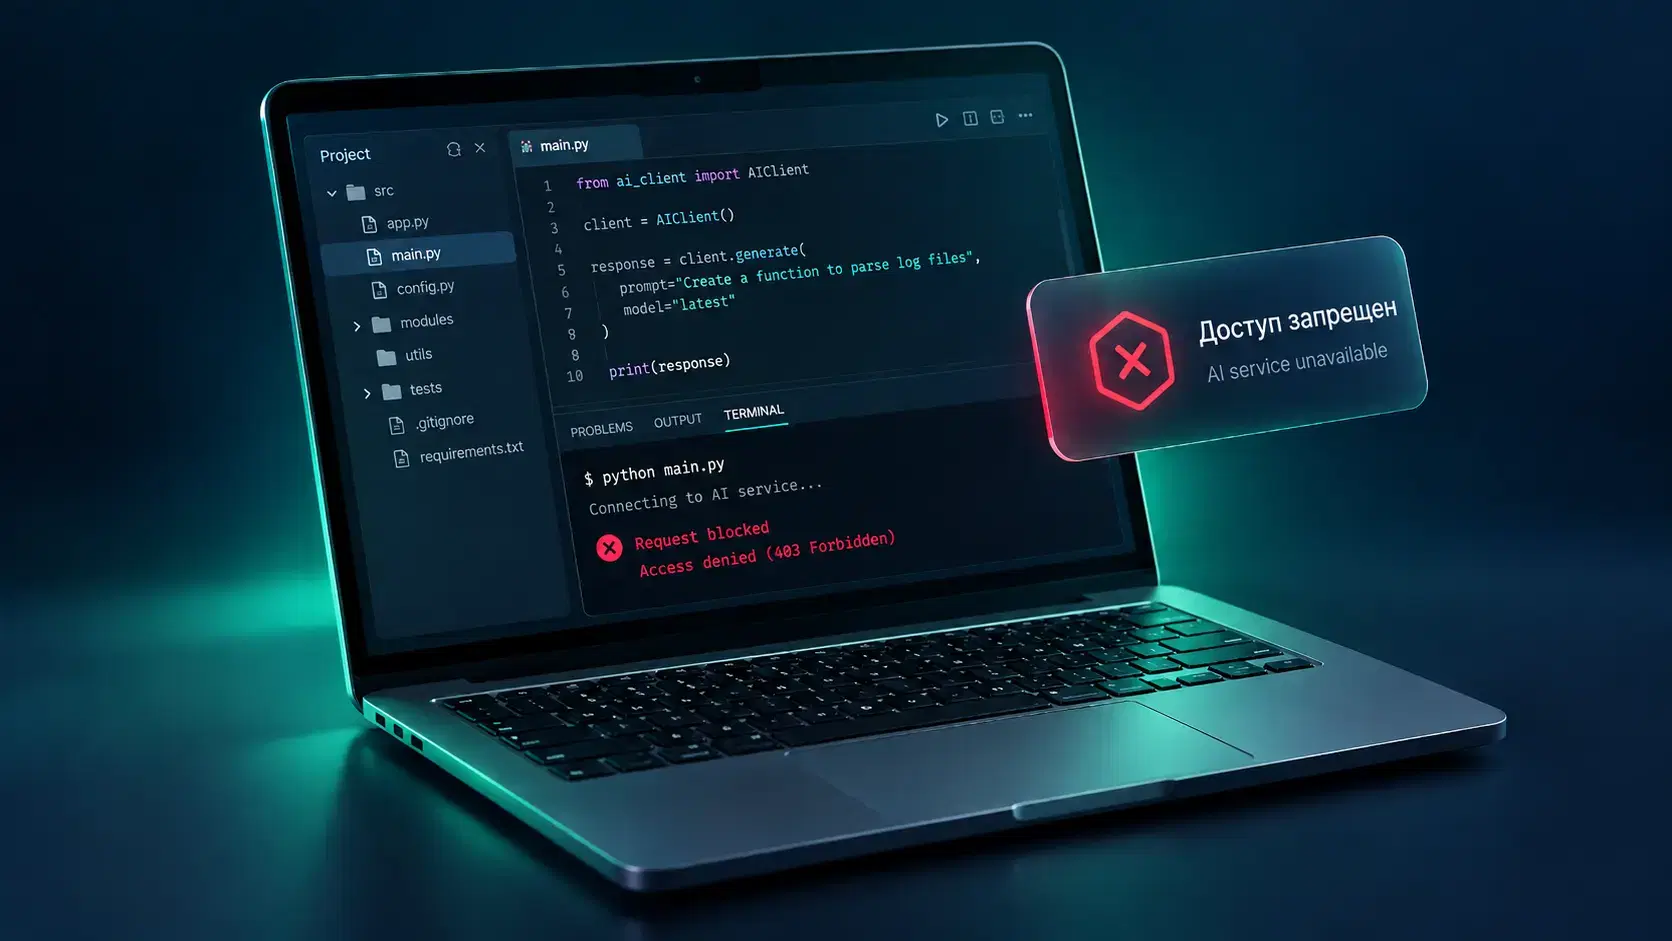
После того как SpaceX завершила покупку Cursor, сервис добавил в соглашение пункт об экспортном контроле и закрыл доступ из России. Официально компания причины не объясняла. Первые жалобы о закрытии доступа стали поступать 4 сентября 2026 года. В тексте рассказываем о причинах блокировки, даем советы по доступу и чем заменить ИИ-ассистента по программированию.
Что случилось с Cursor в России и как в этом замешан экспортный контроль США
С 4 сентября разработчики начали жаловаться, что Cursor не работает: после постановки задачи агент уходил в долгие размышления, а затем выдавал ошибку. 5 сентября сервис начал рассылать сообщения об отмене уже оплаченных подписок и возвращать деньги. В письмах сервис пишет, что активность аккаунта связана с регионом, где доступ к Cursor ограничен законодательством США.
За день до блокировки, 3 сентября, компания-разработчик сервиса Anysphere внесла в «Пользовательское соглашение» пункт об экспортном контроле. Это система ограничений на передачу определенных товаров, программного обеспечения и технологий за рубеж, введенная в США. С помощью системы правительство регулирует, какие технологии и в какие страны американские компании могут поставлять, а в какие — нет. На Россию, как и на ряд других стран, ограничения распространяются.
Блокировка аккаунта российских пользователей началась практически сразу после того, как SpaceX Илона Маска завершила сделку по покупке разработчика Cursor.
Как вернуть доступ к Cursor
После блокировки IT-специалисты начали искать способы восстановить доступ к сервису. Простая смена IP-адреса помогала не всем — Cursor продолжал возвращать сетевые ошибки или уходить долгие размышления. Пользователи могут попробовать разные варианты подключения:
- VPN-соединение. Можно попробовать подключиться через сервер в другой стране. Например, в Kaspersky Secure Connection можно вручную выбрать виртуальное местоположение в нужной стране, а не полагаться на автоматический выбор сервера. При этом VPN не гарантирует доступ к Cursor: сервис может применять дополнительные ограничения, связанные с регионом или учётной записью пользователя, независимо от используемого IP-адреса.
-
- Прокси-серверы. Еще один вариант — направлять запросы приложения через промежуточный сервер. Cursor поддерживает настройку прокси, в том числе в корпоративных сетях.
- Зарубежные серверы и новые аккаунты. Также можно попробовать работать с Cursor на удаленном сервере за пределами России или зарегистрировать новую учетную запись с иностранного IP-адреса. Но эти варианты не гарантируют стабильную работу: ограничения могут затронуть и новый аккаунт.
Оставайтесь защищённым с Kaspersky Secure Connection
Получите бесплатный доступ на 7 дней:·
- Защищает данные от перехвата злоумышленниками в общественных Wi-Fi сетях.
- Защищает от рекламного трекинга и навязчивой рекламы.
- Обеспечивает защищенное соединение для онлайн-платежей и доступа к интернет-банкингу.
- Позволяет использовать зарубежные платформы, ограничившие свои услуги для пользователей из России по собственному решению (например, ChatGPT, Netflix, Notion, Canva).
- Помогает обеспечить стабильную работу с российскими онлайн-сервисами из-за рубежа, если они недоступны в стране пребывания.
- Позволяет видеть более выгодные цены на сайтах, предлагающих разные условия в зависимости от местоположения, устройства и других характеристик пользователя.
Попробуйте бесплатно — откройте новый уровень безопасности в Интернете.
Чем заменить Cursor: отечественные, open-source и локальные модели
Российские разработчики могут воспользоваться другими ИИ-инструментами. Среди них есть отечественные сервисы, открытые китайские модели и варианты для локального запуска.
Отечественные решения. У Сбера есть GigaCode: помимо автодополнения кода в среде разработки, у него появился GigaCode CLI — мультиагентный инструмент, который запускает задачи из терминала, пишет тесты, рефакторит код и ищет уязвимости. Его можно развернуть внутри периметра компании. У Яндекса есть SourceCraft Code Assistant с агентским режимом и консольное приложение SourceCraft CLI, которое работает на моделях Yandex AI Studio. Обратите внимание, что о защите данных в обоих случаях заявляют сами компании, поэтому условия обработки кода стоит уточнить до внедрения.
Китайские модели с открытыми весами. Альтернативой могут стать Qwen3-Coder от Alibaba и DeepSeek V4. Qwen3-Coder специально обучена работе с кодом, а новая версия Qwen3-Coder-Next рассчитана на агентные сценарии. DeepSeek V4 вышла в апреле 2026 года в двух вариантах — Pro и Flash — и распространяется по лицензии MIT, то есть её можно использовать в коммерческих проектах и разворачивать на своих серверах.
Локальные модели. Еще один вариант — установить ИИ-модель на собственный компьютер или сервер. Это позволяет работать без постоянного обращения к стороннему облачному сервису и лучше контролировать передачу исходного кода. Требования к оборудованию сильно зависят от модели. Для Qwen3-Coder 30B-A3B в сжатом виде достаточно видеокарты с 24 ГБ памяти. Для Qwen3-Coder-Next в 4-битной версии рекомендуют около 46 ГБ памяти, а крупные модели вроде DeepSeek V4-Pro требуют серверных конфигураций с несколькими графическими ускорителями и обходятся дорого.
ИИ уже стал неотъемлемой частью разработки
ИИ-ассистенты и агенты постепенно становятся стандартными инструментами разработчиков. Согласно исследованию JetBrains, в январе 2026 года 90% опрошенных разработчиков регулярно использовали ИИ для программирования, а 74% — специализированные инструменты, включая ИИ-редакторы, ассистенты и агенты.
При этом разработчики пока не готовы полностью доверять искусственному интеллекту. По данным опроса Stack Overflow за 2025 год, 46% респондентов не доверяли точности ответов ИИ. Поэтому, несмотря на распространение таких инструментов, проверка сгенерированного кода и ответственность за его качество по-прежнему остаются за человеком.
Риски использования сторонних ИИ-моделей
Главный риск использования сторонних ИИ-моделей — возможная передача конфиденциальной информации на серверы внешних компаний. Например, разработчик может отправить ИИ фрагмент исходного кода, содержащий коммерческую тайну, персональные данные клиентов или ключи доступа к корпоративным системам. Если такая передача не согласована с работодателем, она может нарушать внутреннюю политику информационной безопасности компании.
Чтобы снизить риски, разработчикам стоит использовать ИИ-инструменты, одобренные работодателем. Если для работы необходимо обратиться к сторонней модели, предварительно следует удалить из запроса персональные данные, пароли, токены и другую конфиденциальную информацию. При этом даже обезличенный код может содержать коммерческую тайну, поэтому его передачу также необходимо сверять с правилами компании.
Международная некоммерческая организация OWASP, которая занимается вопросами безопасности программного обеспечения, предупреждает: ИИ-ассистенты для программирования могут передавать внешним сервисам не только запросы пользователей, но и содержимое открытых файлов, структуру проекта и другие данные. Поэтому перед использованием таких инструментов важно проверить, к какой информации они получают доступ.
Главное для разработчиков
Блокировка Cursor — не катастрофа для разработки. Компаниям не стоит выстраивать рабочие процессы вокруг одного ИИ-инструмента: лучше заранее предусмотреть альтернативы и возможность быстро переключаться между ними.
При этом исходный код, история изменений и документация должны оставаться под контролем компании, а не зависеть от доступности конкретного сервиса. Для этого важно соблюдать базовые правила ИБ: использовать собственные или корпоративные репозитории, а также регулярно создавать резервные копии данных.
В конечном счёте ИИ-ассистенты должны ускорять разработку, а не превращаться в критическую зависимость, без которой команда не может продолжать работу.
Полезные статьи
- Что такое корпоративный VPN
- Как ИИ и машинное обучение в кибербезопасности формируют будущее
- ИИ и кибербезопасность: какова цена прогресса?
Рекомендуемые продукты