Что такое безопасность мобильных приложений?
Безопасность мобильных приложений — это практика защиты мобильных приложений, данных, которыми они оперируют, и сервисов, к которым они подключаются, от несанкционированного доступа, злоупотреблений и кибератак.
Это важно, потому что мобильные приложения часто используются для чувствительных задач: банковских операций, покупок, обмена сообщениями и доступа к корпоративным системам. Уязвимость в приложении может раскрыть персональные данные, учётные данные, платёжную информацию или корпоративные документы.
Безопасность приложений отличается от безопасности устройства, которая направлена на защиту самого телефона или планшета. Это также не то же самое, что конфиденциальность приложения — вопрос о том, как собирается и передаётся персональная информация.
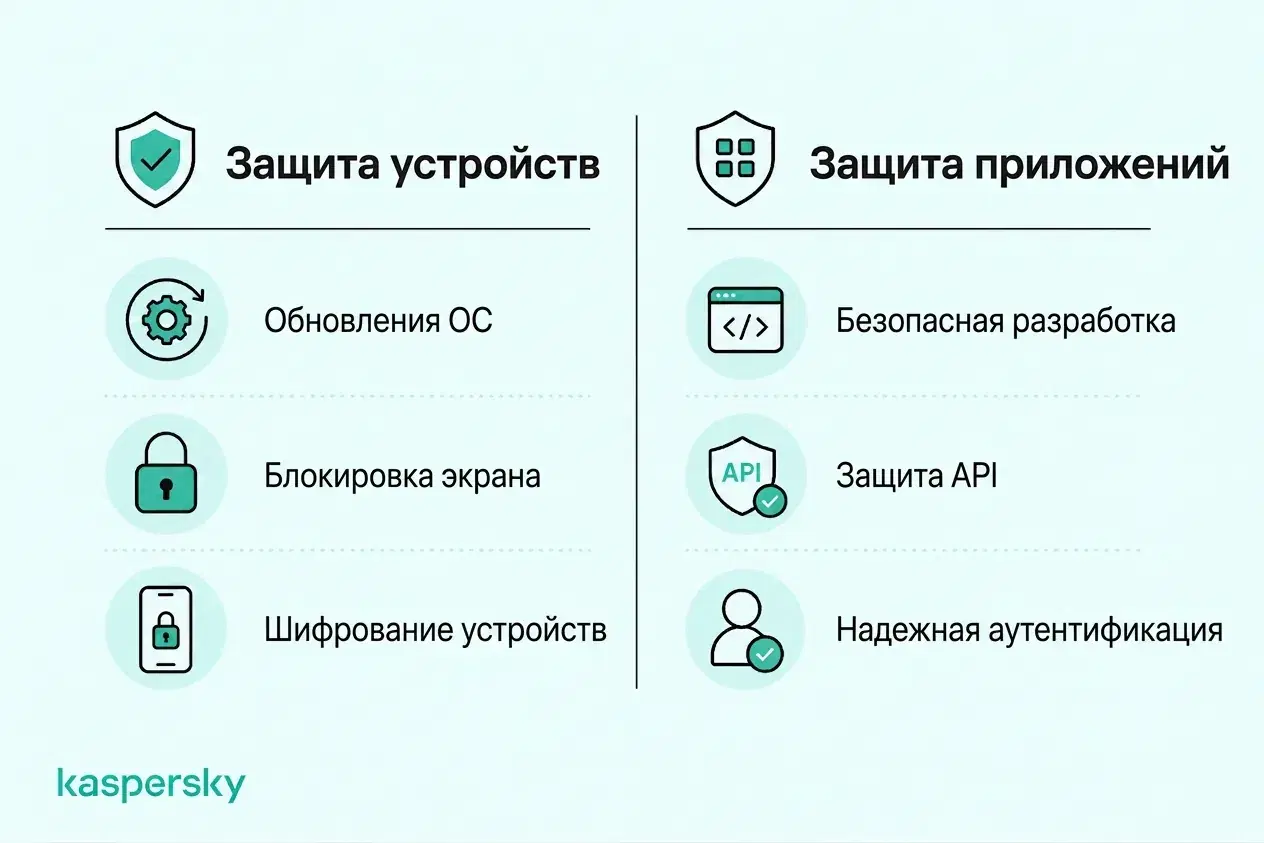
Ответственность распределяется: разработчики должны создавать и тестировать безопасные приложения, организации — управлять доступом и защищать подключённые системы, а пользователи — обновлять приложения и защищать аккаунты и данные.
- Безопасность мобильных приложений защищает сами приложения, данные пользователей и сервисы, к которым эти приложения подключаются.
- Распространённые риски: небезопасное хранение данных, слабая аутентификация, уязвимые APIs, вредоносные приложения и устаревшие компоненты.
- За безопасность на этапе разработки отвечают разработчики: проектирование, кодирование, тестирование и поддержка.
- Пользователи могут снизить риск: устанавливайте доверенные приложения, проверяйте права, своевременно обновляйте ПО и защищайте учётные записи.
- Бизнес должен контролировать доступ к корпоративным приложениям и данным, особенно на устройствах сотрудников и на BYOD устройствах.
- Безопасность мобильных приложений связана с безопасностью устройства и конфиденциальностью, но это разные понятия.
Какие самые распространённые угрозы и уязвимости для мобильных приложений?
Уязвимость — это слабое место в приложении или в поддерживающих его системах. Методы атак — способы эксплуатации этих слабостей. Последствия варьируются от утечки данных до немедленных финансовых потерь.
Распространённые риски затрагивают и Android, и iOS-приложения и перекрываются с проблемами, отмеченными в OWASP Mobile Top 10, включая небезопасную обработку данных, слабую аутентификацию, уязвимую коммуникацию и ненадёжные компоненты. Эти слабости могут повлиять на банковские и торговые приложения, мессенджеры и корпоративное ПО.
Небезопасное хранение данных и обмен информацией
Чувствительная информация может быть раскрыта, если приложение хранит её небезопасно на устройстве, передаёт по слабо защищённым каналам или опирается на уязвимые APIs.
Это ставит под угрозу персональные данные, учётные записи, платёжную информацию и корпоративные данные. Ненадёжное банковское приложение может раскрыть детали транзакций, а уязвимое бизнес‑приложение — утечь клиентские записи или конфиденциальные документы.
Слабая аутентификация и контроль доступа
Неправильная аутентификация, ненадёжная обработка сессий и слабые полномочия позволяют злоумышленникам получить доступ к аккаунтам или данным, к которым они не должны иметь доступ.
Возможные последствия: захват аккаунта, эскалация привилегий или доступ к данным другого пользователя. В торговом приложении это может раскрыть сохранённые платёжные реквизиты; в корпоративном — дать неавторизованному пользователю доступ к внутренним записям или административным функциям.
Вредоносное ПО, подмена и реверс‑инжиниринг
Мобильные угрозы включают вредоносные приложения, шпионское ПО, банковские трояны и поддельные версии легитимных приложений. Они нацелены на кражу учётных данных, слежку за активностью или перенаправление платежей.
Реверс‑инжиниринг — анализ кода или поведения приложения, чтобы понять его устройство. Хотя это может служить законному исследованию безопасности, злоумышленники используют его для поиска уязвимостей и обхода защит. Подмена приложения — несанкционированные изменения, которые меняют функциональность, подрывают контроль безопасности или облегчают мошенничество. Даже легитимные приложения могут содержать уязвимости, которые атакующие используют в своих целях.
Устаревшее ПО и уязвимые компоненты
Приложения часто зависят от сторонних SDKs, библиотек и других компонентов. Если они устарели или небезопасны, они привносят слабости, даже когда собственный код приложения хорошо проработан.
Необновлённые приложения и неподдерживаемые компоненты особенно опасны — известные уязвимости остаются эксплуатируемыми. Проблемы в цепочке поставок ПО также могут повлиять на множество приложений одновременно, если они используют один и тот же уязвимый сторонний компонент.
Что должно входить в чек‑лист по безопасности мобильного приложения?
Чек‑лист по безопасности мобильного приложения должен охватывать пять ключевых областей: архитектура и права, аутентификация и авторизация, хранение данных и конфиденциальность, сетевая коммуникация и APIs, а также целостность приложения и тестирование.
Эти меры нужно учитывать на всех этапах разработки и поддержки приложения. Разработчики и организации, предоставляющие мобильные сервисы, должны внедрять их, опираясь на стандарты вроде OWASP Mobile Application Security Verification Standard (MASVS) и рекомендации для Android и iOS.
Безопасная архитектура и права
Приложения должны следовать принципу минимально необходимых привилегий. Предоставляйте компонентам и сервисам только тот доступ, который им действительно нужен.
Разработчикам следует избегать захардкоженных паролей, ключей API и других секретов, минимизировать излишнее раскрытие чувствительной информации. Сторонние SDKs и зависимости нужно проверять на уязвимости в течение всего жизненного цикла; архитектура приложения должна ограничивать последствия компрометации одного компонента.
Аутентификация и авторизация
Аутентификация должна надёжно подтверждать пользователей, а авторизация — контролировать, к чему каждый пользователь имеет доступ. Важные решения по доступу следует применять на сервере, а не полагаться только на мобильное приложение.
Приложения должны поддерживать соответствующую MFA и безопасные процедуры восстановления учётной записи. Токены аутентификации нужно защищать через безопасное хранение и аккуратное управление сессиями, чтобы пользователи не получали доступа вне своих прав.
Безопасное хранение данных и конфиденциальность
Шифрование в мобильных приложениях помогает защитить чувствительную информацию, хранящуюся на устройствах и в бекендах. В сочетании с корректными контролями доступа и управлением ключами, шифрование снижает риск несанкционированного раскрытия данных.
Android Keystore может надёжно хранить криптографические ключи на устройствах Android. iOS Keychain обеспечивает защищённое хранение учётных данных и небольших фрагментов чувствительной информации. Однако это не повод хранить больше данных, чем необходимо.
Приложения также должны минимизировать сбор и хранение лишней информации, а также предотвращать появление чувствительных данных в логах, резервных копиях, уведомлениях или открытых интерфейсах.
Безопасная сетевая коммуникация и APIs
Связь между приложением и сервером должна использовать HTTPS с корректно настроенными TLS.
APIs должны требовать безопасной аутентификации и авторизации и валидировать запросы на сервере. Для приложений с повышенным риском могут потребоваться дополнительные защиты от перехвата или подмены, но чувствительные данные никогда не должны передаваться через небезопасные каналы.
Целостность приложения и тестирование безопасности
Механизмы контроля целостности помогают обнаруживать или препятствовать несанкционированным изменениям, а тестирование безопасности мобильных приложений выявляет уязвимости до того, как ими смогут воспользоваться злоумышленники. Вместе эти меры помогают разработчикам снижать риски на протяжении всего жизненного цикла приложения.
Обфускация кода, проверки целостности и runtime‑защита усложняют реверс‑инжиниринг и подмену. Тем не менее это не гарантирует полной невосприимчивости приложения к атакам.
Тестирование должно быть встроено в процесс разработки, а не откладываться до выпуска. Это может включать:
- SAST: проверку исходного кода или бинарников на наличие уязвимостей.
- DAST: тестирование работающего приложения на предмет эксплуатируемого поведения.
- Оценки уязвимостей: выявление и приоритизация известных слабостей.
- Тесты на проникновение: моделирование реалистичных атак, чтобы проверить, могут ли уязвимости быть использованы на практике.
Тестирование следует повторять после значительных изменений в приложении и по мере появления новых угроз или уязвимостей.
|
Область безопасности |
Ключевые проверочные вопросы |
|
Архитектура и права |
Приложение следует принципу минимальных привилегий? Проходят ли сторонние зависимости проверку на уязвимости? |
|
Аутентификация и авторизация |
Надёжно ли проверяются пользователи? Применяются ли правила доступа на сервере? |
|
Хранение данных и конфиденциальность |
Защищена ли чувствительная информация при хранении? Избегается ли лишний сбор данных? |
|
Сетевые коммуникации |
Шифруются ли соединения приложения с сервером? Корректно ли защищены APIs? |
|
Целостность приложения и тестирование |
Защищено ли приложение от релевантных рисков подмены? Проводится ли регулярное тестирование безопасности? |
Как улучшить безопасность мобильных приложений?
Безопасность мобильных приложений зависит от того, как приложения разрабатываются и как ими пользуются. Разработчики отвечают за безопасное проектирование, кодирование, тестирование и защиту бекенда, а пользователи и организации могут снизить риски через осознанный выбор приложений, защиту аккаунтов, управление правами и контроль устройств.
Программные средства безопасности добавляют ещё один уровень защиты от некоторых угроз, таких как вредоносное ПО, фишинг и вредоносные ссылки, но они не исправят небезопасный код приложения или уязвимости в бекенде поставщика услуг.
Рекомендации по безопасности мобильных приложений для частных пользователей
- Скачивайте приложения из доверенных источников: отдавайте предпочтение известным магазинами приложений, проверяйте разработчика и осторожно относитесь к незнакомым APK файлам или ссылкам на установку.
- Проверяйте права: ограничивайте ненужный доступ к геолокации, контактам, камере, микрофону и другой чувствительной информации.
- Держите приложения в актуальном состоянии: своевременно устанавливайте обновления приложений и ОС, удаляйте неиспользуемые или неподдерживаемые приложения.
- Защищайте учётные записи: используйте уникальные пароли, менеджер паролей и MFA там, где это доступно.
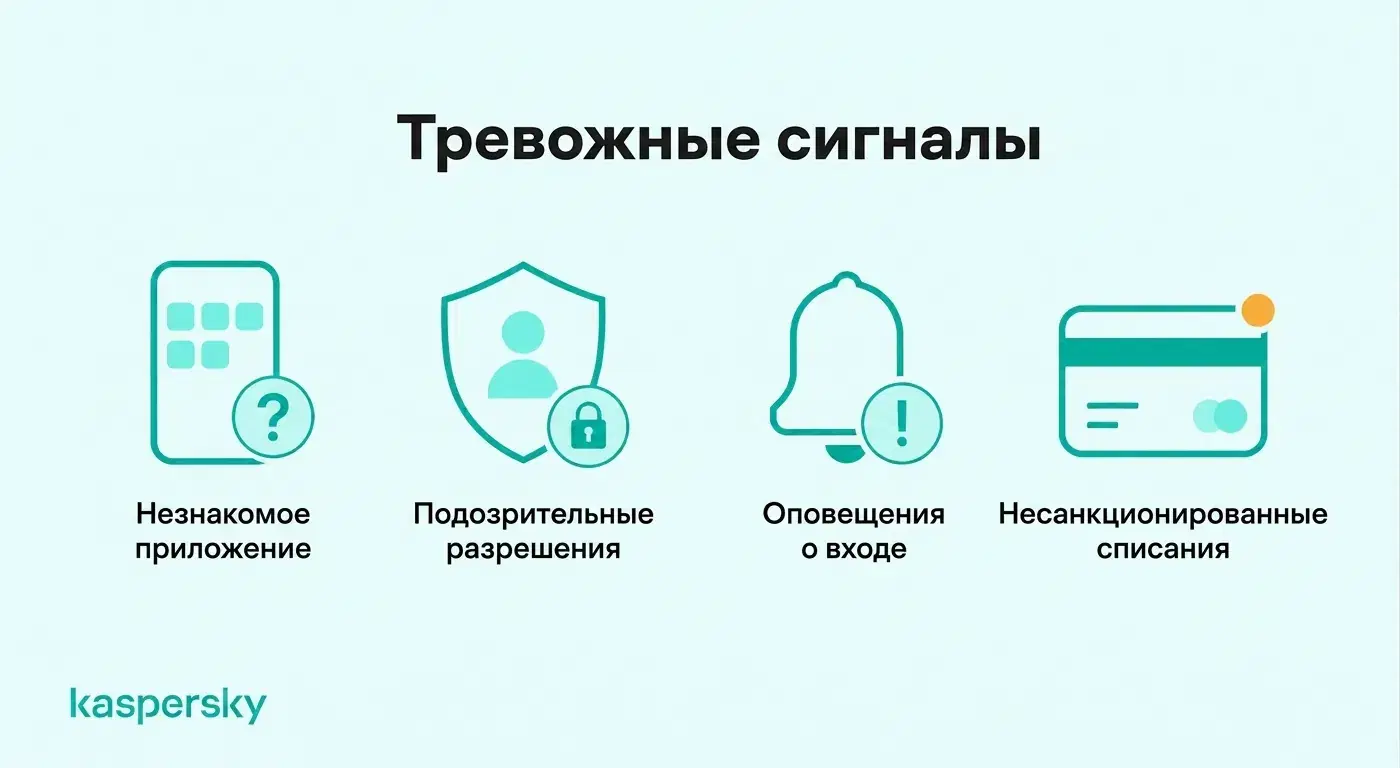
- Следите за подозрительным поведением: проверяйте незнакомые приложения, неожиданные запросы прав, необычные уведомления о входе или несанкционированную активность в учётных записях.
- Используйте подходящее ПО безопасности: выбирайте проверенные решения для мобильной защиты, которые помогают обнаруживать вредоносные приложения, фишинговые попытки и опасные ссылки, в зависимости от устройства и поддерживаемых функций.
Независимо протестировано и отмечено наградами ведущих лабораторий отрасли.
Рекомендации по безопасности мобильных приложений для малого бизнеса
Малому бизнесу стоит сочетать обучение сотрудников с контролем, какие мобильные приложения имеют доступ к корпоративной информации.
- Контролируйте использование приложений: определите, какие приложения разрешены для доступа к бизнес‑системам и данным.
- Защищайте бизнес‑аккаунты: требуйте соответствующей MFA и ограничивайте права сотрудников в соответствии с их обязанностями.
- Управляйте мобильными рисками: задайте минимальные требования к безопасности для как корпоративных, так и BYOD устройств, имеющих доступ к бизнес‑приложениям.
- Защищайте корпоративную информацию: ограничивайте ненужный доступ к записям клиентов, конфиденциальным документам и подключённым облачным сервисам.
- Обучайте сотрудников: помогите персоналу распознавать вредоносные приложения, мошеннические ссылки для установки и подозрительные запросы на вход.
- Применяйте адекватные меры безопасности: сочетайте защиту конечных точек, безопасность аккаунтов, контроль доступа и повышение осведомлённости сотрудников, а не полагайтесь на одно средство защиты.
Kaspersky Small Office Security может поддержать общую кибербезопасность малого бизнеса, защищая поддерживаемые рабочие устройства и аккаунты. Признанная защита и отсутствие необходимости в собственной IT команде.
Что делать, если приложение было скомпрометировано?
Если вы подозреваете компрометацию мобильного приложения, прекратите его использование, защитите затронутые аккаунты и выясните, была ли раскрыта чувствительная информация. Быстрые действия помогут ограничить несанкционированный доступ, финансовые потери и последующий ущерб.
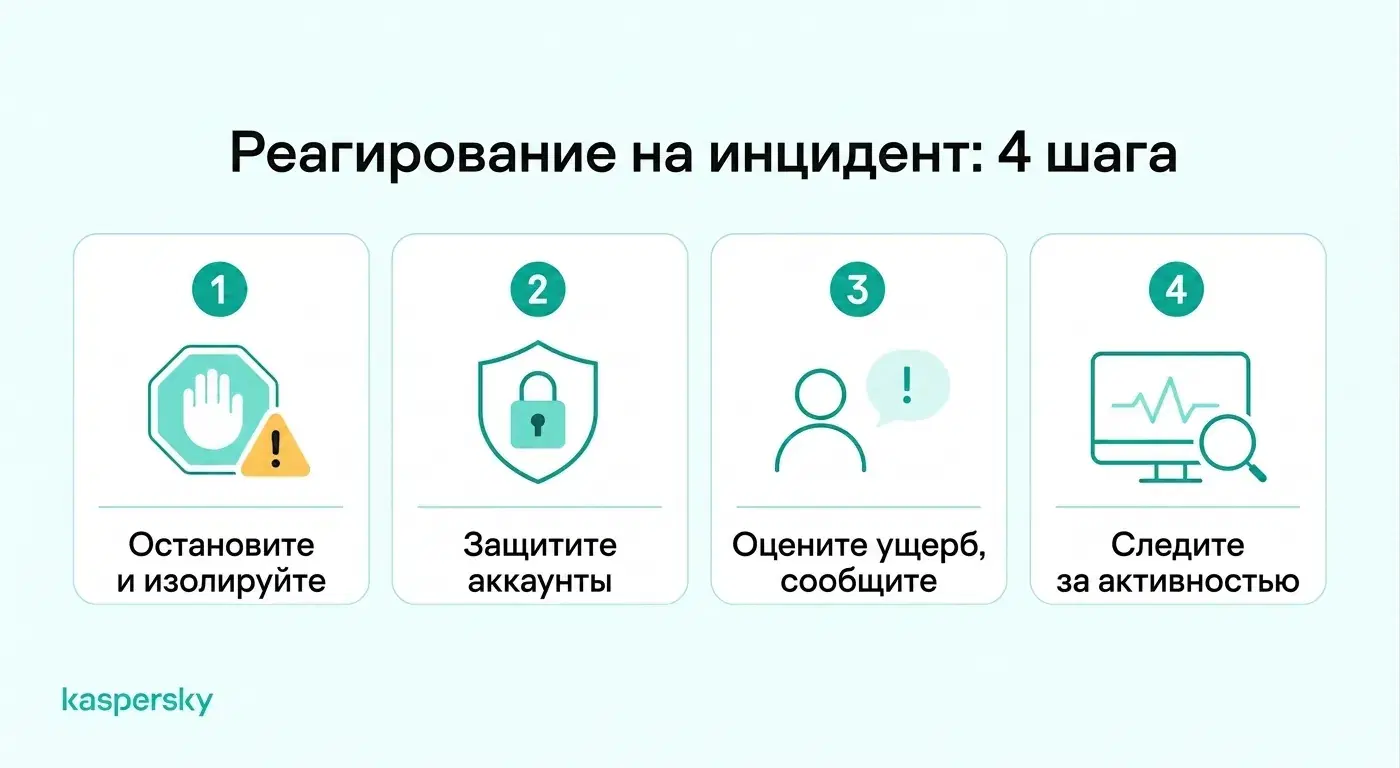
- Определите подозрительную активность: следите за незнакомыми приложениями, неожиданными запросами прав, уведомлениями о безопасности, несанкционированными транзакциями или необычной активностью в аккаунтах.
- Содержите угрозу: прекратите использование затронутого приложения. Если подозревается вредоносное ПО, при необходимости отключите устройство от интернета и удалите или изолируйте вредоносное приложение.
- Защитите аккаунты: используйте доверенное устройство для смены потенциально скомпрометированных паролей, отзыва активных сессий и включения многофакторной аутентификации.
- Проверьте, была ли информация раскрыта: установите, могли ли получить доступ к личным данным, платёжной информации, учётным данным или корпоративным записям.
- Сообщите заинтересованным сторонам: свяжитесь с банком, если под угрозой финансовая информация. Для корпоративных приложений сообщите инцидент администратору или команде безопасности IT.
- Мониторьте дальнейшие угрозы: наблюдайте за подозрительными входами, несанкционированными транзакциями и другими признаками продолжающегося компрометации.
Полезные статьи:
- Как избежать кражи данных?
- Лучшие советы по мобильной безопасности для пользователей смартфонов
- Основные советы по безопасности Android: как защитить устройство
- Ключевые отличия безопасности Android и iPhone
Рекомендуемые продукты:
- Kaspersky Premium
- Скачать бесплатную 30‑дневную пробную версию нашего плана Premium
- Kaspersky Mobile Security
FAQs
Как понять, что мобильное приложение безопасно?
Нет одного признака, который гарантировал бы безопасность приложения. Полезные индикаторы: уважаемый разработчик, регулярные обновления, разумные запросы прав, безопасные способы входа и распространение через доверенные каналы. Для приложений с повышенным риском разработчики должны следовать признанным стандартам, таким как OWASP MASVS.
Что такое мониторинг угроз мобильного приложения?
Мониторинг угроз мобильного приложения включает наблюдение за сигналами от приложения или устройства для обнаружения подозрительной активности: подмена, недействительная подпись кода, необычные запросы ключей API, бот‑активность или другие признаки атаки. Это помогает разработчикам понять, как приложения атакуют после релиза.
В чём разница между тестированием безопасности мобильного приложения и тестом на проникновение?
Тестирование безопасности мобильного приложения — более широкий процесс проверки приложения на уязвимости с помощью статического анализа, динамического тестирования, ревизии конфигураций и проверки зависимостей. Тест на проникновение (пентест) более сфокусирован: он симулирует реалистичные атаки, чтобы выяснить, могут ли найденные слабости быть использованы на практике.
Что такое аттестация мобильного приложения?
Аттестация мобильного приложения использует предоставляемые платформой доказательства, чтобы помочь серверам оценить идентичность и целостность приложения. В зависимости от механизма это может помочь обнаружить несанкционированные изменения или подозрительные окружения, но не гарантирует, что приложение или устройство полностью безопасны.